GMOリサーチ&AIが公表した内容
infoQは、会員がアンケートに回答してポイントを貯め、ギフトコードなどに交換できるアンケートサイトです。GMOインターネットグループのGMOリサーチ&AIが運営しています。同社は2026年10月5日にお知らせを公表しました。GMOリサーチ&AIのお知らせ。
- 起きたこと。 第三者がinfoQのサーバーに不正アクセスしました。同社は、会員の個人情報が外部に持ち出されたことを確認しています。一部の会員のポイントが、本人の意思によらずAmazonギフトコードに交換されたことも確認しています。
- 原因。 第三者が、当社サイトで使用していたソフトウェアの脆弱性を悪用して侵入しました。製品名、脆弱性、手法は明らかにされていません。セキュリティ専門会社の協力を得て調査中です。
- 件数。 最大94万8,498件。10月5日時点で同社が個人情報を保有している全件です。
- 対象の情報。 氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、パスワード(暗号化されたもの)、会員ID、その他の会員登録情報(ニックネーム、保有ポイント数、最終回答日などの利用状況)。
- 含まれない情報。 クレジットカード情報とマイナンバーは保有していません。
- ポイント。 611件のポイントがAmazonギフトコードに交換され、合計286万9,500円分でした。同社が全額を補填します。
- 他のサービス。 同社の他のサービスへの不正アクセスは確認されていません。取引先の情報は含まれていませんが、infoQの停止で受託調査の一部に影響が出ています。
- 会員への対応。 対象の会員には10月5日から順次メールで個別に連絡します。infoQと同じパスワードを他のサービスで使っている場合は変更を勧め、同社やinfoQを装った不審なメール、SMS、電話に注意するよう呼びかけています。
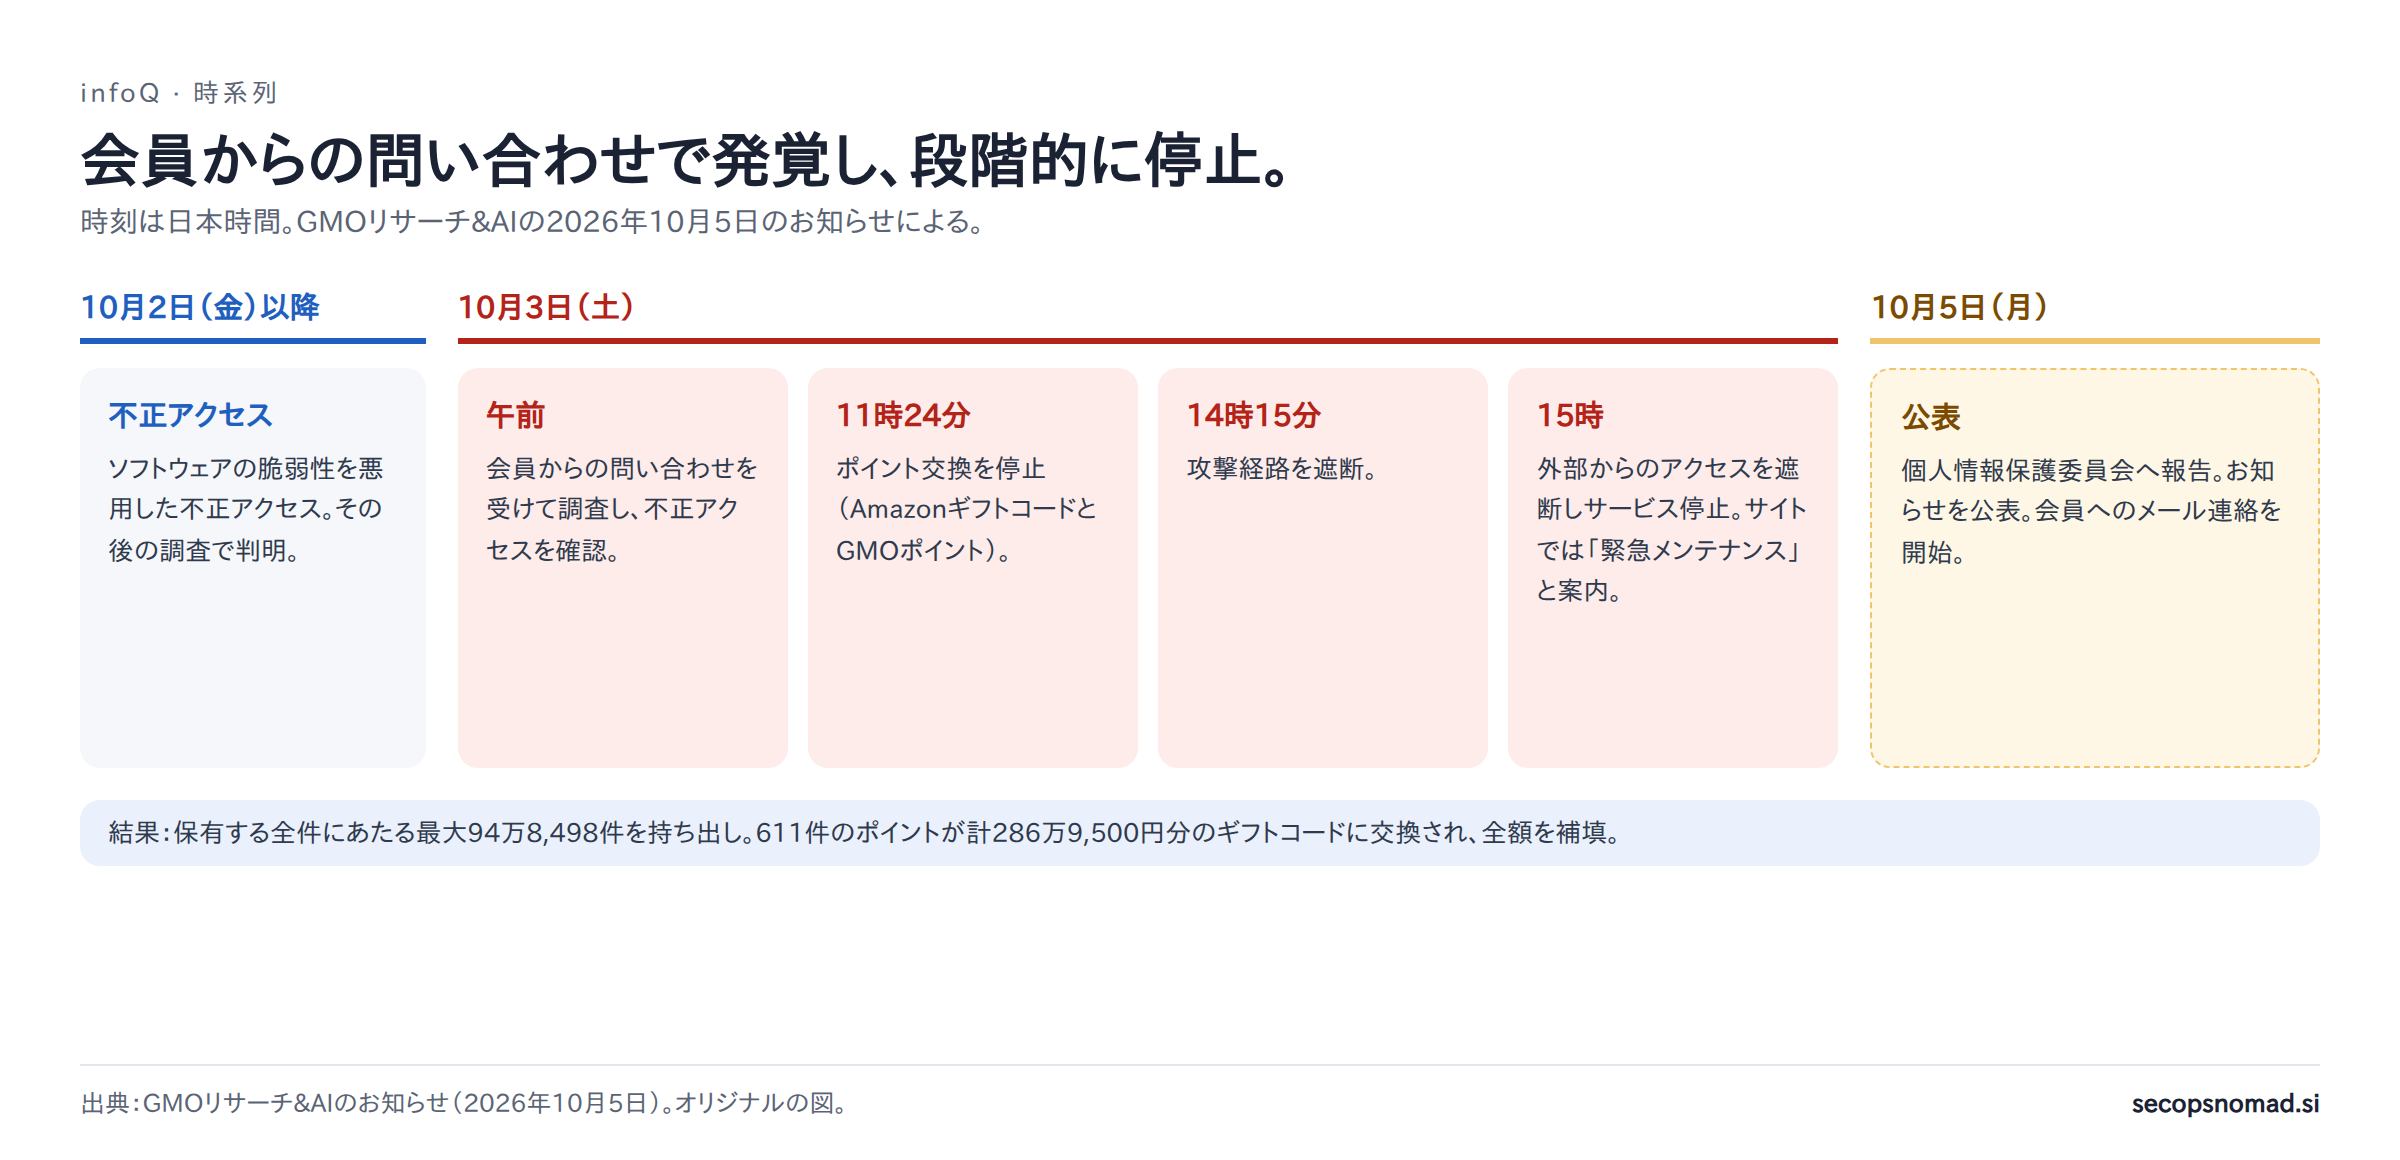
図1. 会員からの問い合わせで発覚し、同じ日のうちに段階的に止めた。時刻は日本時間。オリジナルの図。
infoQのサイトには現在お知らせだけが表示され、同社のお知らせへのリンクがあります。同社は、停止後のサイトで当初**「緊急メンテナンス」**と案内していたが、実際には本件への対応による停止だったとして、説明が遅れたことを謝罪しています。infoQ。
セキュリティ見直しで変わること
ポイントは現金、ギフトコードは取り戻せない現金
編集部の評価。 611件で286万9,500円は、1件あたり約4,700円です。同社は全額を補填するため、金額としては小さな損失です。教訓は手口にあります。Amazonギフトコードに交換できるポイントは、現金と同じです。コードが発行され使われれば、取り戻すことはできません。
同社は10月3日11時24分にポイント交換を止め、14時15分に攻撃経路を遮断し、15時にサイトを停止しました。調査を続けながら、まず換金を止めた順序は適切です。ただし、きっかけはアラートではなく会員からの問い合わせでした。
ポイント、リワード、ウォレットのサービスを運営する組織は、次の4点を確認してください。
- 交換を決済として監視する。 1時間あたりの交換量を平常時と比べる。短時間に多数のアカウントが交換する、新しい端末や接続元からのログイン直後に残高を全額交換する、といった動きでアラートを出す。
- 交換を重要操作として扱う。 ギフトコードを発行する前に再認証やワンタイムコードを求め、発行のたびに会員へメールで通知する。
- 新しいパターンは保留する。 初回の交換や、メールアドレス・パスワード変更直後の交換に短い待機時間を設ければ、監視チームが対応する時間ができます。
- 停止スイッチを用意する。 すべての交換を止められる人を事前に決め、サイト全体を止めずに機能するかを試しておく。
1つの脆弱性で全件
編集部の評価。 同社は、1つのソフトウェアの脆弱性から、保有する個人情報の全件が持ち出されたとしています。悪用された部分が会員テーブル全体を読めたことを示唆します。公開されたアプリケーションに、その権限が必要なことはまずありません。
- アプリケーションのデータベースアカウントを最小権限にする。 Web層は会員1人分の行を読めればよく、テーブルを書き出す必要はありません。
- 大量の読み出しにアラートを出す。 アプリケーションのアカウントからの大きな結果セットや、連続したIDの読み出しが目立つようにする。
- ソフトウェア構成を棚卸しし、パッチを当てる。 同社は製品を明らかにしていません。何であれ、その1つの欠陥がデータベース全件の流出につながりました。
「暗号化されたパスワード」の意味を確かめる
お知らせは、パスワードを暗号化されたものとしています。日本の漏洩のお知らせでは、一方向のハッシュでもこの言葉が使われることが多く、どちらかは分かりません。
編集部の評価。 この違いは重要です。復号できる暗号化なら、安全性は鍵次第で、その鍵は侵害されたアプリケーションと同じ場所にあるかもしれません。ソルト付きの低速なハッシュ(bcrypt、scrypt、Argon2)ははるかに強く、高速なハッシュやソルトなしのハッシュは弱いままです。GMOがどれを使っていたかを明らかにするまでは、同社自身が使い回しのパスワード変更を勧めているとおり、infoQのパスワードは危険にさらされていると考えてください。
分かっていないことは、611件の交換がどう行われたかです。会員のアカウントにログインして行ったのか、脆弱性を使ってサイト上で直接操作したのか、お知らせには記載がありません。
詐欺にそのまま使えるプロフィール
氏名、フリガナ、性別、生年月日、住所、電話番号、メールアドレスがそろえば、完全な個人のプロフィールになります。アンケートモニターの会員は、ポイントに関するメールを日常的に受け取っています。
編集部の評価。 これらの情報を引用したフィッシングやSMSを想定してください。最も信じられやすいのは補填を口実にしたものです。「補填ポイントの受け取りにはこちらのフォームから手続きを」といった内容です。同社は補填すると公表しています。会員は同社からのメールを待ち、公式のお知らせと照合してください。ログイン情報や支払い情報を求めるメッセージのリンクは使わないでください。
インシデント中の「メンテナンス」表示
編集部の評価。 速やかにサイトを止めたのは正しい判断です。しかし2日間「緊急メンテナンス」と案内したのは適切ではなく、同社も謝罪しています。ポイントを奪われたばかりの会員は、説明を得られませんでした。このような場合の暫定的な告知文を事前に用意してください。「セキュリティ上の問題を調査するため、サービスを停止しています。続報は○時までにお知らせします。」
どのチームが確認するか
| チーム | 実務上の次の対応 |
|---|---|
| IT運用 | 自社でポイントやリワードのサービスを運営している場合、交換のアラート、ギフトコード発行前の再認証、発行通知、試験済みの交換停止スイッチを整える。アプリケーションのデータベースアカウントが会員テーブル全体を読めないことを確認する。 |
| SIEM / SOC | 今後数週間、自社のログインページへのクレデンシャルスタッフィングを監視する。パスワードを使い回すinfoQ会員の中には、自社の利用者もいます。下のハンティングを使ってください。 |
| メールセキュリティ | infoQ、アンケート報酬、ポイント補填を口実にした手口を想定する。下のメールのハンティングを実行し、社員に注意を促す。 |
| 法務・プライバシー | インシデントによる停止を、自社の告知でどう表現するかを見直す。将来お知らせに書くことになる前に、自社システムでパスワードの「暗号化」が何を意味するかを確認しておく。 |
| 委託先リスク | GMOリサーチ&AIに調査を委託している場合、遅延を想定し、調査結果の共有を求める。同社は取引先の情報は対象外としていますが、自社の案件の回答者データを同社がどう保有しているかを確認する。 |
IOCとハンティング
公開されたIOCはありません。 GMOリサーチ&AIは、ソフトウェア名、脆弱性、IPアドレス、ドメインを公表していません。推測で補うべきではありません。
以下のハンティングは、このような漏洩の後に起きやすい、使い回しのパスワードによるクレデンシャルスタッフィングと、infoQをかたるフィッシングを探すものです。いずれも参考例であり、実環境では実行していません。テーブル名とフィールド名は2026年10月6日にMicrosoft LearnとSplunkの資料で確認しました。
1. Microsoft Entra IDへのクレデンシャルスタッフィング。 Microsoft SentinelのSigninLogsを使います。1時間以内に多数の異なるアカウントへのログインに失敗したIPアドレスを探します。しきい値は平常時のパターンより高く設定してください。プロキシや携帯キャリアなど共有の出口はノイズになりえます。
// Illustrative; not run against live data. Microsoft Sentinel, SigninLogs.
// IP addresses that failed sign-in to many distinct accounts within one hour.
let Threshold = 20;  // distinct accounts per IP per hour; tune to your baseline
SigninLogs
| where TimeGenerated > ago(14d)
| where ResultType != "0"
| summarize Accounts = dcount(UserPrincipalName), Failures = count(),
    Apps = make_set(AppDisplayName, 5)
    by IPAddress, Hour = bin(TimeGenerated, 1h)
| where Accounts >= Threshold
| join kind=leftouter (
    SigninLogs
    | where TimeGenerated > ago(14d)
    | where ResultType == "0"
    | summarize SuccessfulAccounts = make_set(UserPrincipalName, 20) by IPAddress
    ) on IPAddress
| project Hour, IPAddress, Accounts, Failures, Apps, SuccessfulAccounts
| order by Accounts desc
| take 200
SuccessfulAccountsに値がある行は要注意です。多数のアカウントで失敗した同じアドレスが、一部のアカウントにはログインに成功しています。
2. 同じパターンをSplunkで。 CIMのAuthenticationデータモデルを使うため、VPN、Webアプリケーション、IDプロバイダーなど、このモデルにマッピングされたデータに横断して使えます。データモデルにデータが入っていること、速度のためには高速化されていることが前提です。
| tstats summariesonly=false count AS failures dc(Authentication.user) AS accounts
    FROM datamodel=Authentication WHERE Authentication.action="failure" earliest=-14d latest=now
    BY Authentication.src _time span=1h
| where accounts >= 20
| rename Authentication.src AS src
| sort 0 - accounts
| head 200
3. infoQに言及するメール。 Microsoft Defender XDRの高度なハンティングで、EmailEvents(Defender for Office 365)を使います。infoQやGMOリサーチの名前を含む最近の受信メールを送信元ドメインごとにまとめ、誰が送っているかを確認できるようにします。GMOのお知らせは問い合わせ先としてinfoq-support@gmo-research.aiを挙げていますが、送信元ドメインの一覧はありません。それ以外のドメインは、信頼する前に確認してください。日本語は単語の区切りがないため、hasではなくcontainsで照合します。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Inbound mail that mentions infoQ or GMO Research, summarised by sender domain.
EmailEvents
| where Timestamp > ago(14d)
| where EmailDirection == "Inbound"
| where Subject contains "infoQ" or SenderDisplayName contains "infoQ"
    or Subject contains "GMOリサーチ" or SenderDisplayName contains "GMOリサーチ"
    or Subject contains "ポイント補填"
| summarize Messages = count(), Recipients = dcount(RecipientEmailAddress),
    Subjects = make_set(Subject, 5), Actions = make_set(DeliveryAction, 3)
    by SenderFromDomain, SenderDisplayName
| order by Messages desc
| take 100
結果を読むときの注意点です。
- ヒットは手がかりであり、証拠ではありません。アカウントの持ち主、接続元、時間帯を確認してください。
- 該当なしでも、何も起きていないとは言えません。スタッフィングは低速で多数のアドレスに分散することがあり、手口が個人メールやSMSに届けば見えません。
- これらのハンティングが見ているのは自組織の環境です。infoQのシステムは見えません。
- SigninLogs、EmailEvents、Splunk CIMのAuthenticationデータモデル。
infoQの会員の方へ
- infoQと同じパスワードを使っている他のサービスで、パスワードを変更してください。 サービスごとに別のパスワードを使ってください。
- アカウントや補填についてはGMOからのメールを待ち、行動する前に公式のお知らせと照合してください。
- infoQやポイントについて連絡してきた相手に、パスワード、カード番号、ギフトコードを伝えないでください。
- 身に覚えのないポイント交換は、infoQサポートセンター(
infoq-support@gmo-research.ai)に連絡してください。
分かっていないこと
- 悪用されたソフトウェアと脆弱性。
- パスワードの保護方法。 復号できる暗号化か一方向のハッシュか、どのアルゴリズムか。
- 611件の交換がどう行われたか。 会員のアカウント経由か、脆弱性を使った直接の操作か。
- 不正アクセスの正確な開始時期と、10月2日より前に始まっていたか。
- 1つの欠陥で全件が流出した理由と、アプリケーションのデータベースアクセスにどんな制限があったか。
- infoQの再開時期。
出典と更新履歴
- GMOリサーチ&AI:当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(2026年10月5日)
- infoQ:サイト上のお知らせ
- ITmedia NEWS:GMO「infoQ」に不正アクセス、最大95万件の会員情報漏えい(2026年10月6日)
- Microsoft Learn:SigninLogsテーブル
- Microsoft Learn:EmailEventsテーブル
- Splunk:CIMのAuthenticationデータモデル(英語)
すべての出典は2026年10月6日に確認しました。この記事のきっかけはITmediaの記事で、事実はGMOリサーチ&AIのお知らせによります。同社が調査結果を公表した場合、この記事を更新します。現時点で訂正はありません。