Security from Zero
ブルーチームの仕事を目指す。
SOCアナリストやジュニアセキュリティアナリストを目指す人のための入門コラム。PCの基礎から、根拠を示せる調査、応募書類、面接まで、手を動かして学びます。
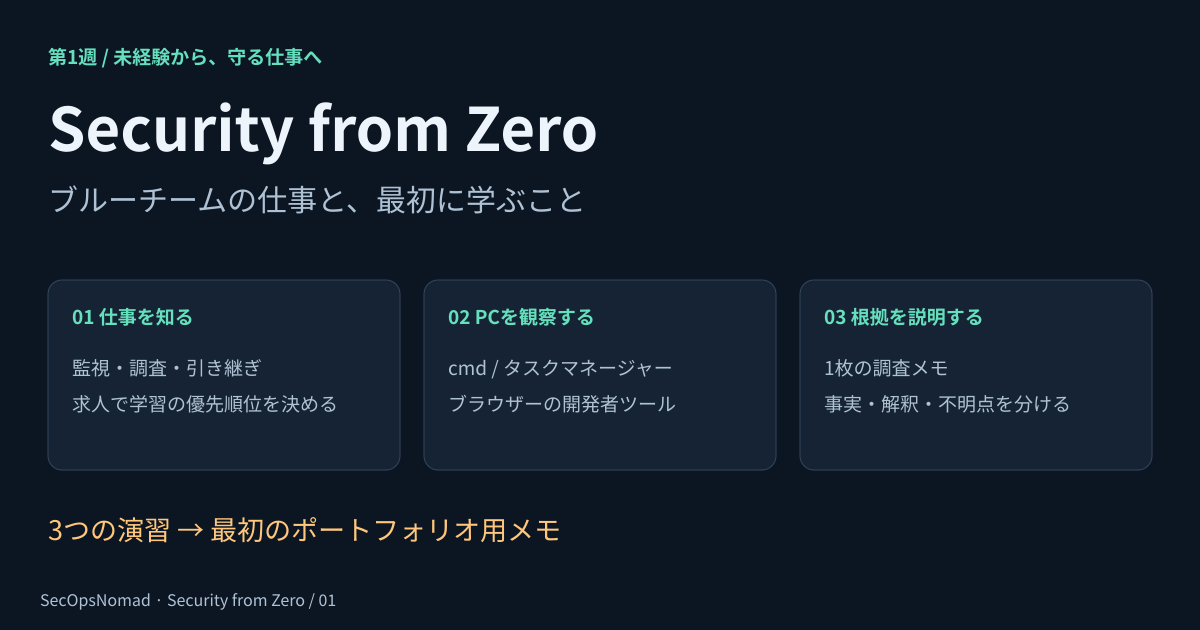
最初の調査対象は、自分のPC。
ブルーチームの役割を知り、コマンドプロンプト、タスクマネージャー、ブラウザーの開発者ツールで「普段の動き」を観察します。
7日間のプラン / 目安5時間 / 調査メモ1枚
第1週を読む前提知識は不要
第1週はWindows PCとブラウザーだけ。資格や有料ツールは必要ありません。
毎回、成果を残す
調査メモ、ログのタイムライン、判断の根拠。応募時に説明できるものを作ります。
根拠で説明する
見た事実、考えたこと、まだ分からないことを分けます。
求人につなげる
自分の地域の求人要件と照らし合わせ、勉強する順番を決めます。
仕事を目指す15のテーマ
公開済みの回には、下の一覧から進めます。残りのテーマは今後の予定で、公開日は未定です。ペースは自分の経験に合わせて調整してください。採用を保証するものではありません。
- 第1回読む
ブルーチームの仕事と、最初に学ぶこと
アナリストの仕事を理解し、自分のPCを観察して、最初の調査メモを書く。
- 第2回読む
アナリストが使うネットワークの基礎
IPアドレス、ポート、DNS応答、Webリクエストを読み、つながりを説明する。
- 第3回読む
OS、ユーザー、アクセス権
ファイルと権限を確認し、ユーザー、プロセス、サービスの違いを説明する。
- 第4回読む
初めてのセキュリティログ
短いタイムラインを作り、観測した事実と解釈を分ける。
- 第5回今後の予定
アカウント、認証、アクセス
MFA、最小権限、サインインを調べる理由を説明する。
- 第6回今後の予定
不審メールのトリアージ
メールを評価し、根拠を記録して、次に確認することを提案する。
- 第7回今後の予定
SIEMで根拠を探す
範囲を絞ったログを検索し、結果から分かることと限界を説明する。
- 第8回今後の予定
端末アラートを調べる
プロセスツリーをたどり、エスカレーション前に必要な情報を整理する。
- 第9回今後の予定
トリアージの判断を説明する
重大度と不足情報を整理し、引き継ぎメモを書く。
- 第10回今後の予定
脅威情報を文脈とともに使う
指標の出典と時期を確認し、行動を過大評価せずに整理する。
- 第11回今後の予定
インシデント対応での自分の役割
調査と封じ込めを区別し、上位担当者に相談する場面を判断する。
- 第12回今後の予定
小さな分析作業を自動化する
短いログを処理し、手作業の集計と照らし合わせる。
- 第13回今後の予定
他の人が確認できるポートフォリオ
根拠、限界、次の対応を含む再現可能な調査をまとめる。
- 第14回今後の予定
学習成果を応募書類に変える
実際に取り組んだ成果を求人要件に結びつけ、正確な職務経歴書を書く。
- 第15回今後の予定
調査を完成させ、面接で説明する
判断の根拠を説明し、追加質問に答え、次の学習課題を決める。