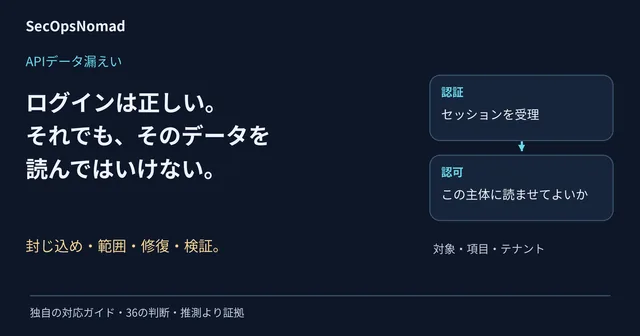
APIデータ漏えい:ログインは正しい。それでも、そのデータを読んではいけない。
APIデータ漏えいの封じ込め、証拠保全、レコードと人数の把握、認可の修復、復旧確認を36の判断で整理。図解、KQL/Splunk、連絡テンプレート付き。
インシデント対応の実践的な手順。図解、判断ポイント、必要な証拠、担当チーム、KQL・Splunkの調査例をまとめています。
APIデータ漏えいの封じ込め、証拠保全、レコードと人数の把握、認可の修復、復旧確認を36の判断で整理。図解、KQL/Splunk、連絡テンプレート付き。
アプリ、通販、ポイントサービスでのリスト型攻撃と顧客アカウント乗っ取りに対応する図解プレイブック。封じ込め、不正の取り消し、通知、強化。KQL/Splunk付き。
AWSアクセスキー、Entraアプリのシークレット、APIトークンが露出したときの図解プレイブック。鍵とセッションの封じ込め、権限と操作の確認、永続化の除去。KQL/Splunk付き。
委託先・SaaS事業者・業務委託先が侵害を報告したときの図解プレイブック。確認事項、遮断する経路、ハンティング、通知先を整理。KQL/Splunk付き。
偵察からC2・影響・復旧まで、ID・セッション・MFA・メール・アプリを確認。36の判断、図解、担当者、KQL/Splunk付き。
9つの主要判断、30の詳細確認、5つの図解でメール・ID・端末・業務影響を調査。判断台帳とKQL/Splunkの例も掲載。
7段階のCyber Kill Chain、初動・復旧の判断、証拠・担当者、図解とKQL/Splunkを備えた対応プレイブック。