
確認されていること
さくらインターネットは、国内の主要なホスティング・クラウド事業者です。2026年8月17日から9月10日にかけて3回の公表を行い、利用者向けFAQと、パスワードに関する2つの案内を公開しました。9月10日の第三報が、調査の最終報告です。第三報
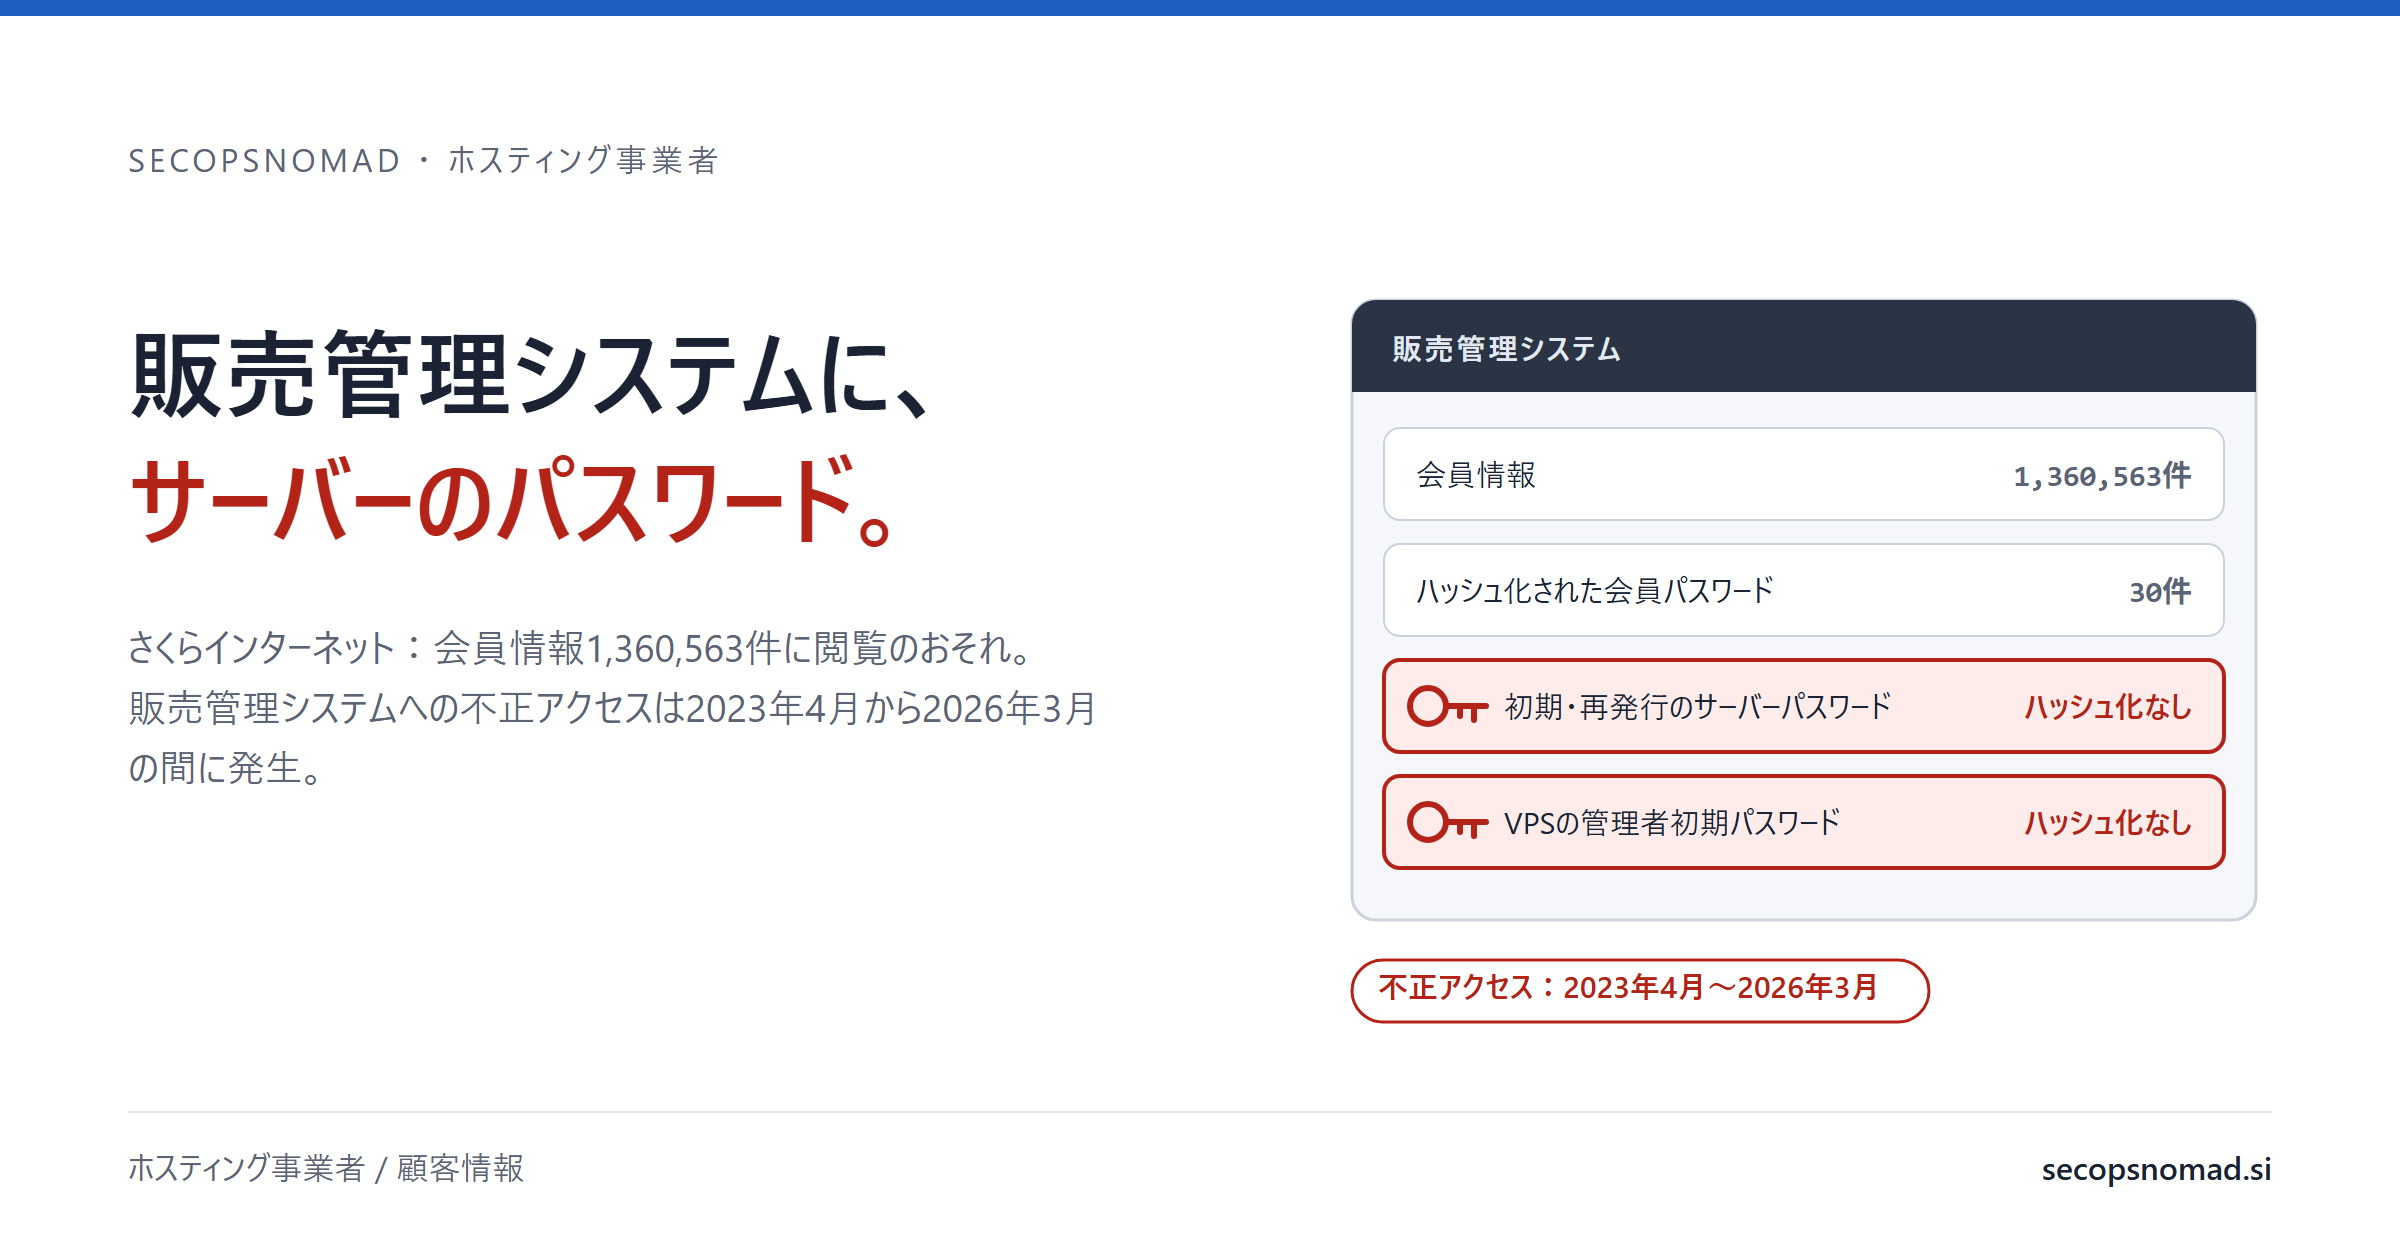
概要:この記事のために作成した図です。
2026年8月9日(日)、同社はレンタルサーバー「さくらのレンタルサーバ」のメンテナンス用サーバーで異常を検知しました。調査で判明したのは、次の3点です。
- レンタルサーバーへの不正アクセス。 第三者が同社の管理環境を経由して一部の利用者環境に不正アクセスし、一部のサーバーにマルウェアを設置していました。第一報は、攻撃者が顧客情報と通信の秘密に該当する情報にアクセスできる状態だったとしています。第一報
- 販売管理システムへの不正アクセス。 利用者の契約情報などを管理するシステムに、第三者が不正アクセスしていました。第三報は、この不正アクセスが2023年4月から2026年3月までの間に発生していたとしています。
- 両者の関連は確認されていない。 同社は2つの不正アクセスの関連を調べましたが、関連を示す明確な根拠は確認されませんでした。
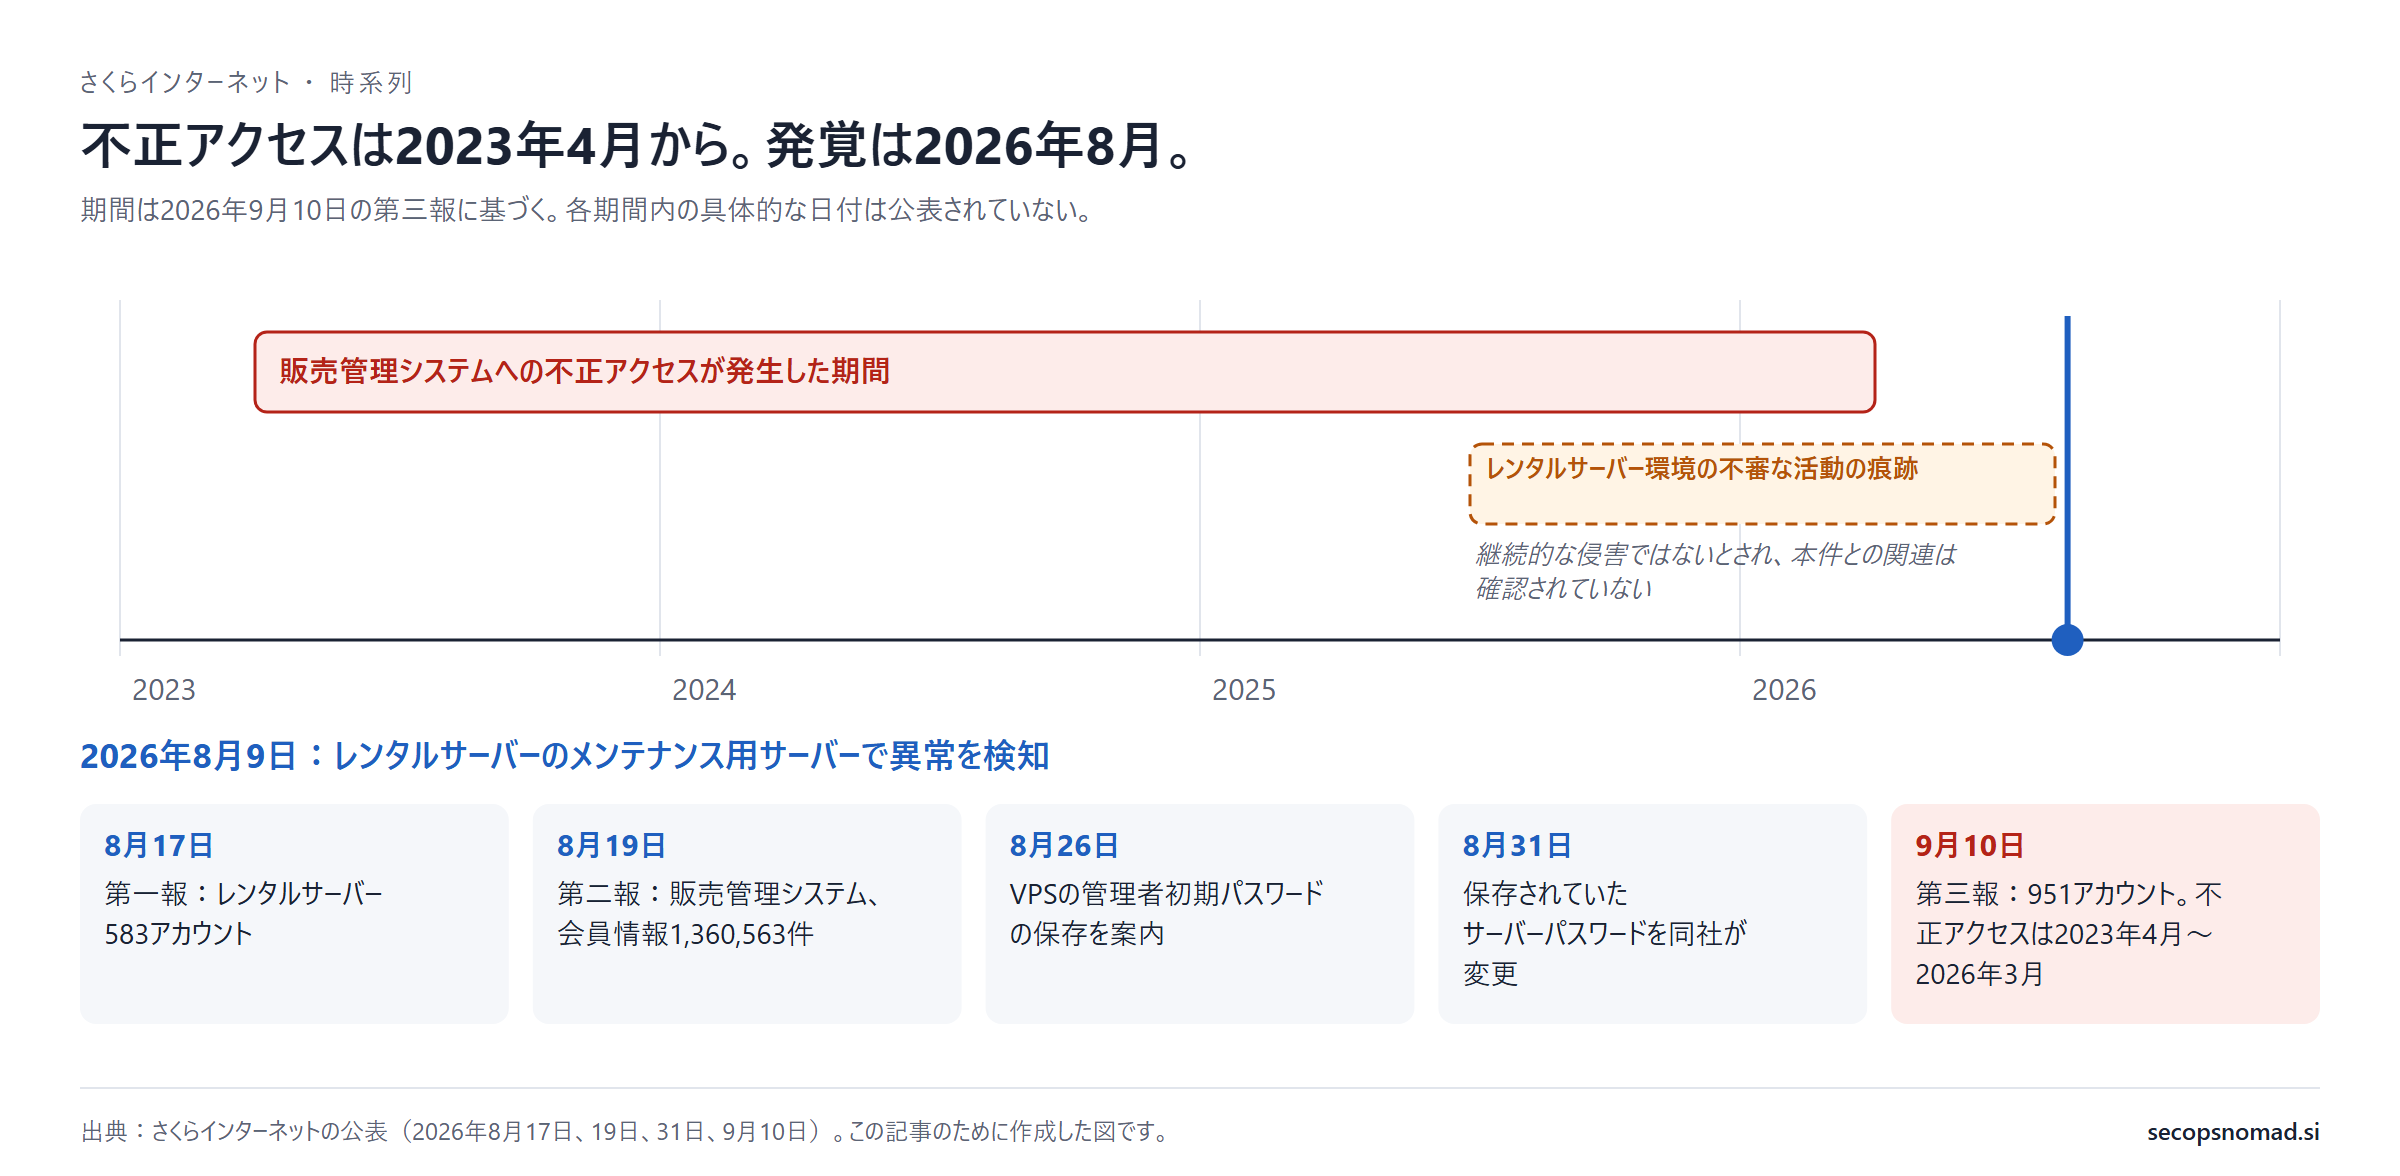
図1:不正アクセスは2023年4月から、発覚は2026年8月。この記事のために作成した図です。
閲覧・取得のおそれがある情報
第三報とFAQが示す範囲は次のとおりです。FAQ
- レンタルサーバーの951アカウント。 利用領域内のメールデータ、Webサイトデータ、ログ情報、その他のファイル。第一報では583アカウントでしたが、追加調査で368アカウントが加わりました。この368件は最初の583件との関連を示す根拠が確認されませんでしたが、影響の可能性を否定できないとして対象に含めています。
- 販売管理システムの1,360,563アカウント。 会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX番号、契約サービス、契約期間、請求金額など。レンタルサーバーの951アカウントを含み、レンタルサーバー以外の利用者も対象です。
- ハッシュ化された会員パスワード30件。 閲覧された可能性があります。
- ハッシュ化されていないパスワード。 販売管理システムには、レンタルサーバーの一部の初期サーバーパスワードと、さくらのVPSの一部の管理者初期パスワードも保存されていました。
同社はクレジットカード情報を保持していません。第三報は、データの外部持ち出しを裏付ける明確な事実、不正利用、二次被害、インターネットやダークウェブでの公開は、いずれも確認されていないとしています。
保存されていたパスワード
パスワードに関する案内は、どの認証情報が販売管理システムにあったかを具体的に示しています。
- サーバーパスワード。 2026年8月17日までに、申込時に発行されたもの、または会員メニューから再発行されたものです。対象はさくらのレンタルサーバ、マネージドサーバ、メールボックス、ビジネスメール。サーバーパスワードは、サーバーコントロールパネル、FTP、SSHへのログインに使います。同社は8月31日、保存されていたサーバーパスワードのうち使用中のものをすべて変更し、新しいパスワードをメールで案内しました。パスワード変更のお願い
- VPSの管理者初期パスワード。 初期パスワードを使い続けている利用者に変更を依頼しています。利用者が管理者パスワードを自分で設定する方式になった2022年9月1日以降の契約は、原則として対象外です。VPSの案内、piyolog
利用者が初期パスワードから変更した後のパスワードは保存されておらず、本件による不正ログインのリスクはないとしています。
第三報のその他の重要点
古い痕跡。 レンタルサーバー環境に、2025年7月以降のものと考えられる不審な活動の痕跡が見つかりました。同社は、継続的な侵害や不正利用を示すものではないと結論づけています。一方で、記録の制約により、本件との同一性は確認できなかったとしています。
解約と退会は別。 サービスを利用していない人にも案内が届きました。FAQによると、サービスを解約しても会員情報は削除されず、会員を退会するまで保持されます。
セキュリティ態勢の見直し
鍵の保管庫になっていた販売管理システム
当サイトの分析: 見出しになるのは136万件という数字ですが、教訓は保存されていたパスワードにあります。契約と請求を管理するためのシステムが、利用者のサーバーを開けられる認証情報を持っていました。コントロールパネル、FTP、SSH、VPSのrootです。販売管理のデータベースを読めれば、鍵も読めたことになります。しかも、会員メニューからの再発行で作られたサーバーパスワードも、2026年8月17日まで保存され続けていました。
利用者や従業員に認証情報を発行する組織は、次の4点を確認してください。
- 発行は1回、保管はしない。 生成したパスワードは一度だけ表示または送付し、保存するのはハッシュ値だけにするか、何も保存しない。
- 初回利用時に変更させる。 発行したパスワードが何年も有効なまま残らないようにする。
- 業務システムに認証情報を写さない。 CRM、販売管理、サポートのシステムに、サーバーを開けるパスワードを置かない。
- 探してみる。 業務データベース、チケット、エクスポートファイルに、認証情報を持つ項目がないか調べる。見つかれば、それは既に攻撃の標的です。
誰も気づかなかった3年間
当サイトの分析: 販売管理システムへの不正アクセスは、別の侵入を調べる過程でようやく見つかりました。最も早い不正アクセスは、検知の3年以上前です。同社の今後の対策には、セキュリティログの取得範囲、保管期間、分析体制の見直しが含まれています。2025年7月の痕跡について結論を出せなかったのも、古い記録がなかったためです。
基幹業務システムにも、本番システムと同じ監視が必要です。誰が、どれだけ、どこから読んでいるか。そしてログは、攻撃者が潜伏しうる期間よりも長く保管する必要があります。
共用サーバーの利用者から見えないもの
レンタルサーバーへの侵入は、同社の管理環境を経由していました。共用サーバーの利用者は、その層にセンサーを置けず、ログも受け取れません。
当サイトの分析: 事業者が利用者のファイルにアクセスできることを前提に計画します。影響を受けた951アカウントのWebサイトデータには設定ファイルが含まれ、そこにはデータベースのパスワード、APIキー、メールの認証情報が書かれていることがよくあります。サーバーに保存されたメールには、パスワード再設定のリンクや請求書が含まれるかもしれません。事業者が利用領域へのアクセスを公表した時点で、ホスティング上のファイルに置いた秘密情報は漏えいしたものとして扱います。
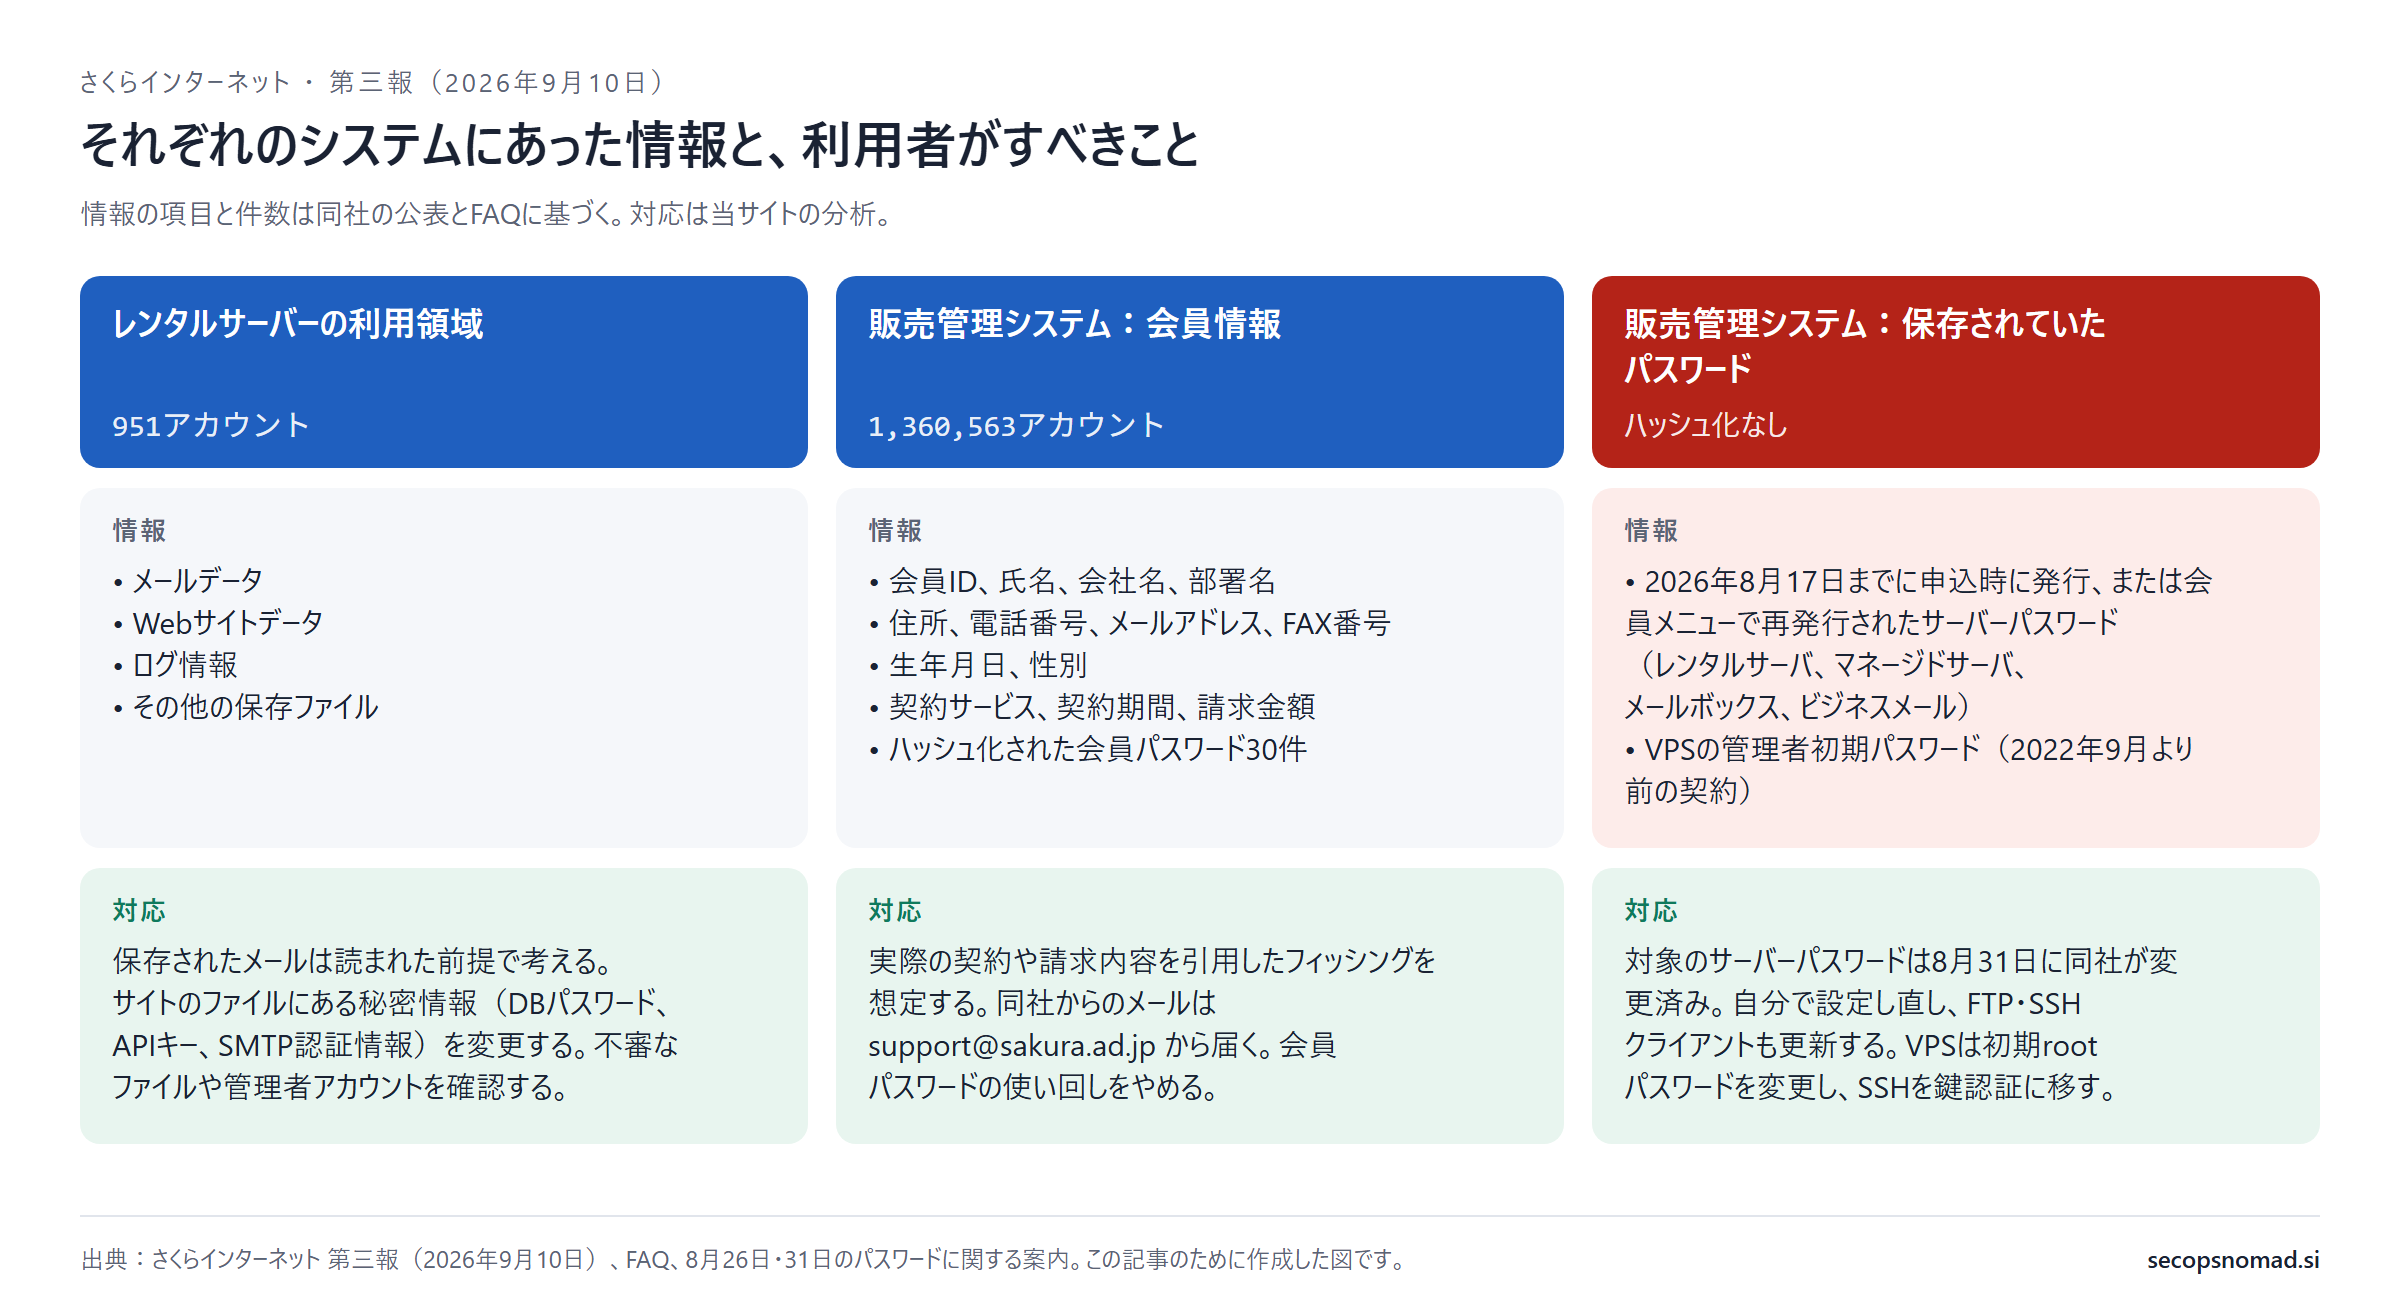
図2:それぞれのシステムにあった情報と、利用者がすべきこと。項目は同社の公表に基づき、対応は当サイトの分析です。この記事のために作成した図です。
さくらインターネットを利用している組織へ
- 共用サーバー(レンタルサーバ、マネージドサーバ、メールボックス、ビジネスメール)。 8月31日のメールを受け取った場合は、記載のパスワードでログインし、自分のパスワードを設定します。FTP・SSHクライアントに保存したパスワードも更新します。同社が推奨するとおり、メールパスワードも変更します。
- 影響を受けた951アカウントでは、 サイトのファイルに置いた秘密情報をすべて変更します。データベースのパスワード、APIキー、SMTPの認証情報、決済や解析のトークンなどです。心当たりのないファイル、追加された管理者アカウント、サイトの意図しない変更も確認します。
- さくらのVPS。 2022年9月より前の契約の初期rootパスワードを使い続けているなら、変更し、SSHを鍵認証のみにして、ログイン記録を確認します。不正なログインを否定できない場合は、サーバーの再構築が確実です。
- 会員IDを持つすべての人。 実際の契約サービス、契約期間、請求内容を引用したフィッシングを想定します。同社からの案内は support@sakura.ad.jp から送られ、メールや電話でパスワードを尋ねることはないとしています。会員メニューは2要素認証が必須です。使っている方式を確認し、メールでのコードより認証アプリを選びます。
- 以前の利用者。 解約しただけで退会していなければ、会員情報は残っています。不要なら退会します。
どのチームが確認するか
| チーム | 実務上の次の一手 |
|---|---|
| IT運用 | さくらのサーバー、FTP、SSH、メール、VPSのrootのパスワードと、ホスティング上のファイルに置いた秘密情報をすべて変更する。SSHを鍵認証に移す。自社の業務システムに認証情報が保存されていないか探す。 |
| 委託先管理 | ホスティング・SaaS事業者を一覧にする。発行したパスワードを保管していないか、管理環境から自社の環境にどう到達できるか、セキュリティログを何年保管しているかを確認する。 |
| SIEM / SOC | 下記の調査クエリを、VPSやサーバーのログが残る限り遡って実行する。パスワードによるrootログインと、Web公開領域への新しいスクリプトファイルを検知する。 |
| EDR | エージェントのあるVPSでは、Webシェルや不審な永続化を確認する。共用サーバーにはエージェントがないため、下記のシェルコマンドで代替する。 |
| 法務・プライバシー | 影響を受けたアカウントのサイトファイルやメールに自社の利用者の情報があった場合、自社の通知義務を判断する。同社の報告が扱うのは同社のデータであり、自社のデータではない。 |
| メールセキュリティ | さくらの契約や請求の内容を引用した誘導を想定する。同社名でのパスワード再設定や支払いの依頼は、support@sakura.ad.jp からのもので、かつ自分が依頼したものと一致しない限り疑う。 |
IOCとハンティング
同社は模倣攻撃を防ぐため、攻撃コードやIPアドレスなどの技術的な詳細を公表していません。この記事に事案固有のIOCはなく、推測もしません。
有効なのは、保存されていたパスワードの使用と、ホスティング上のサーバーの変更を探す調査です。いずれも例示であり、実データでは実行していません。保存されていたパスワードは2023年から読まれうる状態だったため、ログが残っている限り遡ってください。
Linuxサーバー(さくらのVPSなど)でのパスワードによるSSHログイン。Microsoft Sentinelの Syslog テーブル:
// 例示です。Microsoft Sentinel、Syslog テーブル(サーバーから auth・authpriv を転送している場合)。
// パスワードで SSH ログインしたアカウントを、接続元ごとに一覧にします。
Syslog
| where TimeGenerated > ago(90d)
| where Facility in ("auth", "authpriv") and ProcessName == "sshd"
| where SyslogMessage startswith "Accepted password for"
| parse SyslogMessage with "Accepted password for " User " from " SourceIP " port " *
| summarize Logons = count(), FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated)
    by Computer, User, SourceIP
| order by FirstSeen asc
サーバーでMicrosoft Defender for Endpointが動いている場合の、rootでのリモートログイン成功:
// 例示です。Microsoft Defender XDR の高度なハンティング、DeviceLogonEvents(30日分)。
DeviceLogonEvents
| where Timestamp > ago(30d)
| where ActionType == "LogonSuccess" and AccountName == "root"
| where RemoteIPType == "Public"
| summarize Logons = count(), FirstSeen = min(Timestamp), LastSeen = max(Timestamp),
    Sources = make_set(RemoteIP, 20) by DeviceName, Protocol
| order by Logons desc
同じSSHの確認をSplunkで。Linux向けアドオンの linux_secure ソースタイプを使います。
index=YOUR_LINUX_INDEX sourcetype=linux_secure earliest=-90d latest=now
"Accepted password for"
| rex "Accepted password for (?<user>\S+) from (?<src>\S+) port"
| stats count min(_time) AS first_seen max(_time) AS last_seen BY host user src
| convert ctime(first_seen) ctime(last_seen)
| sort first_seen
共用サーバーにはエージェントも集中ログもありません。SSHで接続し、古い痕跡が始まった2025年7月以降に作成・変更されたスクリプトと設定ファイルを一覧にします。
# 例示です。自分のさくらのレンタルサーバのアカウントに SSH で接続して実行します。
# 2025年7月1日以降に作成・変更された PHP と .htaccess のファイルを一覧にします。
find ~/www -type f \( -name '*.php' -o -name '.htaccess' \) -newermt '2025-07-01' -print | head -200
結果を読む際の注意点は次のとおりです。
- パスワードによるrootログインは手がかりであり、証拠ではありません。接続元が自社のものか確認します。
- 該当なしは、ログが十分に遡れないだけかもしれません。第三報自身も、古い記録がないことで結論が制約されたと述べています。
- プラグインやCMSの更新でも多くのファイルが変わります。心当たりのないファイルと、更新時期以外の変更から確認します。
- これらのどれも、同社の管理環境や販売管理システムは見られません。
未確認の点
- 侵入経路と手口。 レンタルサーバーと販売管理システムの両方について、公表されていません。
- 2つの不正アクセスの関係。 関連を示す明確な根拠は確認されていません。
- 実際に閲覧された情報。 どの利用者のどの情報が閲覧されたかは特定できないとしています。
- 使用中だった保存パスワードの数。 示されていません。
- 発行したパスワードを保存していた理由と期間。 説明されていません。
- 2025年7月の痕跡。 本件との関連は確認できていません。
編集メモ
2026年10月3日 07:46 UTC / 16:46 JST 時点で公開されていた情報を確認しました。事実は、さくらインターネットの3回の公表、FAQ、8月26日・31日のパスワードに関する案内、9月10日の適時開示に基づきます。適時開示は、2027年3月期の業績への影響を限定的と見込んでいます。公表の順序とVPSの契約時期の確認にはpiyologのまとめを参照しました。日経クロステックのpiyokango氏による9月29日の連載記事はこの記事のきっかけですが、会員限定のため事実の出典としては使っていません。
この記事は、公表情報に対する独自の編集上の分析であり、SecOpsNomadによる調査ではありません。
出典
- さくらインターネット「当社レンタルサーバーサービスの一部環境に対する不正なアクセスについて」2026年8月17日
- さくらインターネット「当社システムへの不正アクセスに関するお知らせ(第二報)」2026年8月19日(8月26日更新)
- さくらインターネット「当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)」2026年9月10日
- さくらインターネット「当社システムへの不正アクセスに関するご案内」(FAQ)
- さくらインターネット「【重要】サーバーパスワードおよびメールパスワード変更のお願い」2026年8月31日
- さくらのVPS「管理者(root)パスワード変更のお願い」
- さくらインターネット 適時開示、2026年9月10日(PDF)
- piyolog「さくらインターネットへの不正アクセスについてまとめてみた」
- 日経クロステック、piyokango氏の連載、2026年9月29日(会員限定)