
2026年10月6日 11:00 JST 追記。 日本の免許証画像が闇サイトで1枚約20円で出品されていたというテレビ報道を追記しました。本物かどうかは不明で、タイムズカーとの関連は確認されていません。 集団訴訟の登録者は4万人を超えました。下記の「闇サイトで出品される免許証画像」をご覧ください。
2026年10月2日 22:17 JST 追記。 公表後の動きとして、なりすましの懸念、信用情報機関への申込の集中、1万人を超えた集団訴訟の登録を追記しました。流出した免許証画像がオンラインの本人確認に与える影響も加えています。下記の「公表後の動き」と「自社の本人確認」をご覧ください。
確認されていること
パーク24グループでカーシェアリングサービス「タイムズカー」を運営するタイムズモビリティは、Webシステムに保存されていた会員情報の一部が第三者に取得されたと公表しました。対象は約660万件のアカウントです。第2報。
概要:この記事のために作成した図です。
対象となるのは次の方々です。
- タイムズカー会員
- 退会済みのタイムズカー会員(入会を申し込んだものの、入会が完了していない方を含む)
- タイムズビジネスサービス(法人向け)の会員
- 退会済みのタイムズビジネスサービス会員
漏えいした情報は対象者により異なり、項目は次のとおりです。
- 氏名、住所、生年月日、電話番号、メールアドレス
- 法人会員の所属部署名
- 運転免許情報
- 本人確認書類情報(運転免許証画像など)
- パスワード(同社は「復元できない形式で保管」と説明)
- 連携サービスID(JR西日本のWESTER IDなど)
本人確認書類が漏えいしたアカウントは約160万件です。第3報は、運転免許証画像、現住所確認書類画像(公共料金の請求書など)、学生証画像、家族確認書類画像の4種類を挙げています。
クレジットカード情報は対象外です。同社のよくあるご質問は、クレジットカード情報を保有していないと説明しています。各公表の時点で、情報の公開や不正利用は確認されていないとしています。
| 日時(JST) | 出来事 | 出典 |
|---|---|---|
| 10月1日 | よくあるご質問を公開。退会済み会員への個別案内を開始。 | よくあるご質問 |
| 9月29日 | 第3報:本人確認書類の漏えいは約160万件。該当会員へのメール案内を開始。JR西日本が続報を公表。 | 第3報、JR西日本 |
| 9月28日 | 第2報:会員情報の取得を確認、約660万件。個人情報保護委員会と警察に報告。 | 第2報 |
| 9月26日 7時25分 | 不正アクセス経路の遮断、攻撃元との通信遮断、遮断後のアクセス不能確認を完了。 | 第2報 |
| 9月25日 9時07分 | タイムズカーWebシステムへの不正アクセスを検知。同日に第1報を公表。 | 第1報 |
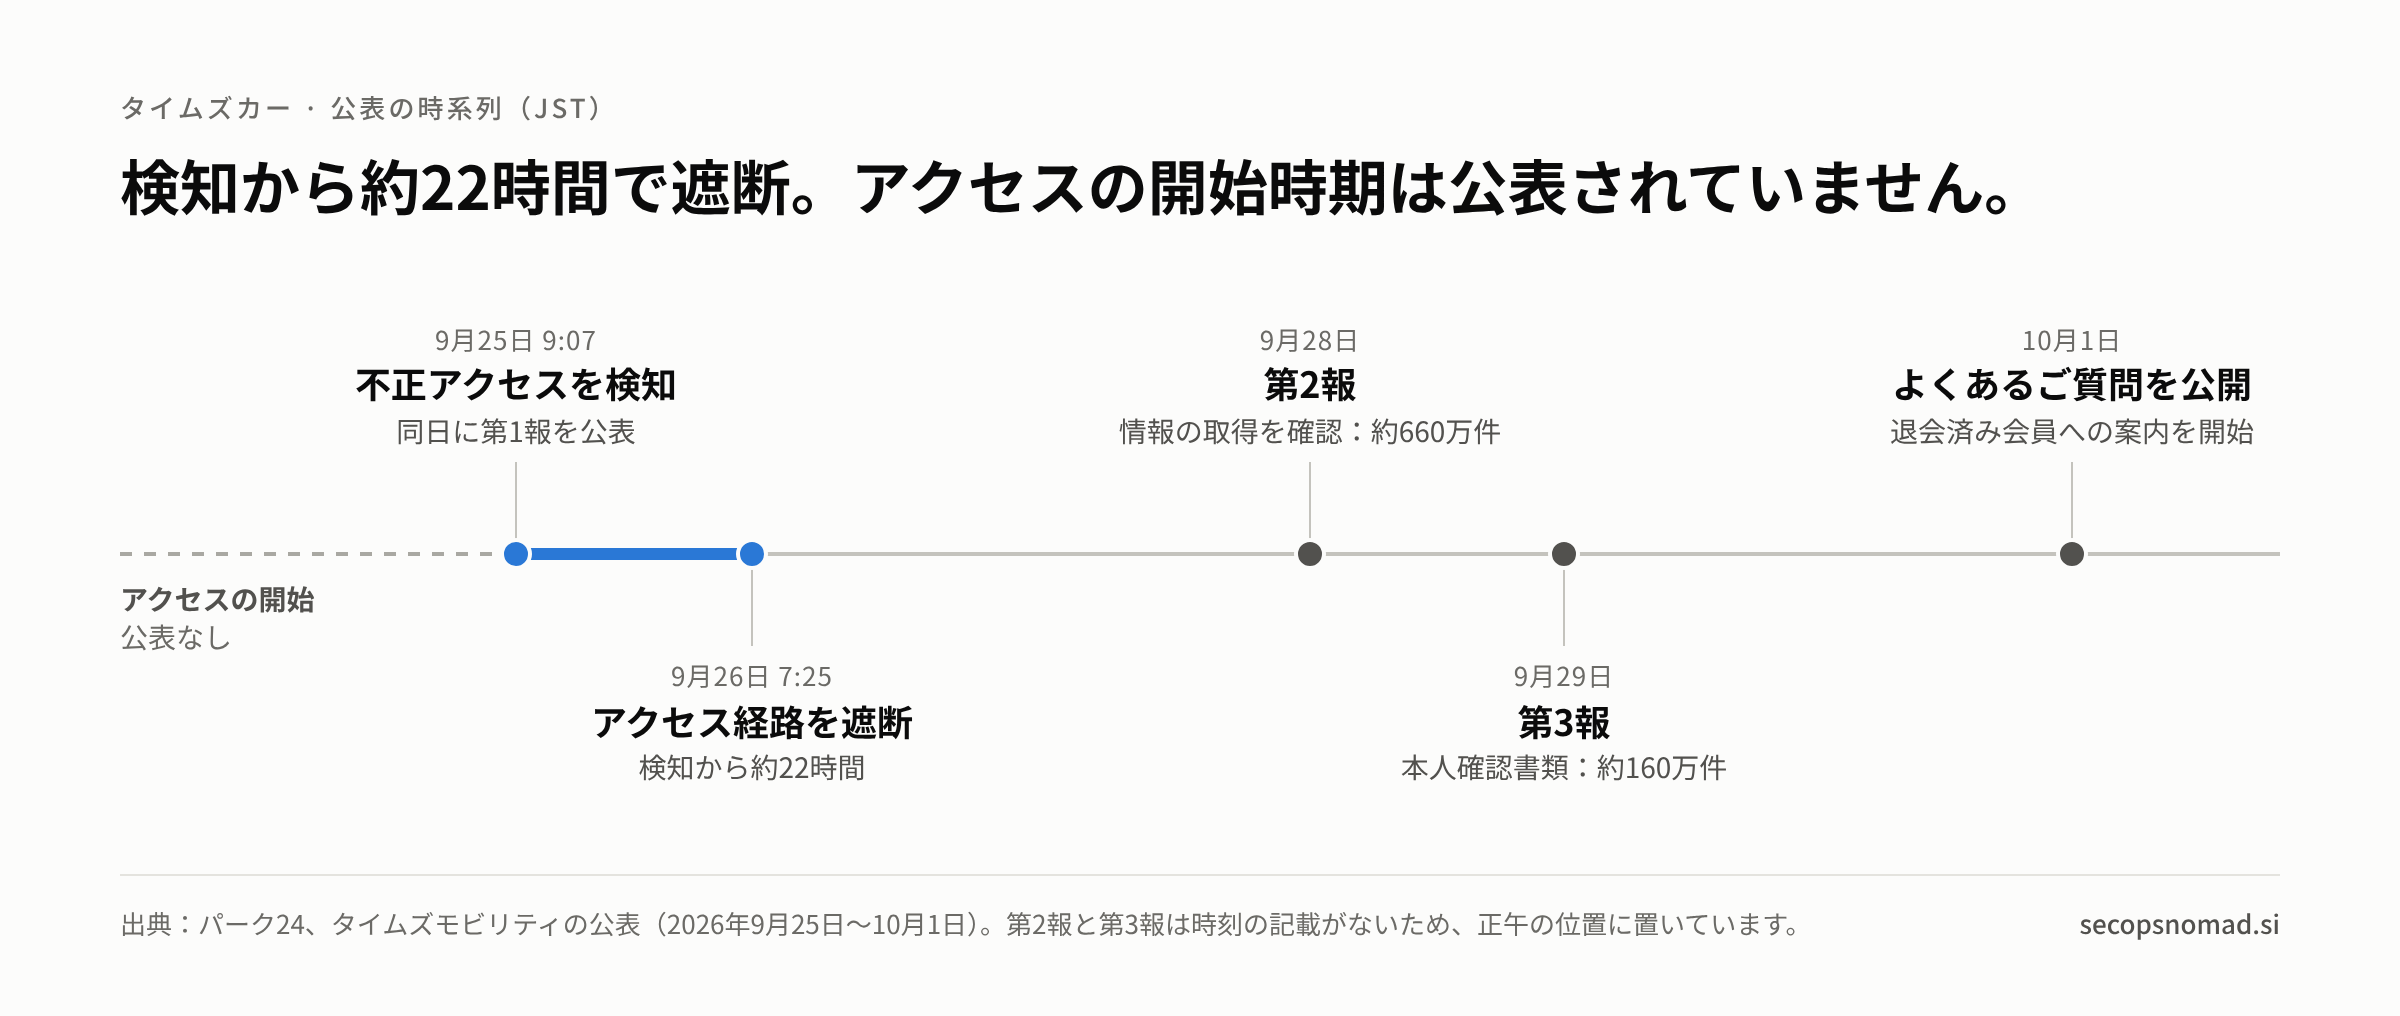
図1:公表の時系列。この記事のために作成した図です。
JR西日本は、自社システムへの不正アクセスは発生しておらず、WESTERのパスワードは自社で管理しているため本件で流出するものではないと説明しています。そのうえで、他のサービスと同じパスワードを使っている場合は変更を検討するよう案内しています。JR西日本の続報。
数字の読み方
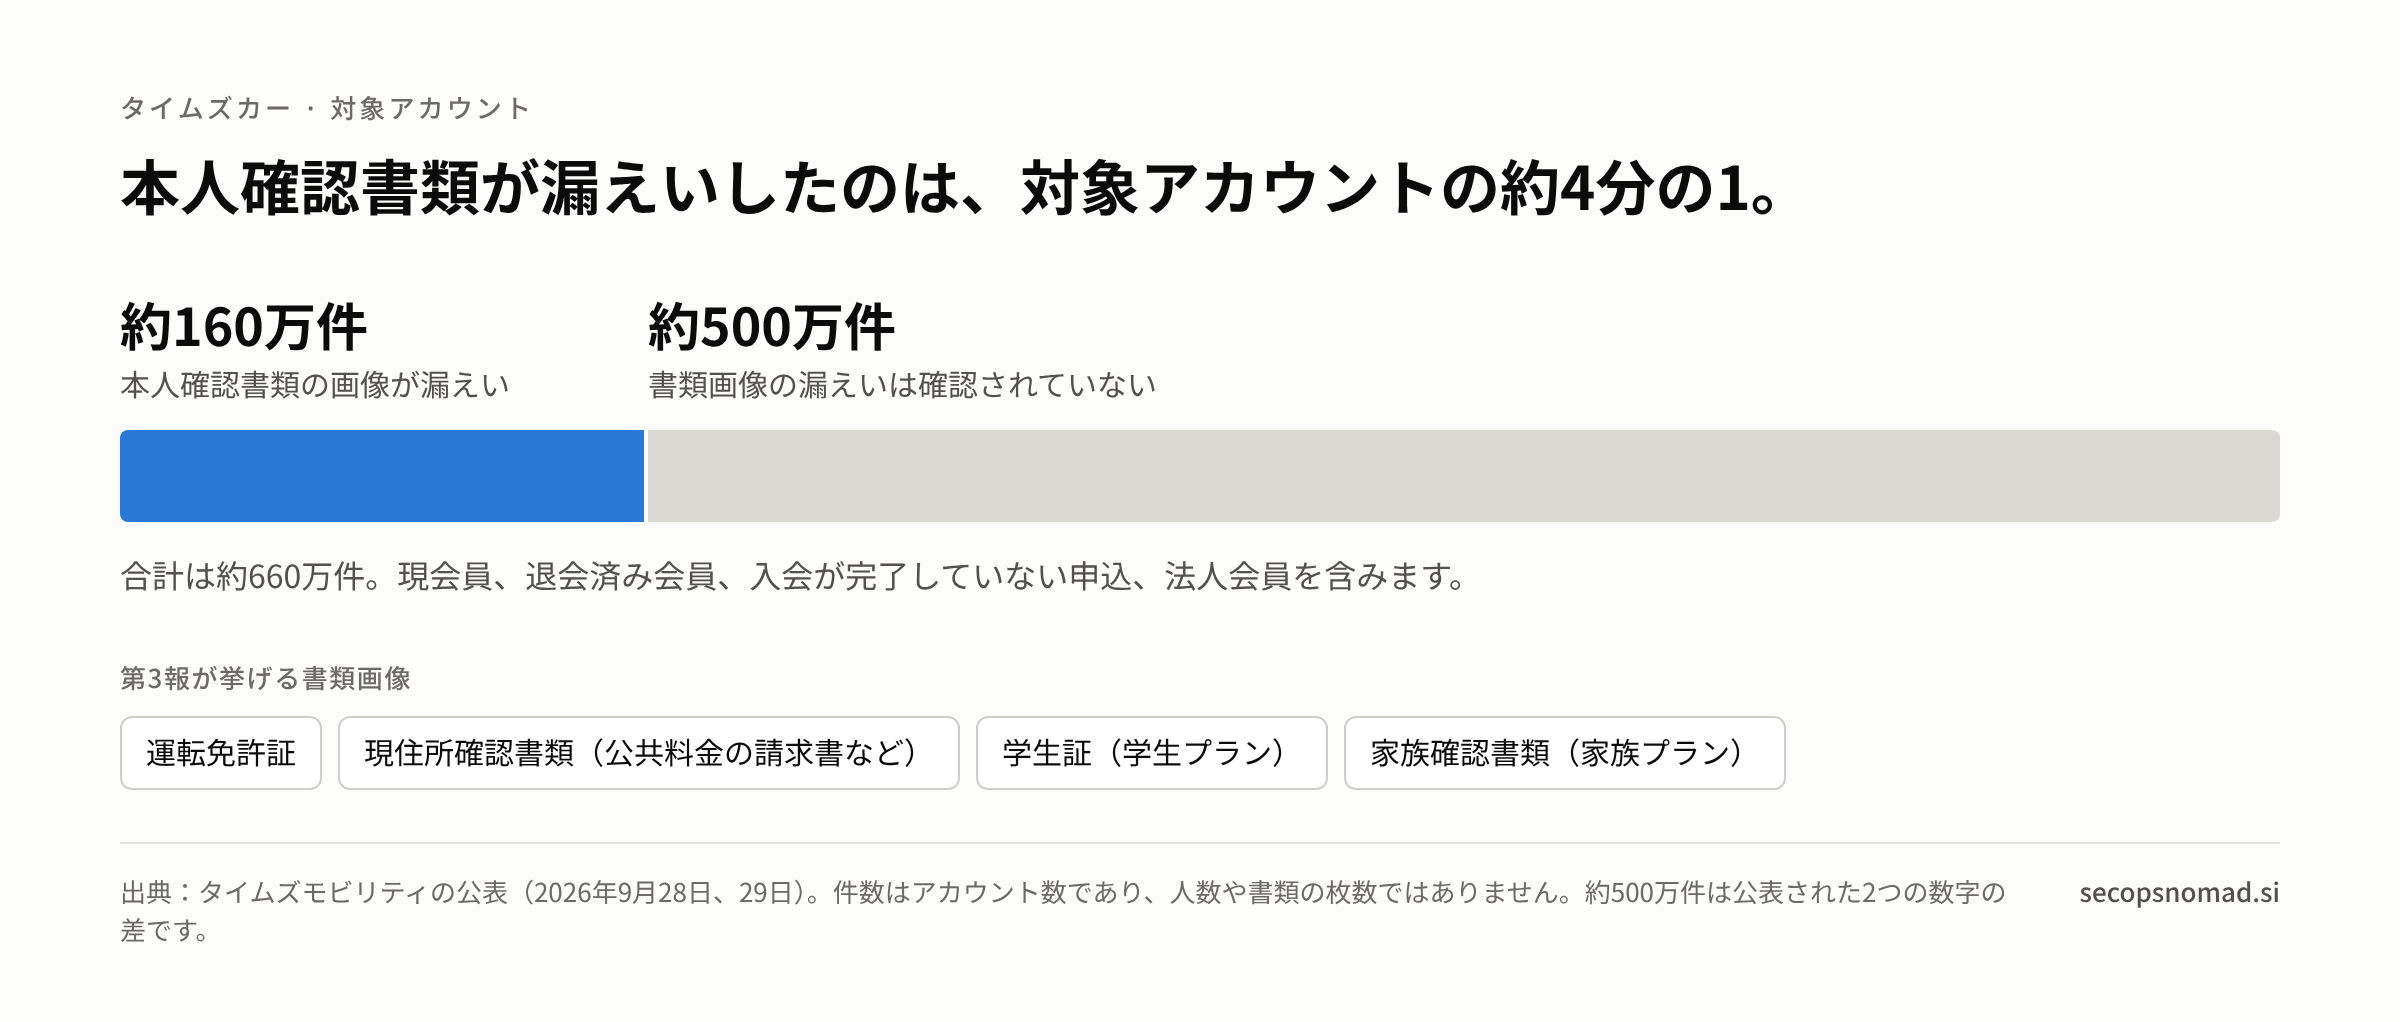
図2:対象アカウントと、本人確認書類が漏えいした割合。この記事のために作成した図です。
「約660万件」は現在の利用者数ではありません。 退会済みの方や、入会が完了していない方のアカウントを含む数字です。BleepingComputerは2026年8月時点のアクティブ会員数を約400万人と伝えていますが、当サイトは同社の資料でこの数字を確認していません。
「約160万件」はアカウント数であり、書類の枚数でも人数でもありません。 1つのアカウントに、免許証、現住所確認書類、学生証や家族確認書類など複数の画像が登録されている場合があります。
検知時刻は、不正アクセスが始まった時刻ではありません。 公表されているのは検知と遮断の時刻で、その間は約22時間です。アクセスがいつ始まったかは示されていません。BleepingComputerは「月初」にアクセスがあったと報じていますが、当サイトが確認した公表文にその記載はありません。
「復元できない形式」は同社による説明です。 具体的な方式は公表されていません。当サイトの分析: 復元できない形式でも、弱いパスワードはオフラインで推測される可能性があります。使い回しているパスワードの変更を勧めるJR西日本の案内は妥当です。
連携サービスIDの件数は読み取りにくい表現です。 公表文は「WESTER ID等(計9件)」としていますが、9種類のサービスなのか9件のIDなのかは明記されていません。
公表後の動き:なりすましの懸念と集団訴訟
タイムズモビリティは、9月29日の第3報(10月1日更新)以降、新たな公表をしていません。以下は報道によるもので、同社の発表ではありません。
懸念されているのは、なりすましです。 共同通信は、流出した免許証画像を使って第三者が本人になりすまし、銀行口座を開設したりクレジットカードを発行したりする被害が出るおそれがあると伝えています。共同通信 不正利用の被害は報じられておらず、同社の公表も確認されていないとしています。
信用情報機関に申込が集中しました。 免許証の紛失や画像の流出などを信用情報に登録し、金融機関の審査時に注意を促す「本人申告」という制度があります。CICとJICCには申込が集中し、JICCは10月1日、本人申告コメントと本人開示について、スマートフォンアプリからの受付を一時休止しました。ITmedia(9月30日)、ITmedia(10月1日)
集団訴訟の準備が進んでいます。 弁護士が、運営会社への損害賠償請求に向けて参加者を募るサイトを開設しました。この追記の時点で提訴はされておらず、参加者を募っている段階です。
| 日時(JST) | 出来事 | 出典 |
|---|---|---|
| 10月5日 14時 | 訴訟準備サイトの登録者が4万人を超える | 共同通信(新潟日報) |
| 10月3日 | 日本テレビが、日本の免許証画像が闇サイトで出品されていたと報道。タイムズカーとの関連は確認されていない | 日本テレビ |
| 10月2日 13時 | 訴訟準備サイトの登録者が1万人を超える | 共同通信、NHK |
| 10月1日 18時 | 募集開始から1日で2,000人を超える | 弁護士ドットコムニュース |
| 10月1日 | JICCが本人申告コメントと本人開示のアプリ受付を一時休止 | ITmedia |
| 9月30日 | CICとJICCで申込が集中し、手続きが遅延 | ITmedia |
当サイトの分析: 第2報から4日の間に、問題は「情報が漏れた」から「本人確認に再利用されうる」へと移りました。パスワードは変更できますが、免許証画像は取り戻せません。対象者に残された対策は、信用情報への申告だけでした。法的な圧力も同じ速さで生じ、フォレンジックの結果が出る前に登録者は1万人を超えました。よくあるご質問は、免許証画像を「なりすまし対策」のために7年間保管していたと説明しています。この理由は今後、漏えいそのものが生んだなりすましのリスクと比べて検討されることになります。
闇サイトで出品される免許証画像
日本テレビの「追跡取材 news LOG」は10月3日、流出した本人確認書類がどのように売買されているかを取材しました。日本テレビ。
- 情報源。 闇サイトを分析する企業S2Wによると、不正アクセスで漏えいした運転免許証の画像などが、闇サイトで売買されるケースがあります。
- 出品の内容。 日本テレビが取材した中国語のサイトでは、過去の投稿に運転免許証の画像が並び、「日本の免許証1000枚」が122ドルで売られていました。日本円で約2万円、1枚あたり約20円です。取引は暗号資産で行うようです。
- 本物か偽造かは不明。 日本テレビは、偽造されたものか本物かは分からないとしています。
- その他の書類。 同じサイトには、健康保険証やマイナンバーカードの画像のようなものも出品されていました。
- タイムズカーとの関連は確認されていない。 日本テレビは、画像がタイムズカーから流出したものとは伝えておらず、投稿の日付も示していません。タイムズモビリティは第3報以降の公表をしておらず、不正利用も報告していません。タイムズカー 新着情報。
このような出品は初めてではありません。セキュリティ対策Labは2026年4月、日本の運転免許証データを2万件超保有しているとするハッカーフォーラムの販売投稿を報じました。流出元は特定できていません。セキュリティ対策Lab。
当サイトの分析: この報道は、今回の漏えいについての証拠ではなく、相場を示すものとして読むべきです。
- 免許証画像は安価な商品です。 1枚約20円では、画像を秘密にしておくことは現実的な対策になりません。対策は、画像だけでは通らない確認方法です。ICチップの読み取りなどです(下記の「自社の本人確認」を参照)。
- 「あなたの免許証が闇サイトに出ていないか調べます」は、それ自体が詐欺の口実になります。 確認や削除を持ちかけ、免許証のアップロードや支払いを求めるメッセージを想定してください。確認のために闇サイトを訪れたり、出品物を購入したりしないでください。自分を危険にさらし、違法となるおそれもあり、何も証明しません。
- 不正対策チームにとっての手がかりは再利用です。 盗まれた画像や偽造画像は、複数回提出される傾向があります。新たにアップロードされた本人確認書類を、既に受け取ったものと、免許証番号と画像の類似度で照合してください。同じ免許証が、異なる連絡先、電話番号、銀行口座とともに使われた場合は要注意です。
- 画像が流出した会員にもできることがあります。 対策は以前と同じです。信用情報機関への本人申告、身に覚えのない口座・契約・信用照会の確認、運転免許センターでの再交付の相談です。
セキュリティ態勢への意味
この事案からは、3つの見直しが導かれます。1つ目は本人確認書類を収集するすべての組織、2つ目は従業員がタイムズビジネスサービスを利用している企業、3つ目はオンラインで本人確認を行うすべての組織に関わるものです。
関係が終わった後も残る本人確認書類
同社のよくあるご質問は、退会後も情報を保管している理由を説明しています。氏名、住所、生年月日は税法等に基づき7年間保管しています。運転免許情報と画像は、なりすまし対策と問い合わせ対応のために7年間保管しているとのことです。
当サイトの分析: この2つは性質の異なる理由です。前者は法令上の義務、後者は運用上の判断であり、今回もっとも機微な情報は後者に含まれます。免許証画像には顔写真、住所、免許証番号が1枚にまとまっており、パスワードのように変更することもできません。
自社で確認したい点は4つあります。
- 本人確認書類の画像はどこに保存されていますか。顧客の申込、従業員の入社手続、来訪者登録、取引先の確認などを洗い出します。
- それぞれに保管期間の根拠が文書化されていますか。その根拠は法令上の義務ですか、それとも利便性ですか。
- 確認した日付と結果だけを残し、画像は削除できませんか。
- 途中で中断された申込の情報は削除されていますか。それとも他の情報と一緒に残っていますか。
公表文は、画像の保存方法や、アカウント情報と同じシステムにあったかどうかを示していません。どちらとも決めつけないことが重要です。自社のシステムで確認すべきなのは、アップロードを受け付けるWebアプリケーションが、過去にアップロードされたすべての画像を読み出せる状態になっていないかという点です。
取引先の漏えいに含まれる従業員情報
法人向けサービスも対象で、退会済みの法人会員を含みます。これらのアカウントでは、従業員の氏名と所属部署名が、連絡先や運転免許情報とともに漏えい項目に含まれています。
当サイトの分析: 業務で実際に使っているサービスについて、特定の従業員に宛てたもっともらしい連絡を作るには十分な情報です。同社自身も、同社を装ったメール、SMS、電話への注意を呼びかけています。法人アカウントの場合、同じ手口で自社の総務部門や車両管理の担当者を装うことも考えられます。
自社がタイムズビジネスサービスを利用している、または過去に利用していた場合は、次を確認します。
- 現在または過去に契約があるかを確認します。よくあるご質問は退会済み会員の情報を7年間保管すると説明していますが、法人の情報が同じ期間かどうかは明記されていません。
- どのアカウントが対象で、それぞれどの項目が含まれるかをタイムズモビリティに確認します。
- 該当する従業員に、普段から使っている信頼できる連絡手段で直接知らせ、正規の案内の見分け方を伝えます。
- SMSと電話はメールゲートウェイを通りません。この経路では注意喚起が唯一の対策です。
- 従業員が個人のメールアドレスや電話番号を登録していないか確認します。そこは自社の監視の対象外です。
同社は対象者に個別に案内するとしています。ただし、その連絡はアカウントに登録された連絡先に届くため、自社が管理するアドレスとは限りません。
公表後の動きを受けて、2点を加えます。該当する従業員に、信用情報機関への本人申告という制度があること、そして申込が遅れていることを伝えます。また、続報に便乗した連絡にも注意を促します。当サイトの分析: 集団訴訟の参加受付、補償の案内、信用情報機関を装ったページは、次に使われやすい題材です。
自社の本人確認
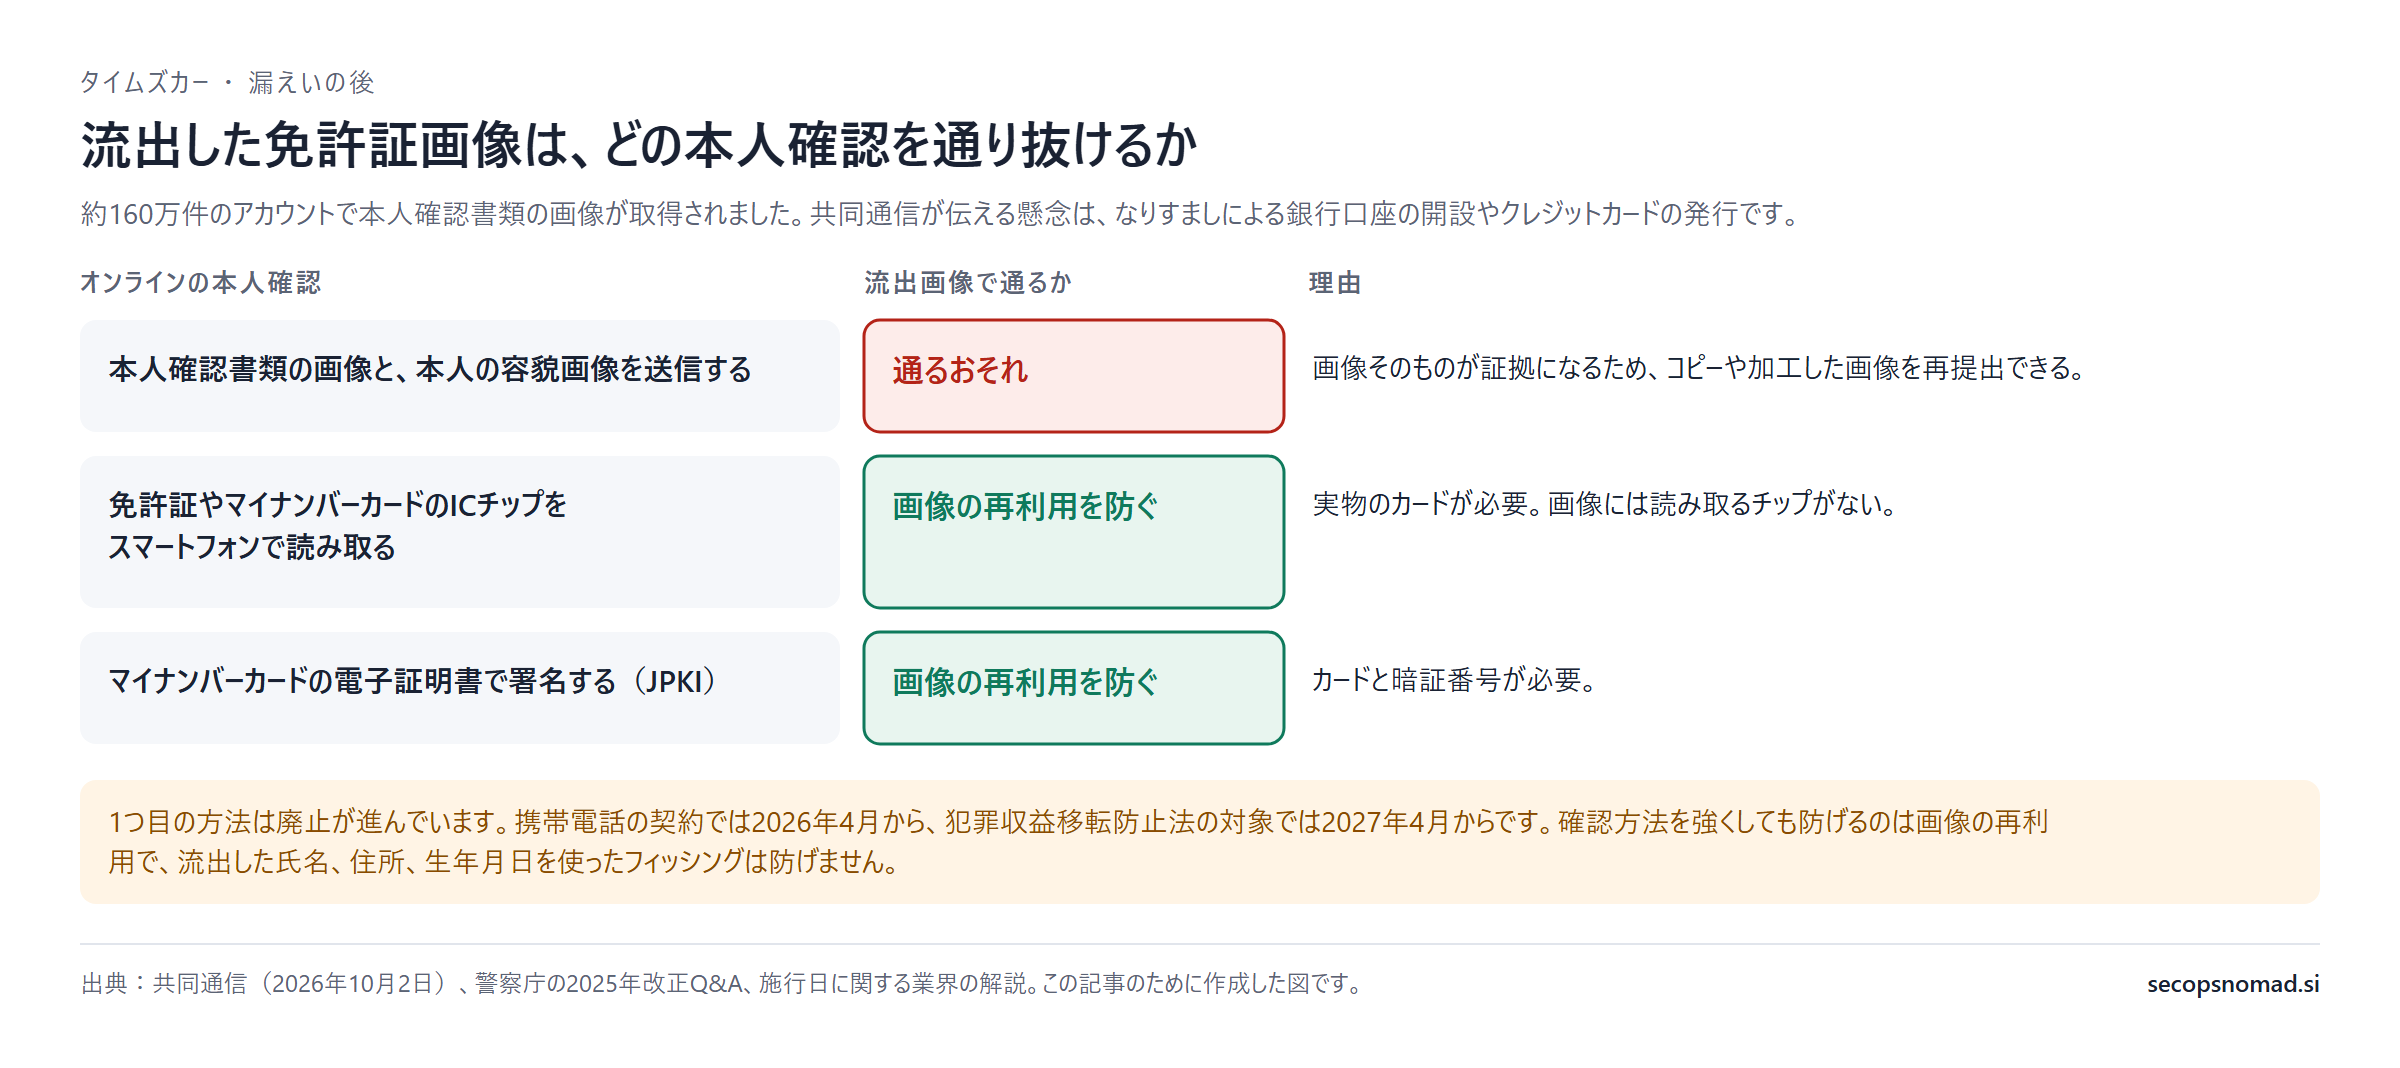
図3:流出した免許証画像が通り抜けうるオンライン本人確認。この記事のために作成した図です。
約160万件分のアカウントの本人確認書類の画像が、同社の外に出ました。免許証の画像を送ってもらって本人確認をしているサービスは、その一部が使われることを前提にすべきです。
規制対象のサービスでは、この方法の廃止が既に進んでいます。
- 金融機関などの規制対象の口座開設。 2025年6月24日に公布された犯罪収益移転防止法施行規則の改正で、本人確認書類の画像と容貌画像を送信する非対面の方法(ホ方式)が廃止されます。警察庁は、偽変造された本人確認書類によるなりすましのリスクを理由に挙げています。警察庁のQ&A 業界の解説では、施行日は2027年4月1日とされています。DNP
- 携帯電話の契約。 携帯電話不正利用防止法に基づき、2026年4月1日から、本人確認書類を撮影した画像のアップロードによる確認が廃止されています。IIJの案内(一例)
規制の対象外のサービスに期限はありませんが、同じ流出画像に直面します。レンタルやシェアリング、フリマ、買取、会員登録、採用などです。自社の申込手続きについて、次の4点を確認してください。
- 本人確認書類の画像を受け付けている申込や登録情報の変更の手続きはどれですか。
- ICチップの読み取りや、マイナンバーカードの電子証明書に切り替えられますか。
- 切り替えるまでの間、画像以外に何で確認しますか。保有している他のデータとの照合、新規アカウントの作成数の制限、高額な取引の前の目視確認などです。
- 確認の後も画像を保存していますか。保存しているなら、今回漏えいしたものと同じ保管庫を自社で作っていることになります。
どのチームが確認するか
| チーム | 次の確認事項 |
|---|---|
| 委託先リスク | 現在または過去のタイムズビジネスサービス契約を確認する。対象アカウントと項目を事業者に照会する。従業員の本人確認書類を保管している他の取引先を一覧にする。 |
| 法務・プライバシー | 対象となる従業員と情報の種類を整理する。従業員に対する義務の有無は法務担当者が判断し、信用情報機関への本人申告について案内する。自社の本人確認書類画像の保管期間を見直す。今回は公表から数日で集団訴訟の動きが生じた。 |
| メールセキュリティ | 9月25日以降に受信した、タイムズカー、パーク24、WESTERの名称を使うメールを確認する。これらのブランドのなりすまし対策を強化する。訴訟、補償、信用情報機関を題材にした連絡にも注意する。 |
| SIEM / SOC | 下記のメール調査を実施する。該当従業員による認証情報の入力や添付ファイルの開封を監視する。事業者からのIOC提供は前提にしない。 |
| IT運用 | 本人確認書類の画像を保存している自社システムを棚卸しする。保管期間、中断された申込の削除、画像を読み出せる権限を確認する。書類画像を受け付ける申込手続きを洗い出し、ICチップや電子証明書による確認への移行を計画する。 |
| EDR | なりすまし連絡を経由して届くペイロードに備える。端末で検知がないことは、取引先のWebシステムの安全を示さない。 |
IOCとハンティング
確認した公表文には、攻撃元IP、ドメイン、ハッシュ、手口の記載はありません。そのため、この記事に事案固有のIOCはなく、推測もしません。
企業が調査できるのは、その後に続くなりすましです。タイムズカーやパーク24の名称を使いながら、同社のドメイン以外から届いたメールを探します。以下のクエリは例示であり、実データでは実行していません。
// 例示。Microsoft Defender XDR の高度な追求、EmailEvents テーブル。
// Microsoft Sentinel では Timestamp を TimeGenerated に置き換えます。
// ドメイン一覧は同社の公開Webサイトから取った仮定です。
// 実際の送信ドメインは、利用前に事業者へ確認してください。
let official = dynamic(["timescar.jp", "park24.co.jp", "timesmobi.co.jp"]);
EmailEvents
| where Timestamp >= datetime(2026-09-25)
| where EmailDirection == "Inbound"
| where Subject contains "タイムズカー" or Subject contains "パーク24"
    or Subject contains "Times Car"
    or SenderDisplayName contains "タイムズ" or SenderDisplayName contains "パーク24"
    or SenderDisplayName contains "Times Car"
| extend SenderDomain = tolower(SenderFromDomain)
| where not(SenderDomain in (official))
    and not(SenderDomain endswith ".timescar.jp")
    and not(SenderDomain endswith ".park24.co.jp")
    and not(SenderDomain endswith ".timesmobi.co.jp")
| project Timestamp, SenderFromAddress, SenderDisplayName, Subject,
          RecipientEmailAddress, DeliveryAction, ThreatTypes
結果を読む際の注意点は3つです。
- 正規の案内が、別ドメインのメール配信サービスから送られる場合があります。該当したメールは調査の手掛かりであり、結論ではありません。
- この漏えいに触れたニュースレターやニュース通知も該当します。内容を確認したうえで除外します。
- SMS、電話、個人アドレス宛てのメールは、このテーブルには現れません。
続報に便乗した連絡を拾うには、件名の条件に「集団訴訟」「補償」「本人申告」などの語を加えます。ニュース関連の該当はさらに増える前提で確認してください。
端末向けの同等のクエリは掲載しません。公表された事象は取引先のWebシステムで起きており、自社のEDRのセンサーはそこにはありません。
未確認の点
同社は、外部専門機関によるフォレンジック調査を進めているとしています。下記の時点で、公表文では次の点が明らかになっていません。
- 侵入経路と原因。 不正アクセス経路を遮断したとありますが、その内容は説明されていません。
- アクセスの開始時期。 公表されているのは検知と遮断の時刻だけです。
- 情報の保存方法。 書類の画像がアカウント情報と同じシステムにあったかは示されていません。
- 個人ごとの詳細。 同社は9月29日から2週間程度を目処に、漏えいした内容を個別に案内するとしています。
- 法人アカウント。 法人会員に限った件数や案内は公表されていません。
- 補償。 よくあるご質問は、調査結果を踏まえて方針を決めるとしています。
- 再発防止策。 第2報は、実施済みの対策と今後の対策を続報で公表する予定としています。
- 不正利用。 公表文は確認されていないとしています。報道が伝えるなりすましは懸念であり、確認された被害ではありません。
- タイムズカーの画像が売られているか。 同社も日本テレビの報道も、そうは伝えていません。日本テレビが示した出品の流出元は確認されていません。
- 集団訴訟。 10月5日までに登録者は4万人を超えました。サイトへの登録は提訴ではありません。誰が、どの裁判所で、何を求めて提訴するかはまだ分かっていません。
続報が出た時点で、この記事を見直してください。いずれの回答も、上記の分析を変える可能性があります。
編集メモ
初版は2026年10月2日03:22 UTC/12:22 JSTまで、追記は2026年10月2日13:17 UTC/22:17 JSTまで、再追記は2026年10月6日02:00 UTC/11:00 JSTまでの公開情報に基づきます。数値はタイムズモビリティとパーク24の公表、および同社のよくあるご質問に基づきます。公表の順序の確認にはpiyologのまとめを参照しました。BleepingComputerは、公表文と異なる点、または公表文にない点に限って引用しています。
追記した公表後の動きは、共同通信、NHK、弁護士ドットコムニュース、ITmediaの報道によるもので、同社の発表ではありません。確認した時点で、タイムズモビリティの新着情報に第3報より後の公表はありませんでした。登録者数は各報道が示す時点のもので、今後も変わります。10月6日の追記は、日本テレビの報道と共同通信の4万人の数字を加えたものです。出品の内容は日本テレビの報道によるもので、当サイトは確認していません。当サイトは闇サイトを訪れたり、出品物を購入したりしません。
当サイト独自のインシデント調査ではなく、公開情報に基づく分析です。不正アクセスの手口について、当サイトは何も主張しません。
出典
- パーク24 第1報(2026年9月25日、9月26日追記)
- タイムズモビリティ 第2報(2026年9月28日、10月1日更新)
- タイムズモビリティ 第3報(2026年9月29日、10月1日更新)
- パーク24 第3報(2026年9月29日)
- タイムズカー よくあるご質問(2026年10月1日公開)
- JR西日本 WESTER 続報(2026年9月29日)
- piyolog「タイムズカーWebサイトへの不正アクセスについてまとめてみた」(2026年9月28日、9月30日更新)
- BleepingComputer(2026年9月28日)
- 共同通信「免許画像流出、成り済ましの恐れ タイムズカー、集団訴訟も」(2026年10月2日)
- 共同通信「タイムズ問題、訴訟準備サイトに1万人登録」(2026年10月2日)
- NHK「タイムズカー」免許画像など漏えい 集団訴訟の登録者1万人超(2026年10月2日)
- 日本テレビ「“免許証画像”闇サイトで売買も……1枚あたり「20円」」(2026年10月3日放送、10月5日更新)
- 共同通信(新潟日報)「集団訴訟向けサイトに4万人登録 タイムズ情報流出で弁護士開設」(2026年10月5日)
- セキュリティ対策Lab、タイムズカーの解説(2026年4月の日本の免許証の出品確認に言及)
- 弁護士ドットコムニュース(2026年10月1日)
- ITmedia、CIC・JICCで手続き遅延(2026年9月30日)
- ITmedia、JICCがアプリ受付を一時休止(2026年10月1日)
- 警察庁、令和7年改正犯罪収益移転防止法施行規則(なりすまし等のリスクの高い本人特定事項の確認方法の廃止等)に関するQ&A
- DNP「2027年4月、本人確認はこう変わる」
- IIJ「本人確認手続きの変更につきまして(2026年4月1日より)」