
ヤマト運輸は情報の持ち出しを確認しました。影響範囲が具体化し、初期の説明から変わった項目もあります。 10月16日の「クロネコ代金後払いサービス」第4報によると、対象は購入者情報約526万件、届け先情報約5万件、加盟店情報約4,100件です。購入者情報には商品名・数量・単価などの商品明細も含まれます。ヤマト運輸の第4報。
2026年10月17日更新。 10月3日に掲載した「漏えいの可能性」の段階の記事を更新しました。図と対応案も第4報に合わせて差し替えています。
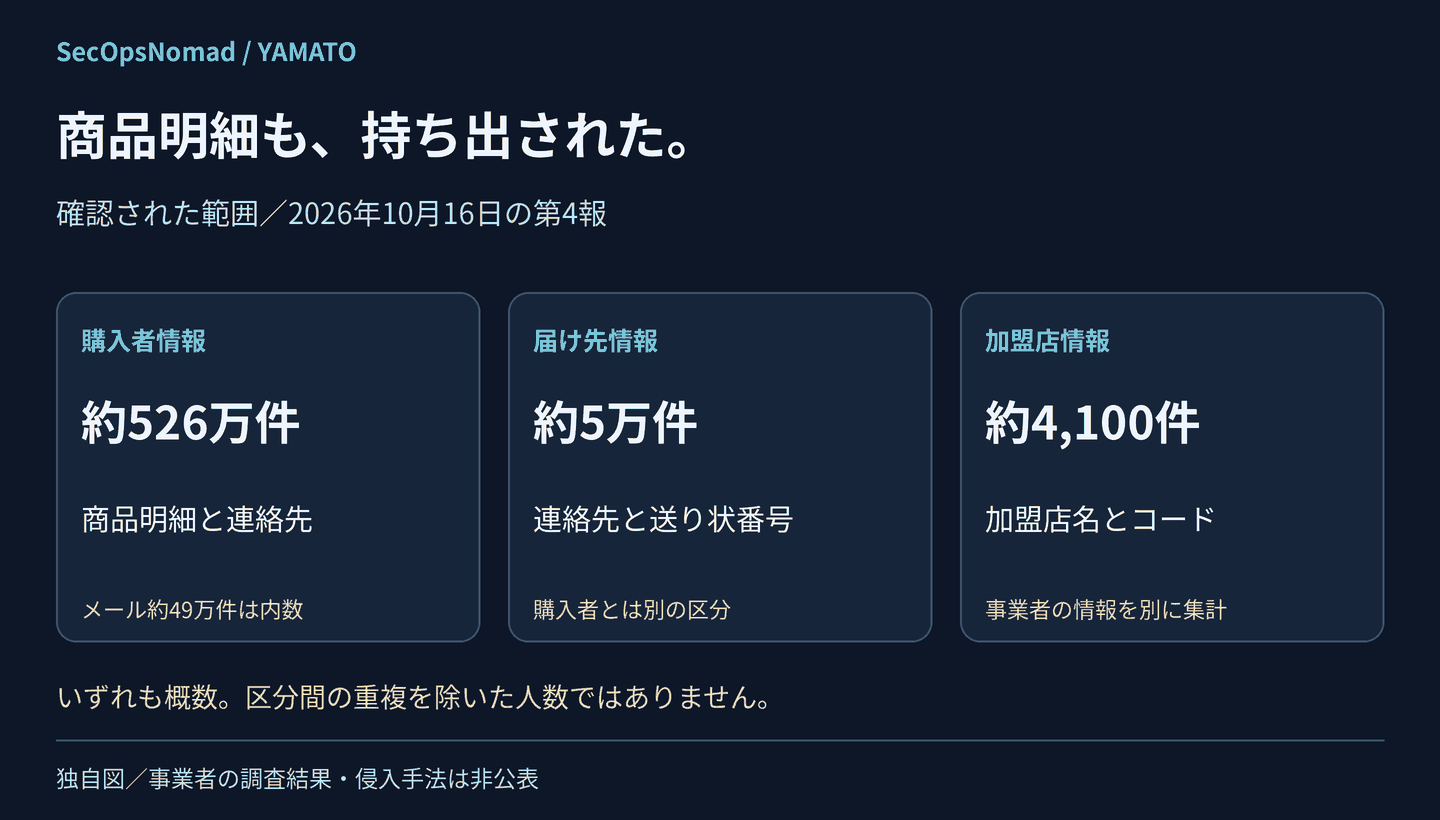
概要。第4報の件数に基づく独自図。
10月16日に変わったこと
| これまでの説明 | 最新の公表内容 |
|---|---|
| 一部情報が漏えいした可能性があり、件数は不明 | 不正な持ち出しを確認し、3種類の情報の範囲を公表 |
| 請求金額・債権残高・社員氏名が含まれる可能性 | この3項目の持ち出しは調査で確認されなかった |
| サービス停止中 | 10月9日13時(日本時間)に再開 |
| 範囲と二次被害を調査中 | 範囲を具体化。第4報時点で流出情報の悪用による二次被害は確認されていない |
この訂正は対応にも関わります。旧記事では、請求金額と残高を知る相手が督促を装う可能性を説明していました。この2項目を「持ち出しが確認された情報」として扱うことはできません。一方、商品明細は確認された範囲に残っています。
持ち出された情報と件数の読み方
| 区分 | 概数 | 情報項目 | 情報の対象期間 |
|---|---|---|---|
| 購入者 | 約526万件 | 氏名、住所、電話、メール、商品明細、申込番号、受注日、与信番号など | 2018年10月1日~2026年9月28日 |
| 届け先 | 約5万件 | 氏名、住所、電話、送り状番号 | 2021年2月5日~2026年9月28日 |
| 加盟店 | 約4,100件 | 加盟店名、加盟店コード | 2018年10月1日~2026年9月28日 |
メールアドレスを含む約49万件は購入者情報の内数です。別に加算しません。クレジットカード情報とパスワード情報は含まれていません。また、第4報は、請求金額・債権残高・社員氏名について持ち出しが確認されなかったと説明しています。公式の対象範囲。
件数は人数と同じではありません。 購入者と届け先の概数を足すと約531万件となり、報道でもこの数字が使われています。ただし、両区分に同じ人が含まれるか、重複を除くと何人になるかは示されていません。加盟店情報は別区分です。ITmediaも同じ内訳を報じています。ITmedia、10月16日。
複数年にわたる日付は、対象情報の期間です。攻撃者が約8年間侵入していたことを示す期間ではありません。
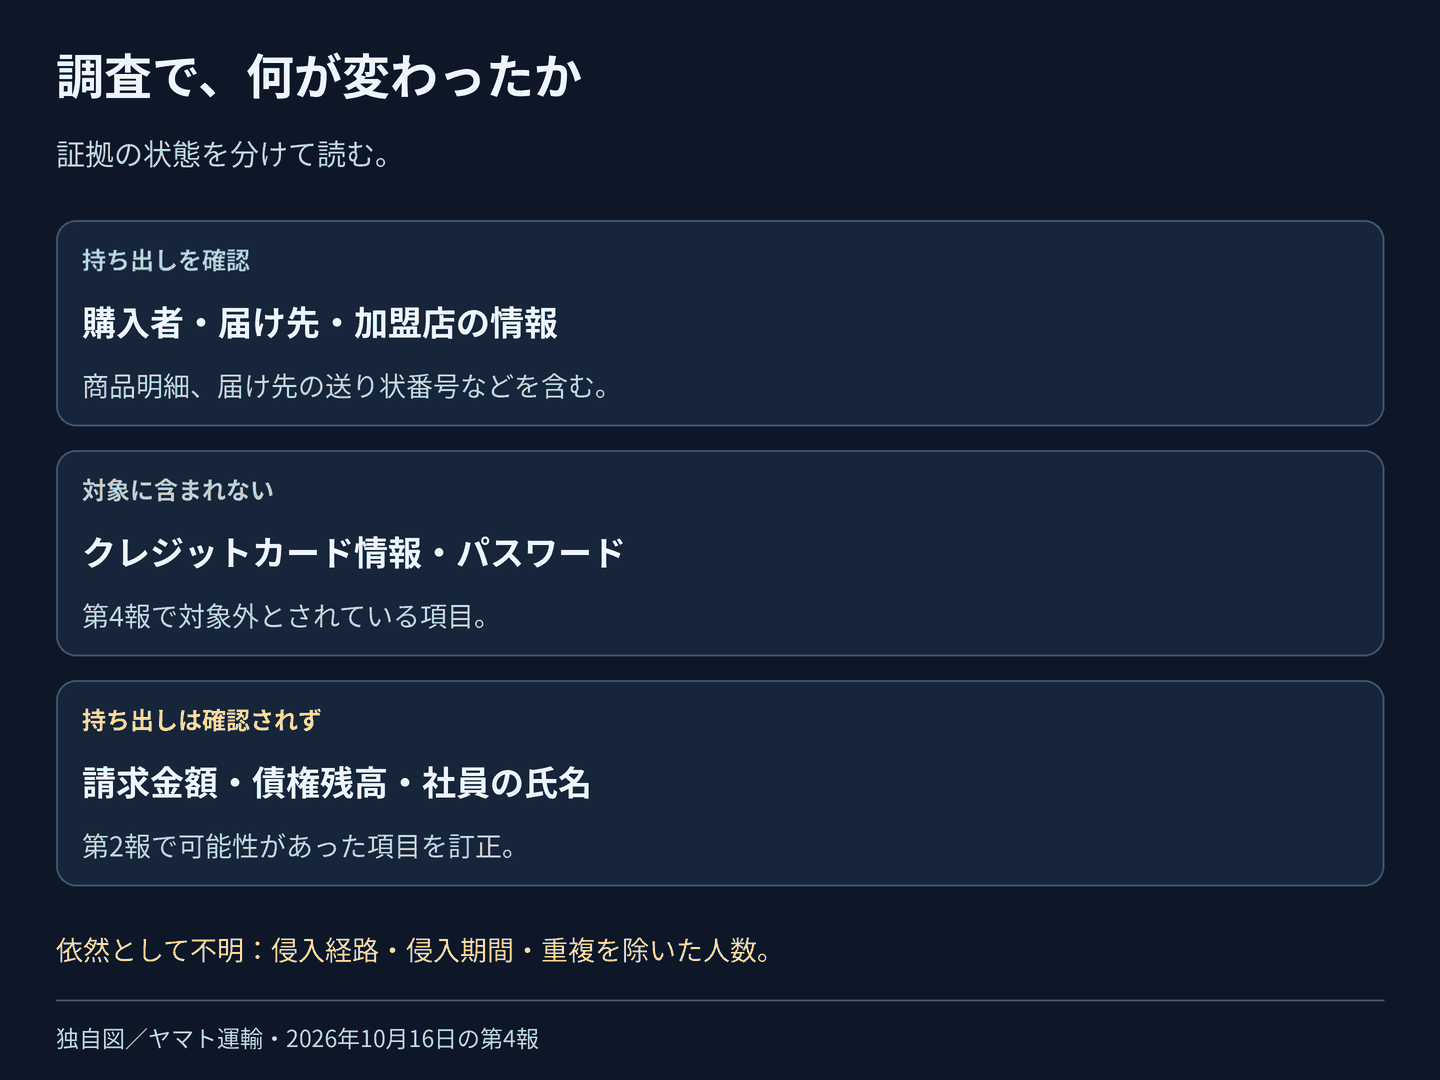
図1。確認済み、対象外、確認されなかった項目を分ける。情報項目は上の表にも掲載。
公表と復旧の時系列
- 9月28日: 不正アクセスを確認し、外部からのアクセスを制限。
- 9月29日: 最初のお知らせを公表。
- 10月2日: 第2報で情報漏えいの可能性を説明。
- 10月9日13時(日本時間): サービス再開。漏えい範囲の調査は継続。
- 10月16日: 第4報で持ち出しの確認と情報項目の訂正を公表。
再開のお知らせでは、9月28日以降に支払期限を迎える払込票の期限を17日間延長しています。公式の例は、10月1日から10月18日への変更です。自分の支払いについては公式のお知らせで確認し、不明点は自分で調べた窓口に問い合わせてください。再開・支払期限のお知らせ。
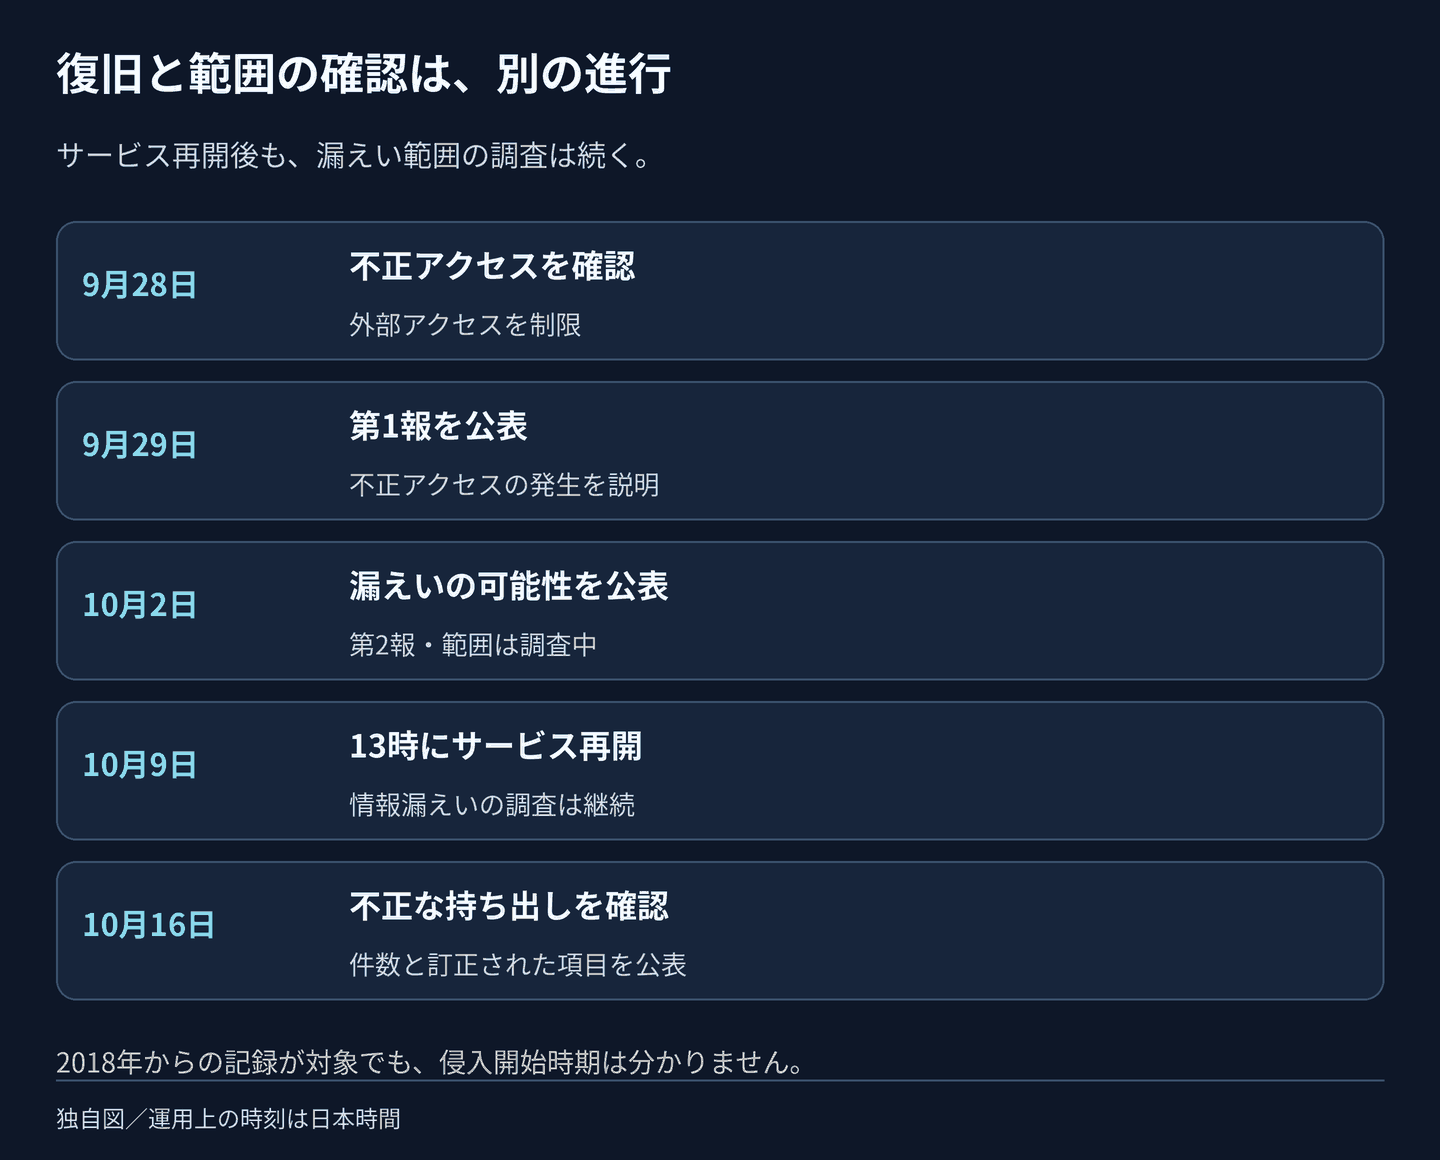
図2。サービス復旧と影響範囲の確認は別の進行。時刻は日本時間。
商品明細が残すリスク
編集部の見立て。 連絡先だけでも氏名を使った詐欺はできます。商品明細があると、配送の問題、返品、返金、支払いの確認など、受け手が予想しているやり取りを装いやすくなります。
たとえば「先日注文した2点の商品の返金処理に確認が必要です」という連絡です。これは架空の例です。商品や番号が合っていると信用しやすくなりますが、それだけでは送信者の本人確認になりません。
単価を知っていることと、現在の支払額を知っていることも別です。送料、値引き、税、返品、入金によって支払額は変わり得ます。請求金額と残高の持ち出しが確認されなかった点を、商品明細と混同しないでください。
届け先情報も独立して確認が必要です。公表対象は購入者の連絡先だけではありません。自分で後払いを選んでいなくても、購入者や店に注文を確認する必要がある場合があります。
ヤマト運輸は不審なメール・SMS・電話の相談を受けている一方、流出情報の悪用による二次被害は確認されていないと説明しています。相談の存在だけで、持ち出された情報との関係を断定することはできません。第4報。
利用者:支払う前に連絡を確かめる
- 購入先の注文履歴を自分で開く。 保存済みのブックマークや普段使うアプリから確認します。
- 注文と支払い状況を照合する。 商品名、番号、表示名が合っているだけでは不十分です。
- 期限の変更は公式の再開案内で確認する。 急がせる連絡だけで期限を判断しません。
- 連絡先は別に調べる。 予期しないメッセージのリンク、添付、QRコード、折り返し番号を使わず、購入先やヤマトの窓口で確かめます。
- 不審なページに認証情報やカード情報を入力した場合は、本物のサービスから該当する認証情報を変更し、可能ならセッションを失効させ、カード会社や銀行に速やかに連絡します。これは詐欺の疑いへの対応です。本件でカードやパスワードが持ち出されたという説明ではありません。
ヤマト運輸はなりすましの例を公開し、不審なリンクや添付を開かないよう案内しています。公式の注意喚起。
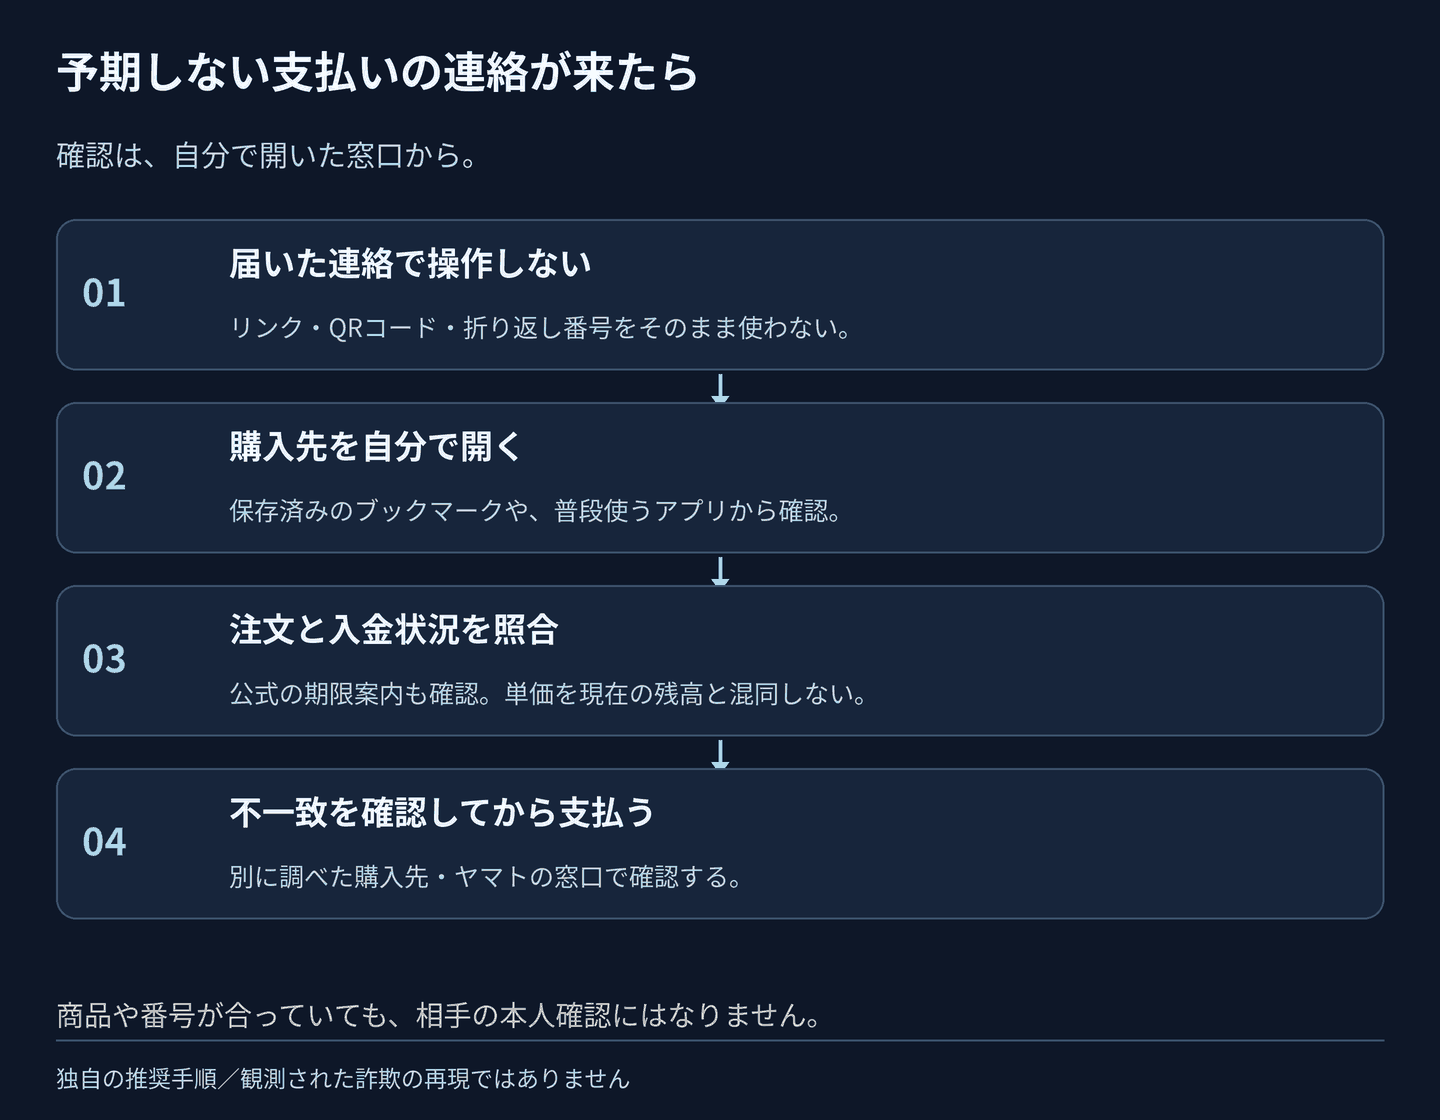
図3。推奨する確認手順。ヤマトの画面や、観測された詐欺の再現ではありません。
加盟店とセキュリティ担当:3つの作業を継続する
| 作業 | 対応 | 残す証拠 |
|---|---|---|
| 顧客への影響 | 自社に関わる購入者・届け先・加盟店の対象を確認。件数と人数、確認済み項目と初期の可能性を分ける | 事業者の案内、項目別の範囲、照合した注文番号 |
| 不正利用と顧客対応 | 返金、精算口座変更、支払い確認のなりすましを担当者に周知。口座変更は既知の経路と別担当者で承認 | 元のメッセージ、必要なヘッダー、通話記録、承認履歴 |
| サービスとプライバシー | 再開後の決済・入金消込を確認。自社の立場と確認された範囲に基づき保存・通知義務を検討 | 再開確認、顧客案内、保存判断、法務の評価 |
決済事業者は、取引の双方に関する情報を持っています。商品情報を一括出力できる権限、複数顧客の読み出しの記録、古い届け先情報の削除やアクセス制限を確認してください。これは同種サービスへの確認事項であり、ヤマトの実装上の欠陥を認定したものではありません。
当サイトのAPIデータ漏えい対応プレイブックでは、証拠保全、返却データの範囲、二次的な影響を整理できます。本件でも証拠と範囲の判断は参考になります。ただしヤマト運輸はAPI攻撃を公表していません。API固有の原因を本件に当てはめることはできません。
なりすましへのハンティング例
確認したお知らせには、攻撃元のインフラや本件専用のIOCはありません。以下は流出後に起こり得るなりすましを調べる例で、元の侵入を検出するものではありません。実テナントでは実行していません。
KQLはMicrosoft Defender XDRの EmailEvents を使用し、Defender for Office 365のテレメトリーが必要です。列名はMicrosoftのスキーマで確認しました。UTCの期間を保存範囲に合わせて変更してください。日本語は空白区切りに依存しない contains で検索します。
別ドメインから届くブランド名付きメール。 表示上のFromドメインを使うため、公式ドメインを詐称するメールは除外され得ます。認証結果とヘッダーは別途確認してください。正規の提携先、報道、ニュースレターも一致する場合があります。
// Illustrative only; not executed against a tenant.
// Microsoft Defender XDR: requires Defender for Office 365 EmailEvents.
// UTC window; adjust to your retention and investigation period.
let Start = datetime(2026-09-28T00:00:00Z);
let End = datetime(2026-10-18T00:00:00Z);
let OfficialDomains = dynamic(["kuronekoyamato.co.jp", "yamato-hd.co.jp"]);
EmailEvents
| where Timestamp >= Start and Timestamp < End
| where EmailDirection == "Inbound"
| extend Text = strcat(Subject, " ", SenderDisplayName),
         SenderDomain = tolower(SenderFromDomain)
| where Text contains "ヤマト" or Text contains "クロネコ"
    or Text contains "yamato" or Text contains "kuroneko"
| where SenderDomain !in (OfficialDomains)
    and not(SenderDomain endswith ".kuronekoyamato.co.jp")
    and not(SenderDomain endswith ".yamato-hd.co.jp")
| project Timestamp, NetworkMessageId, SenderFromAddress, SenderFromDomain,
          SenderDisplayName, Subject, RecipientEmailAddress, DeliveryAction, ThreatTypes
| order by Timestamp desc
加盟店、精算、返金を装う連絡。 本文ではなく、件名と送信者表示名だけを調べます。
// Illustrative only; not executed against a tenant.
// Microsoft Defender XDR: EmailEvents. Subject/display-name triage, not body inspection.
let Start = datetime(2026-09-28T00:00:00Z);
let End = datetime(2026-10-18T00:00:00Z);
EmailEvents
| where Timestamp >= Start and Timestamp < End
| where EmailDirection == "Inbound"
| extend Text = strcat(Subject, " ", SenderDisplayName)
| where (Text contains "ヤマト" or Text contains "クロネコ"
        or Text contains "yamato" or Text contains "kuroneko")
    and (Text contains "口座" or Text contains "振込先"
        or Text contains "加盟店" or Text contains "精算"
        or Text contains "bank account" or Text contains "settlement"
        or Text contains "merchant" or Text contains "refund")
| project Timestamp, NetworkMessageId, SenderFromAddress, SenderFromDomain,
          Subject, RecipientEmailAddress, DeliveryAction
| order by Timestamp desc
ブランド名に似たホストへのアクセス。 インデックスと2つのフィールド名を置き換えます。URL全体ではなくホスト名の列を使用してください。Splunkの時刻文字列は検索ユーザーのタイムゾーンに従うため、明示的に設定します。除外ドメインは確認の補助であり、正規の提携先を網羅するリストではありません。
index=YOUR_PROXY_INDEX earliest="09/28/2026:00:00:00" latest="10/18/2026:00:00:00"
(kuroneko OR yamato)
| eval host_l=lower(YOUR_URL_HOST_FIELD)
| where match(host_l, "kuroneko|yamato")
    AND NOT match(host_l, "(^|\\.)(kuronekoyamato\\.co\\.jp|yamato-hd\\.co\\.jp)$")
| stats count min(_time) AS first_seen max(_time) AS last_seen BY host_l YOUR_CLIENT_FIELD
| convert ctime(first_seen) ctime(last_seen)
| sort - count
| head 200
一致は調査のきっかけです。該当がないことから元の侵入については判断できません。SMS、電話、郵便はこれらのログでは扱えないため、顧客からの相談を同じ不正利用の確認に集約してください。
まだ分からないこと
確認した公表資料は、侵入経路、脆弱性、攻撃者、侵入の開始時期、持ち出しに要した期間を示していません。重複を除いた影響人数や、最近の他の国内事案との関連も確定していません。サービス再開は復旧の節目です。過去のアクセス全体を独立に保証するものではありません。
取材・更新メモと出典
2026年10月17日確認。 第4報と再開案内のPDFを直接読み、現在の範囲と件数をITmediaおよびLogistics Todayと照合しました。第4報の訂正に合わせて旧記事の本文と図を更新しています。ヤマト運輸に帰属する事実は同社の調査結果です。詐欺の想定と対策はSecOpsNomadの分析です。