識別子の漏えい可能性と、サービス停止を分けて考える
Gポイントの事案では、「漏えいした可能性のある識別子から何が分かり、何ができるのか」と、「残高や交換処理の整合性を保って再開できるか」を別々に評価する必要があります。 情報単体で個人を特定できない場合でも、後者の重要性は変わりません。
ジー・プランの2026年9月30日付発表によると、同社は9月25日にシステムの異常を検知し、調査により外部からの不正アクセスを確認。同日中にシステムを停止して外部アクセスを遮断しました。漏えいした可能性がある情報は、最大約7万件の会員識別子です。原因と影響範囲は調査中で、関連サービスも停止しています。発表時点では、その後の不正アクセスは確認されていないと説明しています。これらは同社の公表内容であり、独立したフォレンジック調査の結論ではありません。ジー・プランの発表
本稿のきっかけとなった10月5日の報道は、9月の発表を取り上げたものです。異常の検知日が侵入開始日とは限りません。**2026年10月5日14時01分(日本時間)**の情報確認時点で、公式案内では再開時期は未定でした。再開見込みのFAQ
「会員識別子」とは何か
公式FAQは、会員識別子を、顧客の管理・識別に用いる英数字などの内部的な符号と説明しています。同社によれば、識別子には氏名、住所、電話番号、メールアドレスは含まれず、外部の第三者が識別子だけから個人を特定することはできません。件数とともに、この説明も伝える必要があります。会員識別子のFAQ
これは、パスワード、セッショントークン、ギフトの交換コードが漏えいしたという意味ではありません。確認した資料は、これらの漏えいを示していません。また、「識別子7万件」を、アカウント乗っ取り7万件、重複を除いた被害人数、盗まれたポイント数に置き換えることもできません。
引き続き証拠が必要なのは、識別子の形式と有効期間、受け付ける機能、ほかにアクセス可能だった情報、他の記録と結び付く検索・連携の有無です。これらは調査上の確認事項であり、Gポイントにそのような弱点があると断定するものではありません。確認した発表には、侵入経路、悪用されたCVE、攻撃者、ランサムウェアの要求、本事案固有の悪性IP・ドメイン・ハッシュは公表されていません。
ポイント保護:FAQで分かる、対象ごとの違い
公式案内では、停止中に期限を迎えるGポイントとGポイントギフト、交換申請中のポイントについて、失効・消失を防ぐ対応を取るとしています。具体的な手続きは再開準備が整い次第案内されます。これは顧客保護に関する方針の表明であり、すべての台帳記録の照合が完了した証明ではありません。サービスに関する案内
個別のFAQでは、次のように対象を区別しています。
| 対象 | 情報確認時点の公式案内 |
|---|---|
| 保有するGポイント | 停止中にポイントが消失することはないと説明。期限に関する対応が決まり次第、対象者に案内します。残高のFAQ |
| Gポイントギフト | 2026年9月25日からサービス再開の1か月後までに有効期限を迎えるギフトを延長対象としています。新たな期限や手続きは未公表です。「一律1か月延長」とは異なります。ギフトのFAQ |
| 交換申請中のポイント | 他サービスからGポイントへの交換と、Gポイントから他サービスへの申請の両方を案内。一部の提携先では手続きが取り消され、ポイントが戻る場合があります。すべての申請がそのまま完了するとは限りません。交換のFAQ |
| Gポイントくじ | 再開後の再配布を予定し、詳細は対象者に改めて案内します。くじのFAQ |
| まるとく調査員のアンケート・レシート | 回答・提出期限を過ぎた場合の対応は後日案内されます。ポイントの有効期限に関する説明を、すべての特典・企画に広げて解釈しないでください。調査員向けFAQ |
利用者には、交換の受付番号、確認メール、確認できる残高記録を保存し、相違があれば公式窓口に連絡することを勧めます。運営側の案内がない段階で同じ申請を繰り返すことは避けてください。「ポイントの解除・保護・復旧」を求める突然の連絡は、信頼できる経路から公式サイトを開いて確認しましょう。これは予防上の助言であり、本事案に関連するフィッシングが実際に確認されたという報告ではありません。
セキュリティ態勢への影響
識別子を知られても、権限が与えられない設計か
適切なシステムでは、記録の識別子を知っているだけで、その情報の閲覧・変更権限を得られないようにします。各処理で、呼び出し元がその記録に対してその操作を実行できるかを検証する必要があります。OWASPのオブジェクト単位の認可に関する指針は、連番だけでなくUUIDや文字列にも適用されます。識別子を推測しにくくする対策は、認可の代わりにはなりません。OWASP API1:2023
同様のサービスを運営する組織は、管理された環境と許可されたテストアカウントを使い、会員照会、履歴、交換申請、提携先向けインターフェース、サポート用機能を点検してください。読み取り・書き込みの両方と、特権担当者の例外権限を確認します。Gポイントの原因がオブジェクト単位の認可不備だったという公表証拠はありません。
識別子が単なる参照値であれば、一斉変更によって正規の連携を壊す一方、侵入経路は残る可能性があります。認証用の秘密情報として機能していたと分かれば、別の封じ込めが必要です。値の実際の役割を確かめてから対応を選びます。
遮断は、データの完全性を保証しない
外部アクセスの遮断は侵入経路の封じ込めに役立ちますが、業務停止も伴います。それだけで、保存記録の完全性、永続化の排除、すべての侵入経路の閉鎖を証明できるわけではありません。遮断判断の根拠を保全し、ログの取得範囲と、依然として接続可能なシステム・連携を確認します。
停止中にアラートが出ないことも、再開後の安全性を十分に検証したことにはなりません。アプリ・APIの記録、認証情報、端末・サーバーの証拠、連携先の制御を、実際の構成に沿って評価する必要があります。本稿からGポイントが使う製品やクラウド事業者を推測することはできません。
組織をまたぐ交換処理の状態を復元する
本稿の復旧上の提案は、影響する各交換について、顧客の申請、内部台帳、送信した指示、提携先の受付結果を照合することです。状態の遷移ごとに、どの記録を正とするかを決めます。申請・引当・送信・受付・完了・取消・戻入などを実際の業務に合わせて区別してください。これらは参照モデルであり、Gポイントの実装を示すものではありません。
提携先で受け付けられた後に、送信元ではタイムアウトする場合があります。その処理を確認せず再実行すると、二重処理につながりかねません。共通の照合番号、再送しても重複しない仕組み、明示的な取消・戻入方針、結果不明の処理を管理する一覧が必要です。ポイント数と増減方向は同じポイント種別の中で照合し、異なる制度の単位を合算したり、交換比率を1対1と仮定したりしないでください。
失効防止についても、変更管理の下で対象の期限処理を停止・調整し、変更前の証拠、調整記録、対象条件の検証結果を残します。公表した保護方針を、利用者ごとに確認できる結果へ結び付けることが重要です。
どのチームが、何を確認するか
| チーム | 優先事項 | 確認・保全する証拠 |
|---|---|---|
| インシデント責任者/IT運用 | 封じ込めと再開条件の承認 | システム一覧、接続可能な経路、是正変更、ログの取得状況、切り戻し条件 |
| アプリセキュリティ/IAM | 識別子で何ができるかの確認 | データ定義、認可判断、連携権限、管理された環境でのアクセス試験 |
| SOC/SIEM | アクセスとアプリ・取引記録の相関 | リソース・処理ID、認証主体、拒否・成功した操作、時刻帯、収集欠損 |
| EDR/DFIR | 証拠に基づく対象ホストの調査 | ホスト・プロセスの時系列、永続化の確認、保全資料。発表だけから従業員端末の侵害を推定しない |
| 不正対策/台帳運用 | 残高の保護と結果不明の交換の解消 | 前後の残高、仕訳、期限調整、提携先番号、承認済みの戻入 |
| 委託先リスク/提携先運用 | システム間の交換処理の調整 | 担当窓口、受付状態、滞留処理の責任者、再送制御、照合判断の記録 |
| メールセキュリティ/顧客サポート | なりすましの可能性と顧客の不安への対応 | 申告メールの原本、確認済みの案内ページ、識別子を知っているだけで本人確認を通さない応対手順 |
| 法務/プライバシー | 実際の情報と適用義務の評価 | 他情報との照合可能性、認知時刻、通知等の判断、証拠保全の指示 |
提携企業にとって、接続停止は依存先サービスの障害です。それだけで自社環境も侵害されたとは言えません。自社の連携に影響があるかを確認し、滞留・結果不明の処理をどう扱うか合意します。
日付だけでなく、証拠で再開を判断する
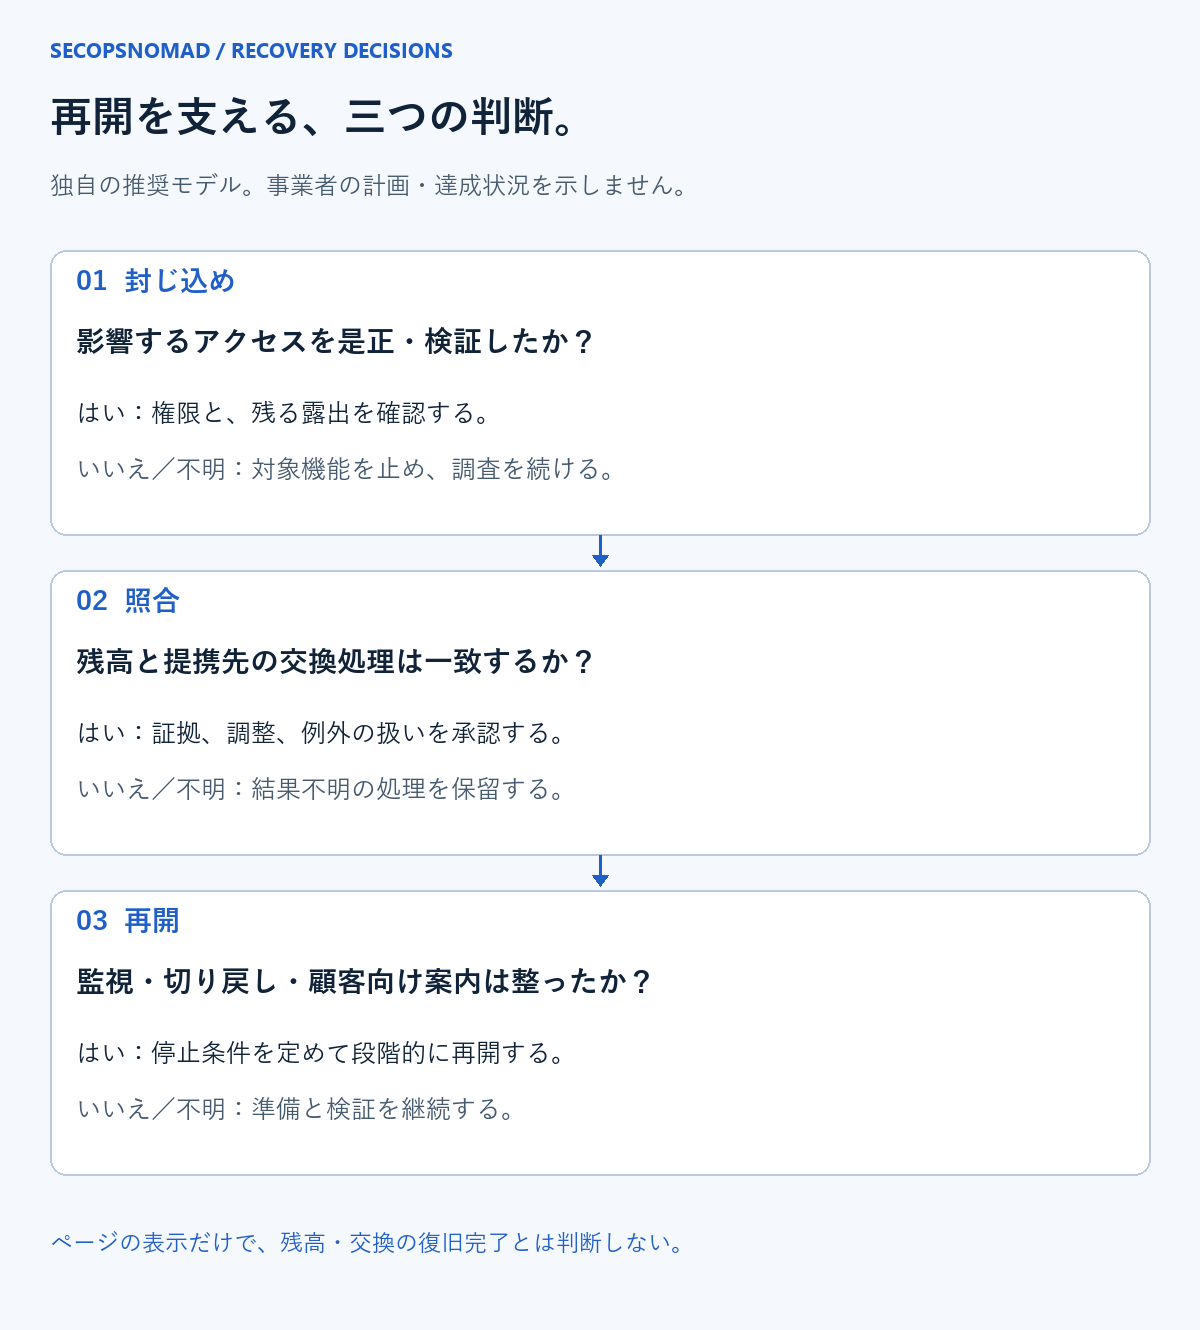
本稿独自の復旧モデルです。ジー・プランの内部計画や、各条件の達成を示すものではありません。
| 判断項目 | はい | いいえ/不明 |
|---|---|---|
| 侵入経路と影響するアクセスを、証拠に基づいて是正したか | 修正、関連する認証情報・セッション、残る露出を検証する | 必要な遮断を維持し、未解決の調査を担当者に割り当てる |
| 顧客データへの操作を、呼び出し元の権限で検証できるか | 許可される操作と拒否すべき操作を管理下で試験する | 対象機能を公開する前に、権限境界を修正・調査する |
| 残高、期限調整、交換処理が一致するか | 照合済み範囲と例外を業務責任者が承認する | 不一致を担当者付きで管理し、不明な移転を無断修正・再送しない |
| 完了・保留・取消について提携先と合意できたか | 合意した再開手順と重複防止策を使う | 不明な申請を保留し、既知の窓口から相手先に確認する |
| 監視、切り戻し、顧客向け案内が整っているか | 停止条件を明確にして段階的に再開する | 準備を継続する。ページが表示されるだけでは復旧完了としない |
各確認は、時系列と責任者を明確にして並行して進められます。一部機能の先行再開を選ぶ場合は、その証拠、制限、残る不確実性を明記してください。アカウント侵害プレイブックとフィッシング対応プレイブックは、それぞれの調査が証拠により必要になった場合に参照できます。
ハンティングと照合のクエリ例
確認した資料には、本事案固有のIOC一覧はありません。 以下は、許可された自組織の環境で使う読み取り専用の出発点です。Gポイントへの検索・試験ではなく、同社がAzure MonitorやSplunkを使っていることも示しません。実在する会員識別子、認証情報、ギフトコードは含めていません。
KQL — 検知日前後のリクエスト結果
対象はAzure Monitor/Log AnalyticsのApplication InsightsテーブルAppRequestsです。Defender XDR Advanced Hunting用ではありません。正確なリソースIDとリクエスト名を設定し、ワークスペースの権限・保存期間を確認して、自社の関連機能を指定します。期間例は**9月24日00:00から9月27日00:00まで(UTC、終了時刻を含まない)**です。公表された検知日前後を確認するための例であり、攻撃期間を断定していません。
保存された行数と、ItemCountが表すリクエスト数を分けて集計します。ただし、サンプリングや計測の欠損による限界は残ります。成功コードだけではアクセスの正当性や交換完了を証明できず、失敗増加も保守・再試行・正規利用が原因の場合があります。認可記録と業務監査記録を突き合わせてください。Microsoftのテーブル定義、サンプリングを考慮した集計例
// Azure Monitor / Log Analytics. Read-only; not live-tested.
// Example review window around detection, not a confirmed attack window.
let StartTime = datetime(2026-09-24T00:00:00Z);
let EndTime = datetime(2026-09-27T00:00:00Z);
let TargetResourceId = "REPLACE_WITH_EXACT_RESOURCE_ID";
let TargetRequestName = "REPLACE_WITH_EXACT_REQUEST_NAME";
AppRequests
| where TimeGenerated >= StartTime and TimeGenerated < EndTime
| where _ResourceId =~ TargetResourceId
| where Name == TargetRequestName
| summarize StoredRows = count(), RepresentedRequests = sum(ItemCount)
    by bin(TimeGenerated, 15m), ResultCode, Success
| order by TimeGenerated asc
| take 500
Splunk — 一つの交換を、完了と決め付けずに追跡する
これは独自の業務監査スキーマを想定したテンプレートです。製品既定のsourcetypeや、Gポイントの実際の構成ではありません。app_id、tenant_id、exchange_id、partner_id、event_id、action、result、point_type、amount、directionを、権限のある監査データへ対応付けてください。実際の状態名へクエリを調整し、エポック秒の期間指定を使う前に_timeの解析を検証します。秘密情報や不要な会員情報は結果に含めません。
初期の期間はKQLと同じです。実際の交換照合では、申請の発生から最終解決までに期間を広げ、提携先の証拠を加え、欠損を記録します。同じ監査記録が複数あることと、ポイントが複数回移転したことは同じではありません。台帳への反映と相手先の受付結果を確認してから、重複の扱いや損失を判断してください。項目の欠損、絞り込みから漏れた状態名、期間外のログにより、重要な処理が見えなくなる場合があります。Splunkのフィルター仕様
index="REPLACE_WITH_AUDIT_INDEX" sourcetype="REPLACE_WITH_AUDIT_SOURCETYPE" earliest=1790208000 latest=1790467200
| where app_id="REPLACE_WITH_EXACT_APP_ID" AND tenant_id="REPLACE_WITH_EXACT_TENANT_ID"
| where exchange_id="REPLACE_WITH_REVIEWED_EXCHANGE_ID"
| where action IN ("requested", "reserved", "submitted", "accepted", "completed", "cancelled", "reversed", "expired")
| sort 500 + _time
| table _time app_id tenant_id exchange_id partner_id event_id action result point_type amount direction
両方とも出力上限は500行ですが、検索負荷の上限ではありません。上限に達した場合は期間を分割し、必要な証拠全体を別途保全してください。検証状況:スキーマ・公式文書との照合のみ。実テナントでは未実行です。 英語版、日本語版、ダウンロード用ファイルのクエリは同一です。
プライバシー、説明責任、次に確認する情報
法務・プライバシー担当は、自組織で保有する対応表や、ほかにアクセス可能だった情報を含めて評価する必要があります。「会員識別子」という名称だけでは、法的な分類や報告義務は決まりません。個人情報保護委員会の通則編は判断の枠組みを示していますが、本稿はジー・プランの具体的な義務や法令遵守状況を判定しません。個人情報保護委員会・通則編
顧客への説明では、再開時期が未定であること、価値を保護する方針、個別の交換が完了したことを区別します。担当者間で回答を統一し、未発表の補償額、新しいギフト期限、交換の自動完了を約束しないでください。期限に関する案内メールを受け取った利用者は、行動する前に公式サポートページでも内容を確認できます。
今後、判断を変える重要な情報は、侵入経路の確定、対象情報の更新、悪用の確認、再開計画、利用者・提携先への対応変更です。識別子の件数だけから、これらを推測してはいけません。証拠に基づいて終結を判断できるまで、機密性、可用性、ポイント台帳の完全性を別々に管理してください。
2026年10月5日 — 初版公開。 ジー・プランの9月の発表、確認時点の公式FAQ、リンク先の技術資料に基づく独自の二言語分析です。漏えいデータや架空のIOCは使用していません。