攻撃の全体像が完成する前に、封じ込めを始める
身代金要求文は被害の兆候であり、侵入の始まりではありません。対応では、どのアクセスが残っているか、どのデータや業務に影響があるか、何を安全に復旧できるかを別々に判断します。
この再利用可能な手順は、9つの対応区分・36の判断ポイントと各区分の図で構成しています。新たな侵害の報道ではなく、SecOpsNomad独自の運用ガイドです。すべての環境を網羅するものではありません。Cyber Kill Chainの7段階に、初動と復旧の作業区分を加えています。段階の名称はLockheed Martinのモデルを解説するAWS文書で確認できます。
矢印は分析上のモデルであり、順番待ちを意味しません。 今ある証拠から対応します。段階は重複・反復し、観測できない場合もあります。正規IDやクラウドを悪用した攻撃が、すべて明確に当てはまるとは限りません。指揮統制(Command and Control)の略称はC2です。C2の確認で終わらず、暗号化・窃取・復旧まで調査します。
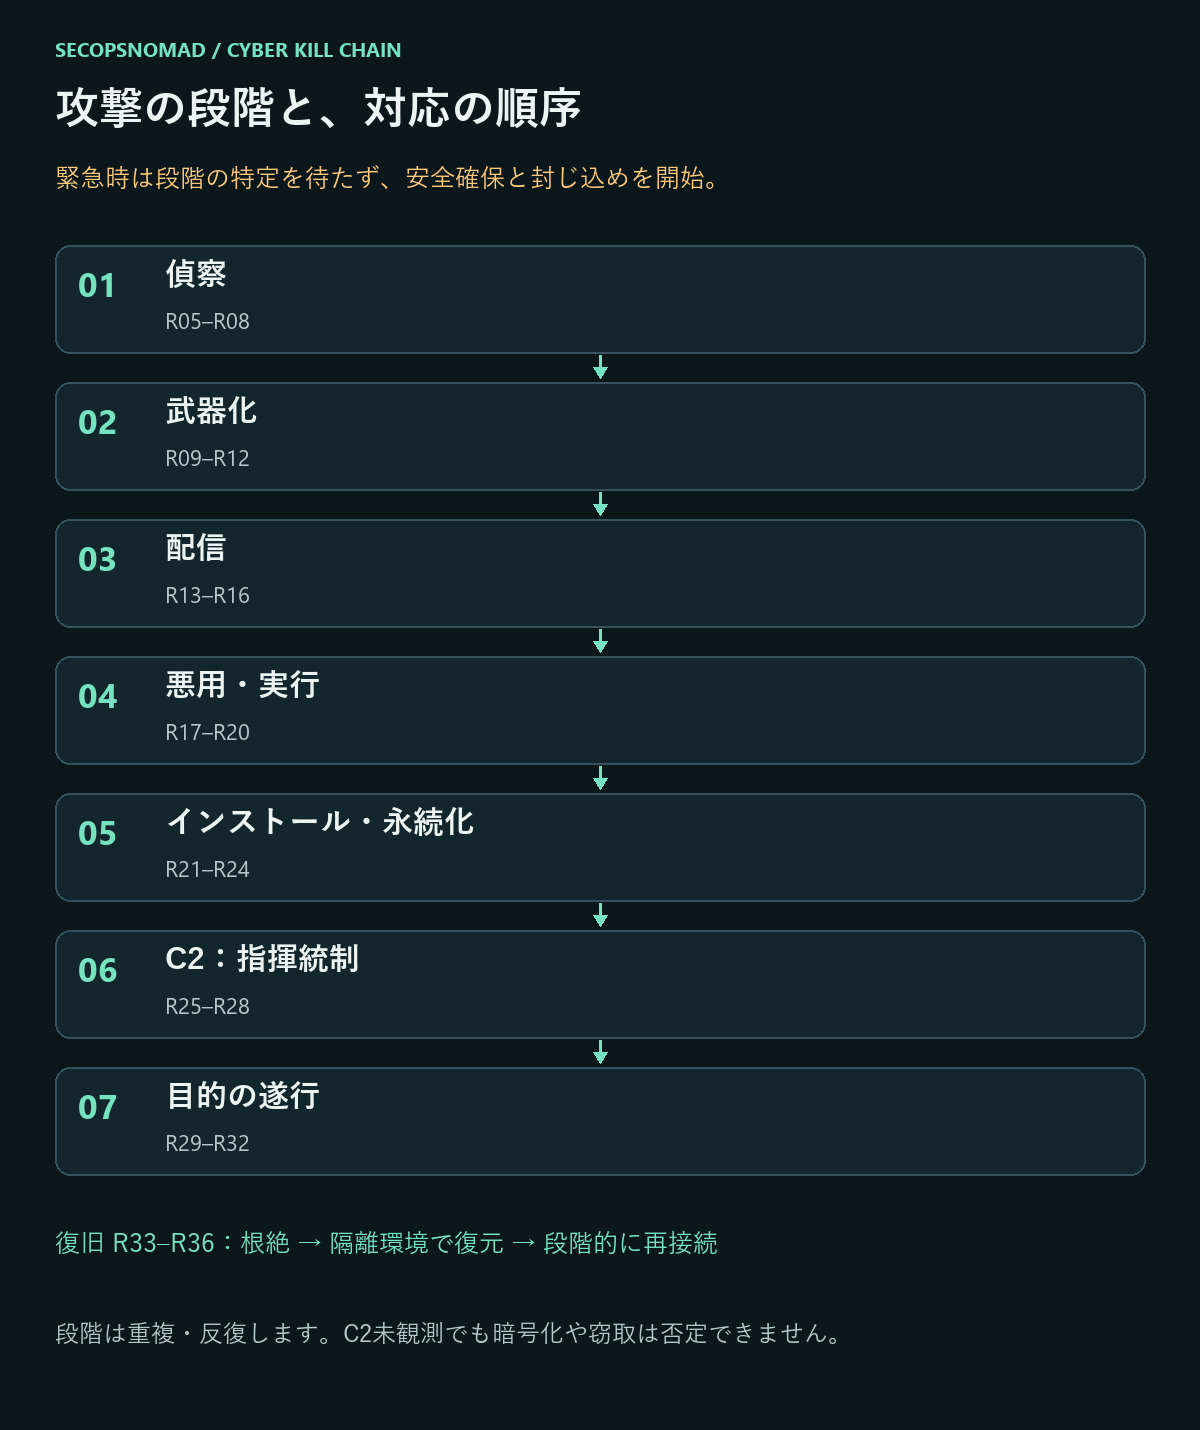
全体図:偵察、武器化、配信、悪用、インストール、C2、目的の遂行。R01〜R04は初動、R33〜R36は復旧の判断です。各図と同じ内容を本文でも確認できます。
まずここから:最初の1時間
初めて対応する方は、この順番で進めてください。詳しい対応は、このあとの各セクションで行います。最初の1時間は、攻撃者を突き止めることではなく、感染の拡大を止め、復旧の手段を守ることに使います。
- 0〜5分:電源は切らずにネットワークから外す。 身代金の要求文や暗号化されたファイルが表示されたPCは、LANケーブルを抜くかWi-Fiを切り、電源は入れたままにします。メモリーには証拠や、ときには鍵が残っています。要求文は写真に撮ります。
- 5分:インシデント責任者に連絡する。 対応の連絡は、攻撃者に読まれない手段に移します。電話や、社内のメール・Teamsとは別のチャットです。社内のメールは見られている前提で動きます。
- 5〜15分:EDRで隔離する(方法はセクション0)。多数の端末が影響を受けている場合は、責任者の了承を得て、スイッチやファイアウォールでネットワークの区画ごと隔離するか、インターネット接続を切ります。
- 15分:バックアップを守る。 バックアップサーバーやストレージをネットワークから外し、管理画面で直近のバックアップが残っているかを確認します。まだ復元は始めません。
- 20分:止まっているものを一覧にする。 どのサーバー、サービス、拠点に影響があるか。安全に関わるシステムや顧客向けのシステムが含まれるか。
- 25分:攻撃者が使ったと分かっているアカウントを無効にする。 パスワードの再設定は、後でクリーンな端末から行う計画にします。感染した端末で管理者のパスワードを入力すると、攻撃者に渡してしまいます。
- 30分:支援を呼ぶ。 サイバー保険の窓口(あれば。保険会社の指定する対応会社の利用が条件のことがよくあります)と、ITの委託先またはインシデント対応会社に連絡します。
- 40分:失われやすいものを保全する。 ファイアウォール、VPN、EDRのログを書き出し、影響を受けた数台の端末からEDRの調査パッケージを収集します。まだ何も初期化・再構築しません。
- 50分:経営層と法務に説明する。 警察への届出、個人情報に関する報告の可能性、顧客への通知、契約上の義務は、早めの判断が必要です。責任者、法務、保険会社の合意なしに、誰も攻撃者に連絡しません。
- 60分:全従業員への最初の指示を出す(このページ末尾のテンプレート)。たとえば2時間ごとなど、報告の間隔を決めます。
やってはいけないこと: 独断で支払いや交渉をすること。攻撃者がまだいるかもしれないネットワークにバックアップを復元すること。証拠を消してしまう駆除ツールを実行すること。「直るかもしれない」とすべてを再起動すること。確認していない端末にドメイン管理者アカウントでサインインすること。
判断ポイントの使い方
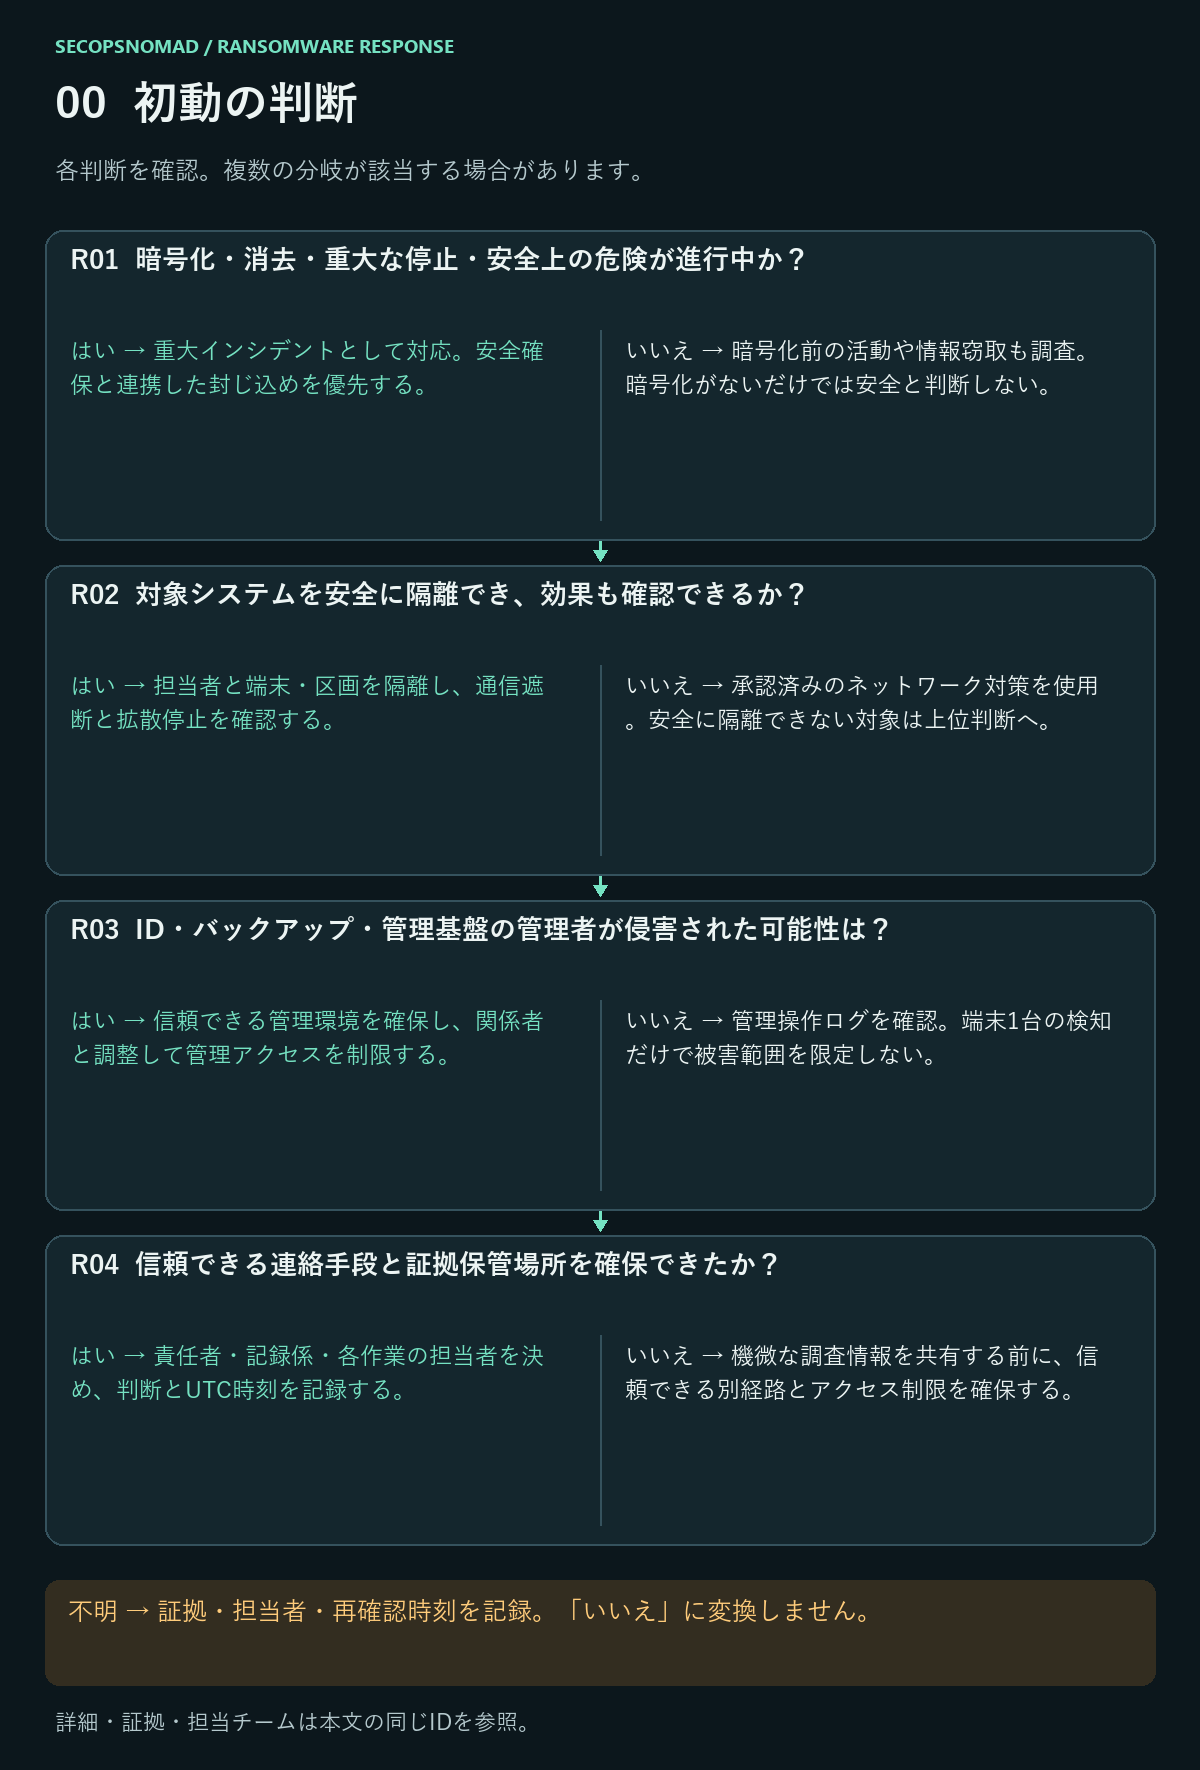
- はい: 指定した処置を行い、他の該当分岐も確認します。各項目は独立した確認であり、どれか1つを選ぶものではありません。
- いいえ: 確認した対象と時間帯を含め、否定できる証拠を記録します。アラートがないだけでは不十分です。
- 不明: 未解決のまま証拠収集の担当者と再確認時刻を決め、調査中もリスクに応じて封じ込めます。
- 対象外: 環境上の理由と確認者を記録します。ログ不足を隠すために使いません。
各判断には案件ID、対象資産・ID、UTC時間帯、回答、証拠参照先、担当者、処置と結果、再確認時刻を残します。機微な証拠は公開ブログではなく、アクセス制限した案件用領域で管理します。ダウンロード用台帳には記入欄を用意しています。
日本語の判断台帳をダウンロード(CSV)。表計算ソフトへ追記する値は信頼できないテキストとして扱ってください。図は要約で、表には証拠と担当チームも示しています。
担当の役割: SOC/SIEMは証拠相関、EDR/DFIRは端末調査、ネットワークは経路封じ込め、IAM/ディレクトリはID、バックアップ/基盤は復旧資源を担当します。メールセキュリティは配信、サードパーティリスクは委託先、法務/プライバシーはデータ影響と開示判断を担います。業務担当と経営層が継続の優先度を決めます。サイトのチームタグより細かな役割も含みます。
Microsoftのランサムウェア対応ガイドは、安全な連絡手段、連携した封じ込め、攻撃者のアクセスへ対処した後の復旧を示しています。以下の台帳はそれらを踏まえた独自の運用設計です。組織の権限とサービス別手順に合わせて使用してください。
この手順で使う言葉
| 用語 | 意味 |
|---|---|
| ランサムウェア | ファイルやシステムを暗号化して使えなくし、支払いを要求するマルウェアです。 |
| 二重恐喝 | 暗号化の前にデータを盗み、公開すると脅すことです。バックアップから復元しても、この脅しは消えません。 |
| 最初の感染端末(ペイシェントゼロ) | 攻撃者が最初に使った端末やアカウントです。見つかれば侵入経路が分かります。 |
| 横展開 | 攻撃者が、多くは盗んだ管理者の認証情報を使って、端末から端末へ移ることです。 |
| ドメインコントローラー/Active Directory | Windowsネットワークで社内のアカウントとパスワードを管理するサーバーです。侵害されると、すべてのアカウントが疑わしくなります。 |
| krbtgt | すべてのKerberosチケットの署名に使われる、Active Directoryの特別なアカウントです。パスワードを2回再設定すると、偽造されたチケットが無効になります。 |
| EDRによる隔離 | セキュリティツールからは操作できる状態を保ったまま、端末をネットワークから切り離す操作です。 |
| 永続化 | 攻撃者が戻ってくるために仕掛けるものです。タスク、サービス、新しいアカウント、遠隔操作ツールなどです。 |
| C2(指令・制御) | 攻撃者が感染した端末に命令を送るための通信経路です。 |
| RMMツール | AnyDeskやScreenConnectなどの遠隔管理ソフトウェアです。正規のものですが、攻撃者がよくインストールします。 |
| イミュータブル/オフラインのバックアップ | 一定期間変更も削除もできない、または切り離されたバックアップです。これだけが無事なことがよくあります。 |
| RPO/RTO | 失ってもよいデータの量(目標復旧時点)と、止まっていてよい時間(目標復旧時間)です。 |
| リークサイト | 支払わなかった被害者から盗んだデータを、ランサムウェアの集団が公開するWebサイトです。 |
| 帯域外の連絡 | 侵害されているかもしれない社内のシステムとは別の手段で連絡を取ることです。 |
セキュリティ担当がいない場合の役割分担
表に出てくる担当は「役割」であり、肩書きではありません。小さな会社では1人が複数の役割を持つのが普通で、ランサムウェアでは外部の支援を受けるのも普通です。それでも「システムを安全と宣言する人だけが、それを確認した」状態は避けてください。
| この手順での役割 | 小規模な会社での担当例 | 事前に用意しておくもの |
|---|---|---|
| インシデント責任者 | 代表者 | サービスの停止、費用の支出、会社としての発言を決める権限 |
| IT・インフラ | 社内のIT担当、またはITの委託先 | ネットワーク構成図、クリーンな端末からの管理者アクセス、資産の一覧 |
| EDR/DFIR | インシデント対応会社(保険会社経由のことが多い) | EDRの管理画面へのアクセスと、証拠を収集する許可 |
| ネットワーク | ITの委託先またはファイアウォールの販売元 | ファイアウォール、VPN、スイッチの設定とログへのアクセス |
| ID | ITの委託先 | ドメインとMicrosoft 365の管理者アクセス、緊急用アカウント |
| バックアップ・復旧 | バックアップの運用者(ITの委託先のことが多い) | バックアップの管理画面、オフラインのコピー、復元テストの記録 |
| 法務・個人情報 | 顧問弁護士 | 契約書、保険証券、データの一覧 |
| 広報 | 代表者または営業責任者 | 法務と合意した、従業員・顧客・報道向けの文面 |
| 業務の責任者 | 各部門の責任者 | サービスを戻す優先順位 |
| 外部の支援 | 保険会社の窓口とインシデント対応会社。国内では、警察のサイバー事案の相談窓口への届出と、JPCERT/CCへの対応依頼。無料の復号ツールはNo More Ransomで確認でき、CISAのランサムウェアガイドにはチェックリストがあります | 下の事案概要シートのテンプレート |
画面の項目名は英語表示の名称で書いています。日本語表示では訳語が異なる場合があります。
0. 初動とインシデント指揮
- 封じ込めと調査を並行して開始します。正常な管理環境と信頼できる連絡経路を使い、緊急処置を遅らせずに取得できる証拠を保全します。
- OT・医療システム・ドメインコントローラー・共用基盤の隔離前に、重要業務と安全上の制約を確認します。通常は電源断よりネットワーク隔離を優先し、可能な範囲で揮発性証拠を保全します。
- 隔離ができず破壊活動が続く場合、責任者とサービス・安全担当が緊急停止の必要性を明示的に判断し、証拠喪失と運用上の影響を記録します。
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R01. 暗号化・消去・重大な停止・安全上の危険が進行中か? | 重大インシデントとして対応。安全確保と連携した封じ込めを優先する。 | 暗号化前の活動や情報窃取も調査。暗号化がないだけでは安全と判断しない。 | ファイル変更、稼働状況、EDR時系列、利用者影響、安全評価。 | インシデント責任者+EDR+IT/OT |
| R02. 対象システムを安全に隔離でき、効果も確認できるか? | 担当者と端末・区画を隔離し、通信遮断と拡散停止を確認する。 | 承認済みのネットワーク対策を使用。安全に隔離できない対象は上位判断へ。 | EDR処置結果、到達性、セグメント分離、業務依存関係。 | EDR+ネットワーク+サービス担当 |
| R03. ID・バックアップ・管理基盤の管理者が侵害された可能性は? | 信頼できる管理環境を確保し、関係者と調整して管理アクセスを制限する。 | 管理操作ログを確認。端末1台の検知だけで被害範囲を限定しない。 | 特権セッション、ロール、バックアップ・仮想基盤・RMMの監査記録。 | IAM+バックアップ+基盤 |
| R04. 信頼できる連絡手段と証拠保管場所を確保できたか? | 責任者・記録係・各作業の担当者を決め、判断とUTC時刻を記録する。 | 機微な調査情報を共有する前に、信頼できる別経路とアクセス制限を確保する。 | 確認済み連絡先、案件ID、証拠アクセス、取得時刻、ファイルハッシュ。 | インシデント責任者+DFIR |
具体的な操作手順
- EDRで隔離します。 Microsoft Defender for Endpointでは、Defenderポータル →「Assets」→「Devices」→ 端末を開く →「Isolate device」→ コメントを入力 →「Confirm」。CrowdStrike Falconでは、ホストを開いて「Network contain」を選びます。隔離中もセキュリティツールとはつながっているため、調査を続けられます。
- EDRがない場合: LANケーブルを抜くかWi-Fiを切ります。電源は入れたままにします。暗号化が目に見えて広がり、隔離もできない場合は、インシデント責任者が緊急の電源断を判断し、その理由を記録します。
- 共有の基盤は先に判断します。 ドメインコントローラー、ファイルサーバー、ハイパーバイザー、バックアップサーバーは、それぞれの担当者の判断が必要です。ドメインコントローラーやハイパーバイザーを隔離すると、依存するすべてに影響します。
- 帯域外の連絡手段: 電話の連絡網と、社内テナントの外にあるチャットグループに、責任者、IT、対応会社、法務、経営層を入れます。
- すぐ取れる証拠を集めます。 身代金の要求文を写真に撮り、暗号化されたファイルの拡張子を記録します。Defender for Endpointでは、影響を受けた数台で「Collect investigation package」を実行します。
- 隔離が続いているか確認します。 端末のページに隔離の状態が表示されます。隔離は解除されたり期限が切れたりすることがあるため、毎日確認します。
確認: 影響を受けた端末が隔離済みまたは切断済みと表示され、責任者が隔離したものとその理由を一覧で持ち、チームが社内メール以外で連絡を取っていること(R01〜R04)。Microsoft:端末への対応操作
1. 偵察:最初の活動を証拠から確認
- 要求文が見つかった時刻ではなく、最初の確かなアクセスからUTCの時系列を作ります。公開資産、認証試行、資産担当者を照合します。
- 外部からの偵察と侵入後の内部探索を分け、観測事実・仮説・証拠不足を明示します。
- より古い活動が見つかったら調査期間を遡ります。保持期間の限界を記録し、一般的なスキャンだけを今回の侵入の証拠にしません。
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
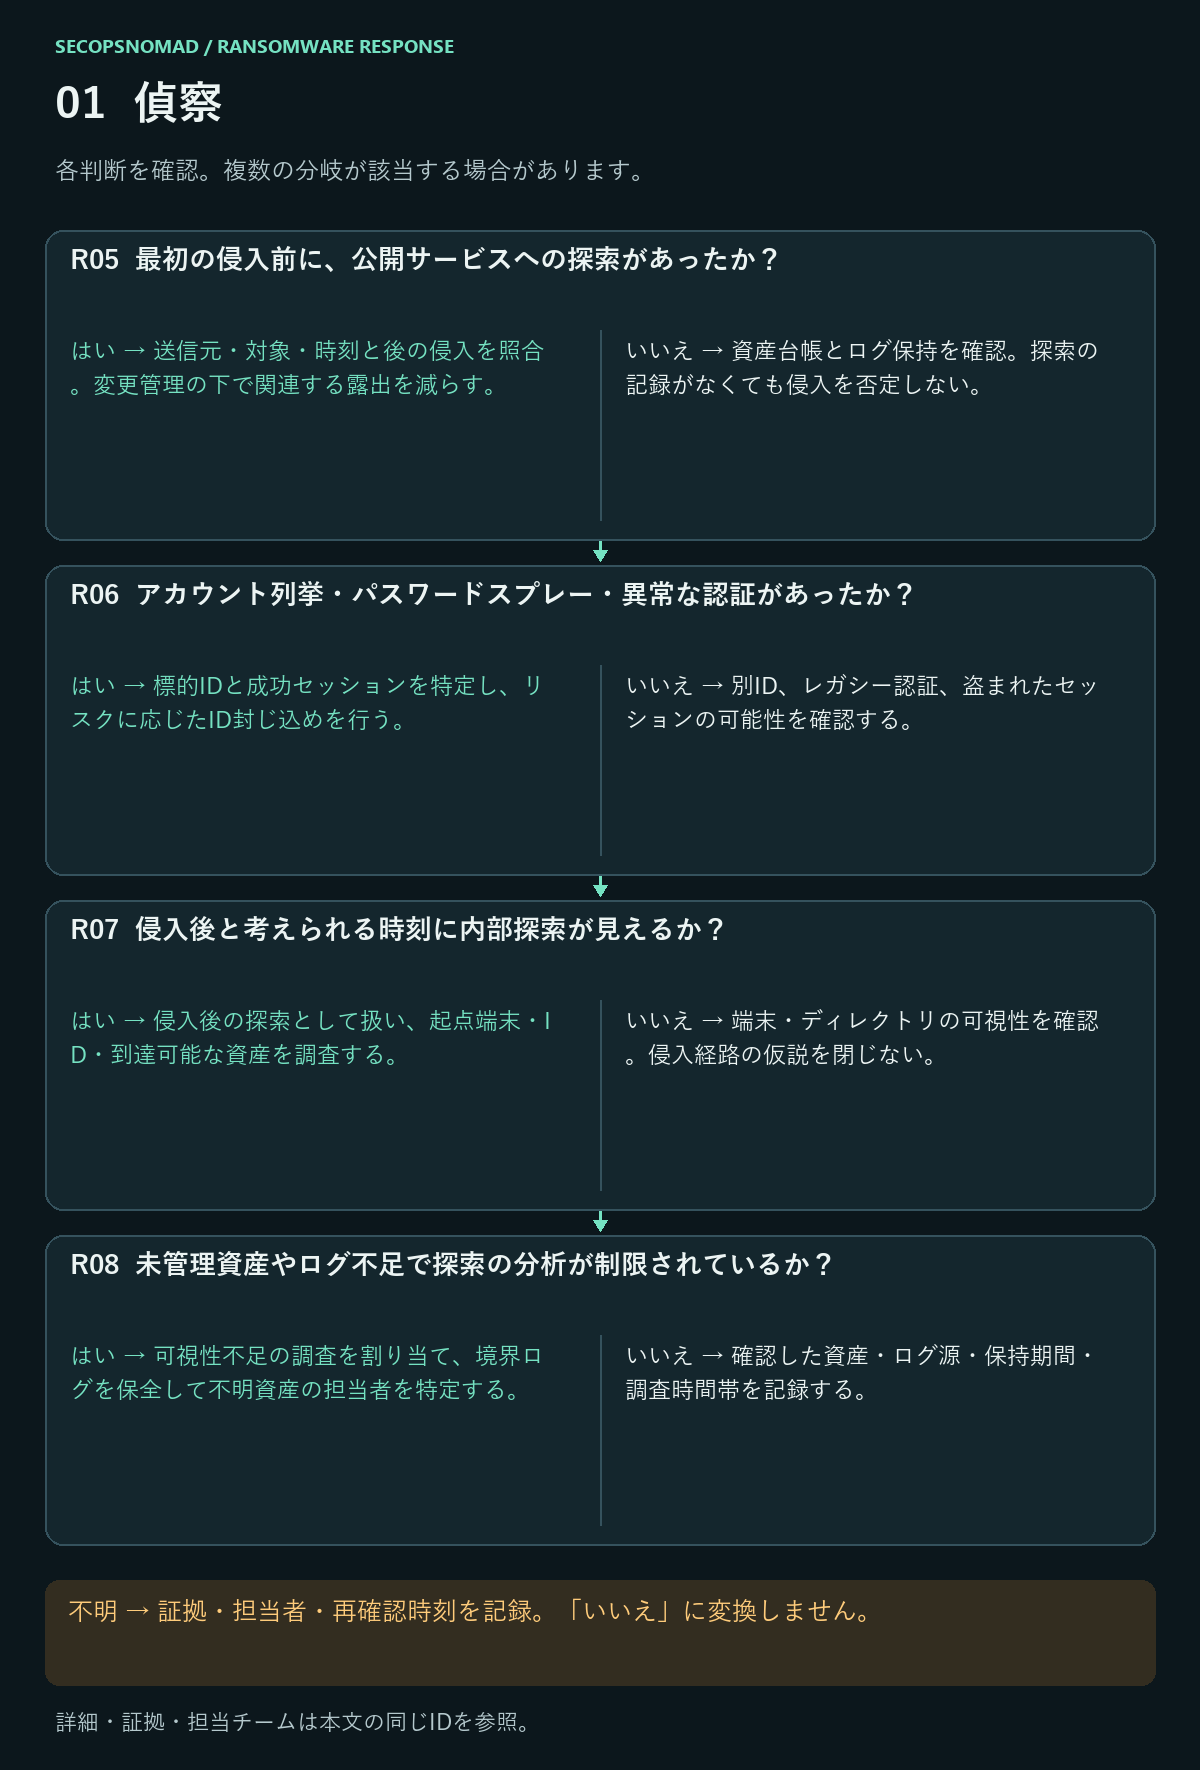
| R05. 最初の侵入前に、公開サービスへの探索があったか? | 送信元・対象・時刻と後の侵入を照合。変更管理の下で関連する露出を減らす。 | 資産台帳とログ保持を確認。探索の記録がなくても侵入を否定しない。 | 境界・WAF・VPN・FWログ、公開資産一覧、パッチ状況。 | ネットワーク+脆弱性管理+SIEM |
| R06. アカウント列挙・パスワードスプレー・異常な認証があったか? | 標的IDと成功セッションを特定し、リスクに応じたID封じ込めを行う。 | 別ID、レガシー認証、盗まれたセッションの可能性を確認する。 | IdP・VPNの結果、MFAイベント、端末情報、通常のサインイン傾向。 | IAM+SIEM |
| R07. 侵入後と考えられる時刻に内部探索が見えるか? | 侵入後の探索として扱い、起点端末・ID・到達可能な資産を調査する。 | 端末・ディレクトリの可視性を確認。侵入経路の仮説を閉じない。 | ディレクトリ照会、ネットワーク探索、プロセス親子関係、認証済みセッション。 | EDR+SIEM+ディレクトリ担当 |
| R08. 未管理資産やログ不足で探索の分析が制限されているか? | 可視性不足の調査を割り当て、境界ログを保全して不明資産の担当者を特定する。 | 確認した資産・ログ源・保持期間・調査時間帯を記録する。 | 資産台帳の突合、センサー状態、時刻ずれ、最古の記録。 | IT運用+SIEM |
具体的な操作手順
- インターネットに公開しているものを一覧にします。 VPN装置、リモートデスクトップ、Webメール、ファイル転送、各種Webアプリケーション。ファイアウォールのポート転送(NAT)のルールが一番早い情報源です。
- 認証ログを取り出します。 VPNやリモートアクセスの装置と、ドメインコントローラーから、少なくとも30日分。ドメインコントローラーでは、ログオンの失敗はセキュリティログのイベント4625、成功は4624です。
- パスワードスプレーや推測を探します。 攻撃者の最初の成功ログオンより前の、少数のアドレスからの多数の失敗や、多数のアカウントにまたがる失敗です。
- 侵入の前後を分けます。 インターネットからのスキャンは常にある背景雑音です。社内ネットワークの中からのスキャン(1台が多数を探る動き)は、攻撃者の探索です。
- 欠けているものを書き留めます。 ログのない端末、上書きされたログ、担当者のいない端末。
確認: 最も早い確かな活動から始まるUTCの時系列があり、各項目に「確認済み」「疑い」「不明」が付いていること(R05〜R08)。
2. 武器化:帰属を待たずにファイルを評価
- 武器化は被害環境の外で行われることが多く、裏付けがなければ不明と記録します。7段階すべてを埋めた物語は必要ありません。
- 原本を保全し、承認された隔離環境でのみ解析します。対応者の端末で実行せず、機密ファイルを公開スキャンサービスへ送信しません。
- IOCには出所・種類・確度・観測期間・使用目的を記録します。ファミリー名やハッシュは参考情報であり、対応開始の必須条件ではありません。
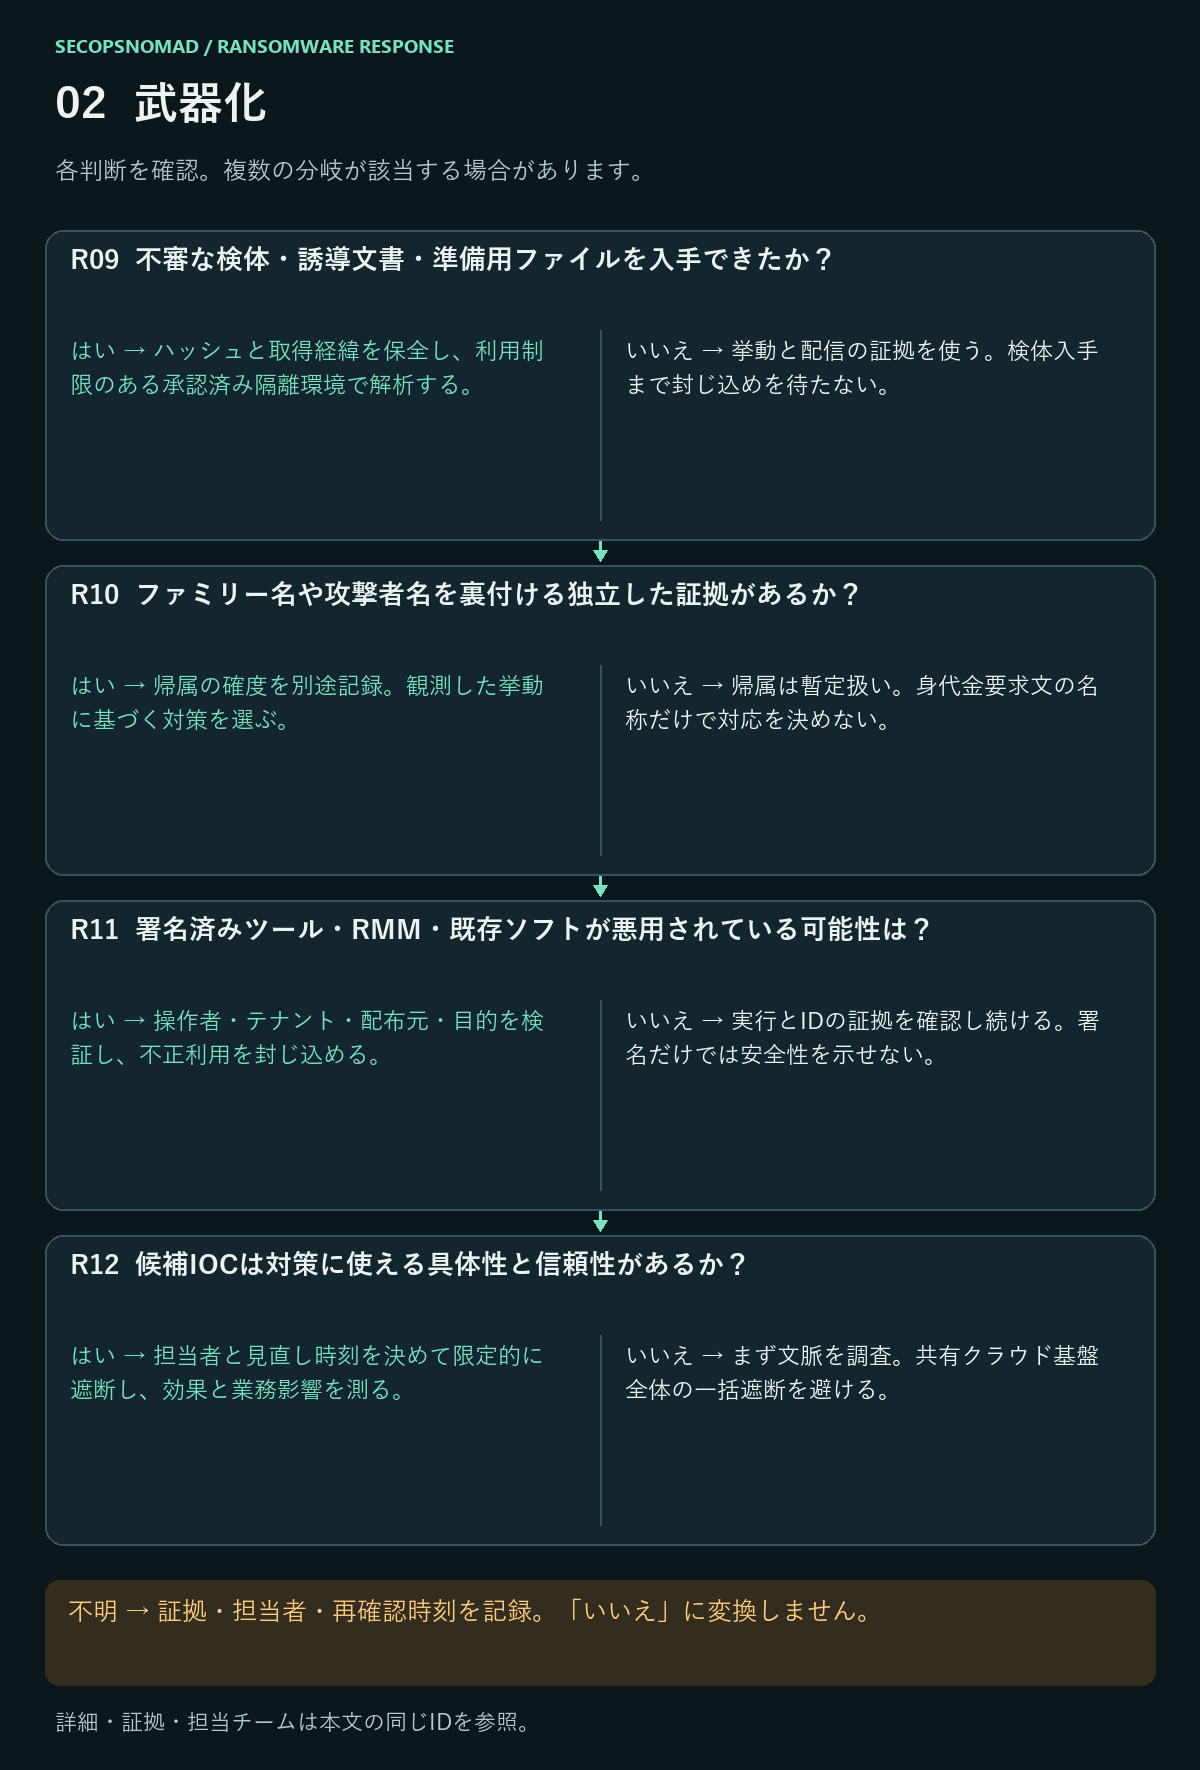
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R09. 不審な検体・誘導文書・準備用ファイルを入手できたか? | ハッシュと取得経緯を保全し、利用制限のある承認済み隔離環境で解析する。 | 挙動と配信の証拠を使う。検体入手まで封じ込めを待たない。 | 原本、取得経路、ハッシュ、承認された解析結果。 | DFIR+メールセキュリティ |
| R10. ファミリー名や攻撃者名を裏付ける独立した証拠があるか? | 帰属の確度を別途記録。観測した挙動に基づく対策を選ぶ。 | 帰属は暫定扱い。身代金要求文の名称だけで対応を決めない。 | 検体解析、要求文、挙動、情報源の日付、矛盾する証拠。 | 脅威インテリジェンス+DFIR |
| R11. 署名済みツール・RMM・既存ソフトが悪用されている可能性は? | 操作者・テナント・配布元・目的を検証し、不正利用を封じ込める。 | 実行とIDの証拠を確認し続ける。署名だけでは安全性を示せない。 | 導入履歴、承認済みツール一覧、操作者ID、管理操作ログ。 | EDR+IT+委託先担当 |
| R12. 候補IOCは対策に使える具体性と信頼性があるか? | 担当者と見直し時刻を決めて限定的に遮断し、効果と業務影響を測る。 | まず文脈を調査。共有クラウド基盤全体の一括遮断を避ける。 | 種類、出所、初回・最終観測、確度、関連プロセス、例外。 | 脅威インテリジェンス+ネットワーク+SIEM |
具体的な操作手順
身代金の要求文と拡張子を正確に記録します。 推測よりも確実に、ランサムウェアの種類が分かります。
不審なファイルのハッシュ値を取ります。 信頼できる端末で、コピーに対して実行します。
Get-FileHash -Algorithm SHA256 -Path .\suspicious-file.exeアップロードせず、ハッシュ値で検索します。 EDRや脅威インテリジェンスでハッシュ値を調べます。社外秘のファイルを公開のスキャナーにアップロードしないでください。
無料の復号ツールを確認します。 No More Ransomでは、一部の種類の復号ツールと、種類を特定する「Crypto Sheriff」が提供されています。提出するのは機密を含まない暗号化サンプルと要求文だけにし、責任者の承認を得てから行います。
悪用された正規のツールを探します。 最近サーバーに現れた遠隔管理ソフトウェア、PsExec、rclone、圧縮ツールなどです。
確認: 痕跡情報の一覧があり、各項目に出どころ、種類、確度、確認された時刻があること(R09〜R12)。
3. 配信:環境に到達した経路を特定
- 最初の実行またはセッションから起点を辿り、メール・Web、遠隔アクセス、公開アプリ、委託先を比較します。
- 修正により記録が変わる前に配信とアクセスの証拠を保全します。ファイル配信、ログイン成功、実行を区別します。
- 関連する受信者・端末・ID・配布ジョブを調べます。失敗した封じ込めも記録し、再実施の担当者を決めます。
フィッシング対応プレイブックと併せて実施します。
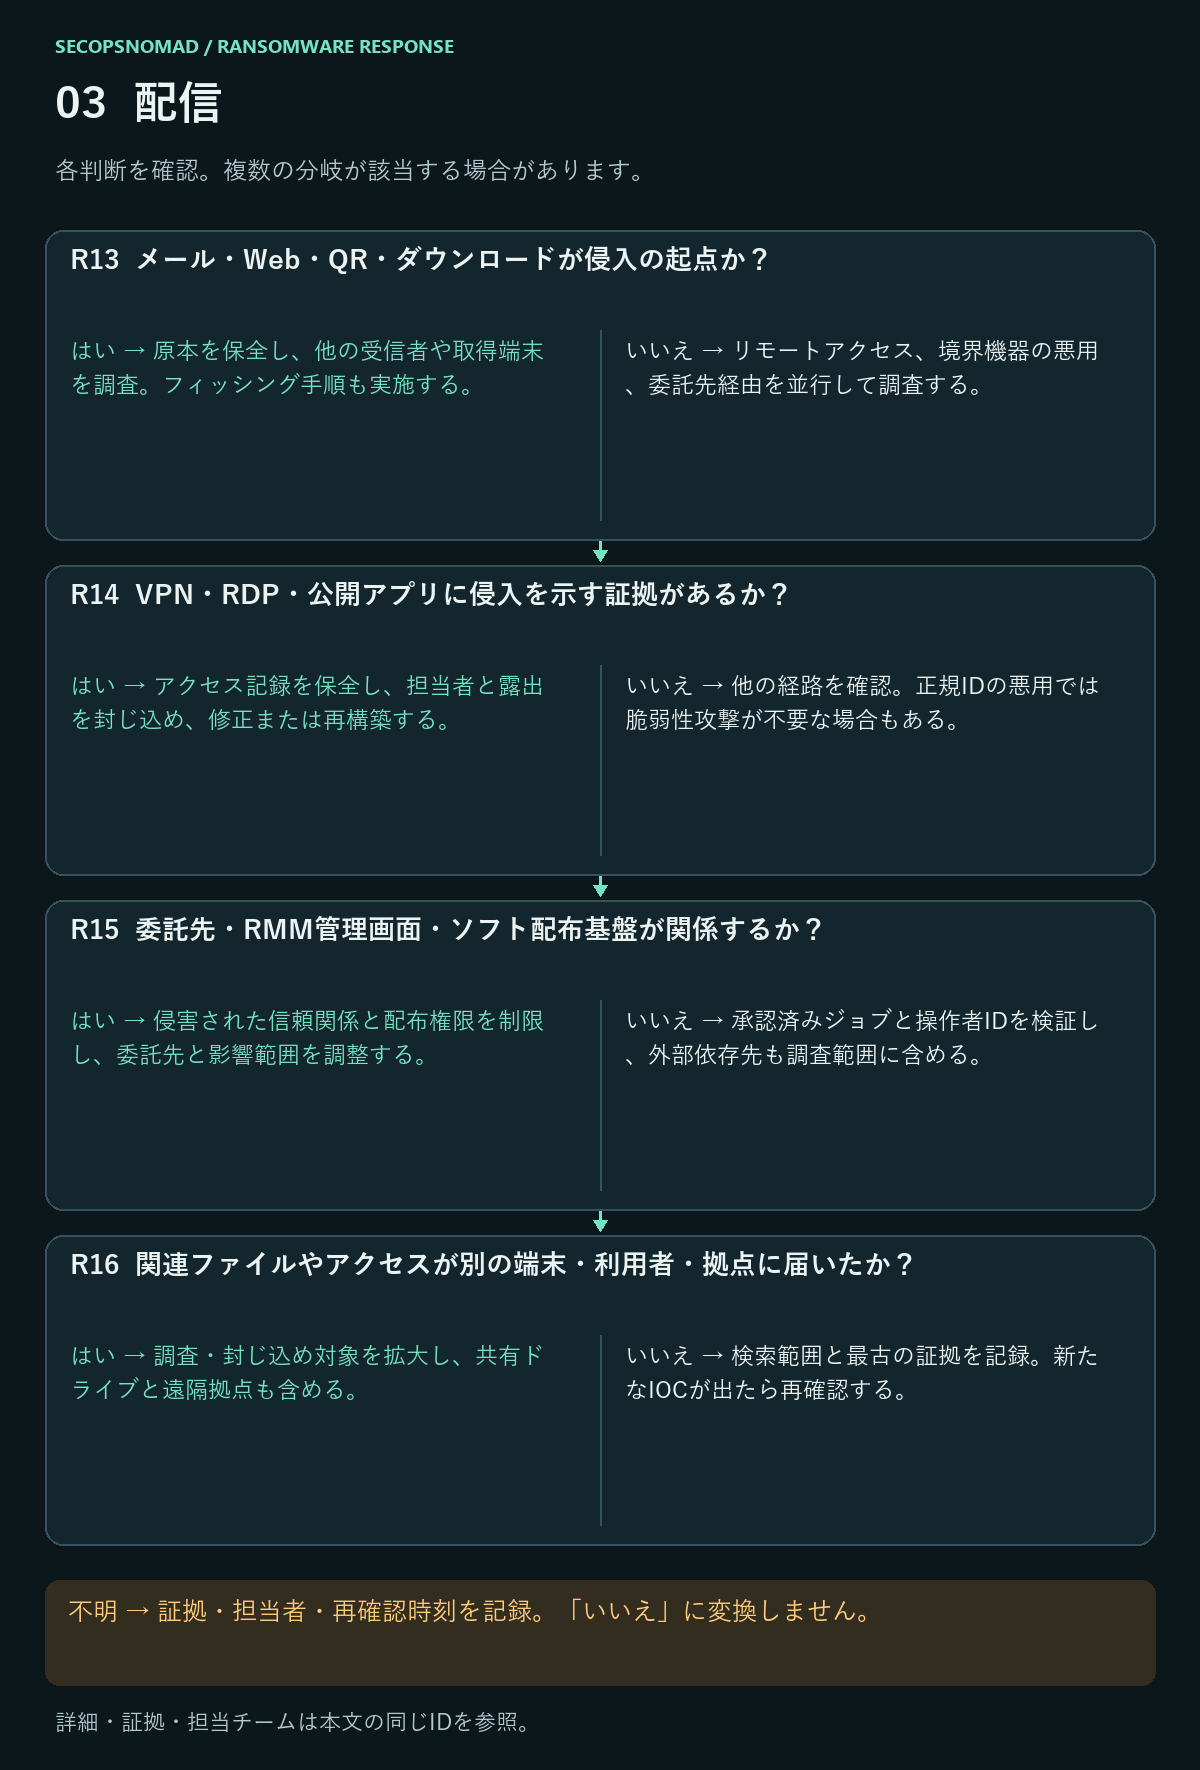
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R13. メール・Web・QR・ダウンロードが侵入の起点か? | 原本を保全し、他の受信者や取得端末を調査。フィッシング手順も実施する。 | リモートアクセス、境界機器の悪用、委託先経由を並行して調査する。 | 配信追跡、ブラウザー・プロキシログ、取得元、最初の実行時刻。 | メールセキュリティ+EDR+SIEM |
| R14. VPN・RDP・公開アプリに侵入を示す証拠があるか? | アクセス記録を保全し、担当者と露出を封じ込め、修正または再構築する。 | 他の経路を確認。正規IDの悪用では脆弱性攻撃が不要な場合もある。 | VPN・RDPセッション、境界機器ログ、アプリ監査、バージョン履歴。 | ネットワーク+IAM+アプリ担当 |
| R15. 委託先・RMM管理画面・ソフト配布基盤が関係するか? | 侵害された信頼関係と配布権限を制限し、委託先と影響範囲を調整する。 | 承認済みジョブと操作者IDを検証し、外部依存先も調査範囲に含める。 | RMMジョブ、配布物、サービスID、委託先の時系列、契約。 | サードパーティリスク+IT+IAM |
| R16. 関連ファイルやアクセスが別の端末・利用者・拠点に届いたか? | 調査・封じ込め対象を拡大し、共有ドライブと遠隔拠点も含める。 | 検索範囲と最古の証拠を記録。新たなIOCが出たら再確認する。 | 配信記録、到達先資産、共有ストレージ、関連する別パターン。 | インシデント責任者+SIEM |
具体的な操作手順
- 最初の感染端末から始めます。 攻撃者の活動が最も早く見られた端末です。VPNやリモートデスクトップのログオン、メールの添付ファイル、Webアプリケーション、委託先の遠隔ツールのどれで到達されたかを考えます。
- VPNとリモートアクセス: 使われていないはずのアカウントのログオン、MFAなしのログオン、普段と違う国やホスティング事業者からのログオンを探します。装置の販売元のセキュリティ情報で、使っているバージョンの脆弱性を確認します。
- メール: Exchange管理センター →「Mail flow」→「Message trace」で、最初の活動の前後に感染端末の利用者に届いたメールを確認します。おとりが見つかればフィッシング対応プレイブックを使います。
- 委託先とRMM: ITの委託先に、期間中に自社のツールやアカウントが接続したかを確認し、RMMの管理画面でセッション履歴を見ます。
- 経路ごとに、修正や変更の前に証拠を保全します。
確認: 最も可能性の高い侵入経路が証拠付きで記録され、ほかの経路は証拠をもって否定されているか、担当者付きで未解決として残っていること(R13〜R16)。
4. 悪用:実行・権限・横展開を検証
- プロセス親子関係・認証・アプリ記録を照合し、実際に何がどの権限で実行されたかを記録します。
- 横展開は起点と到達先の両方で確認します。Windows端末だけでなく、サーバー、ID基盤、仮想基盤、クラウドも対象にします。
- 依存先の担当者と認証情報・鍵の変更を計画します。攻撃者アクセスを制限した上で信頼できる基盤から変更し、サービス稼働とアクセス失効を検証します。
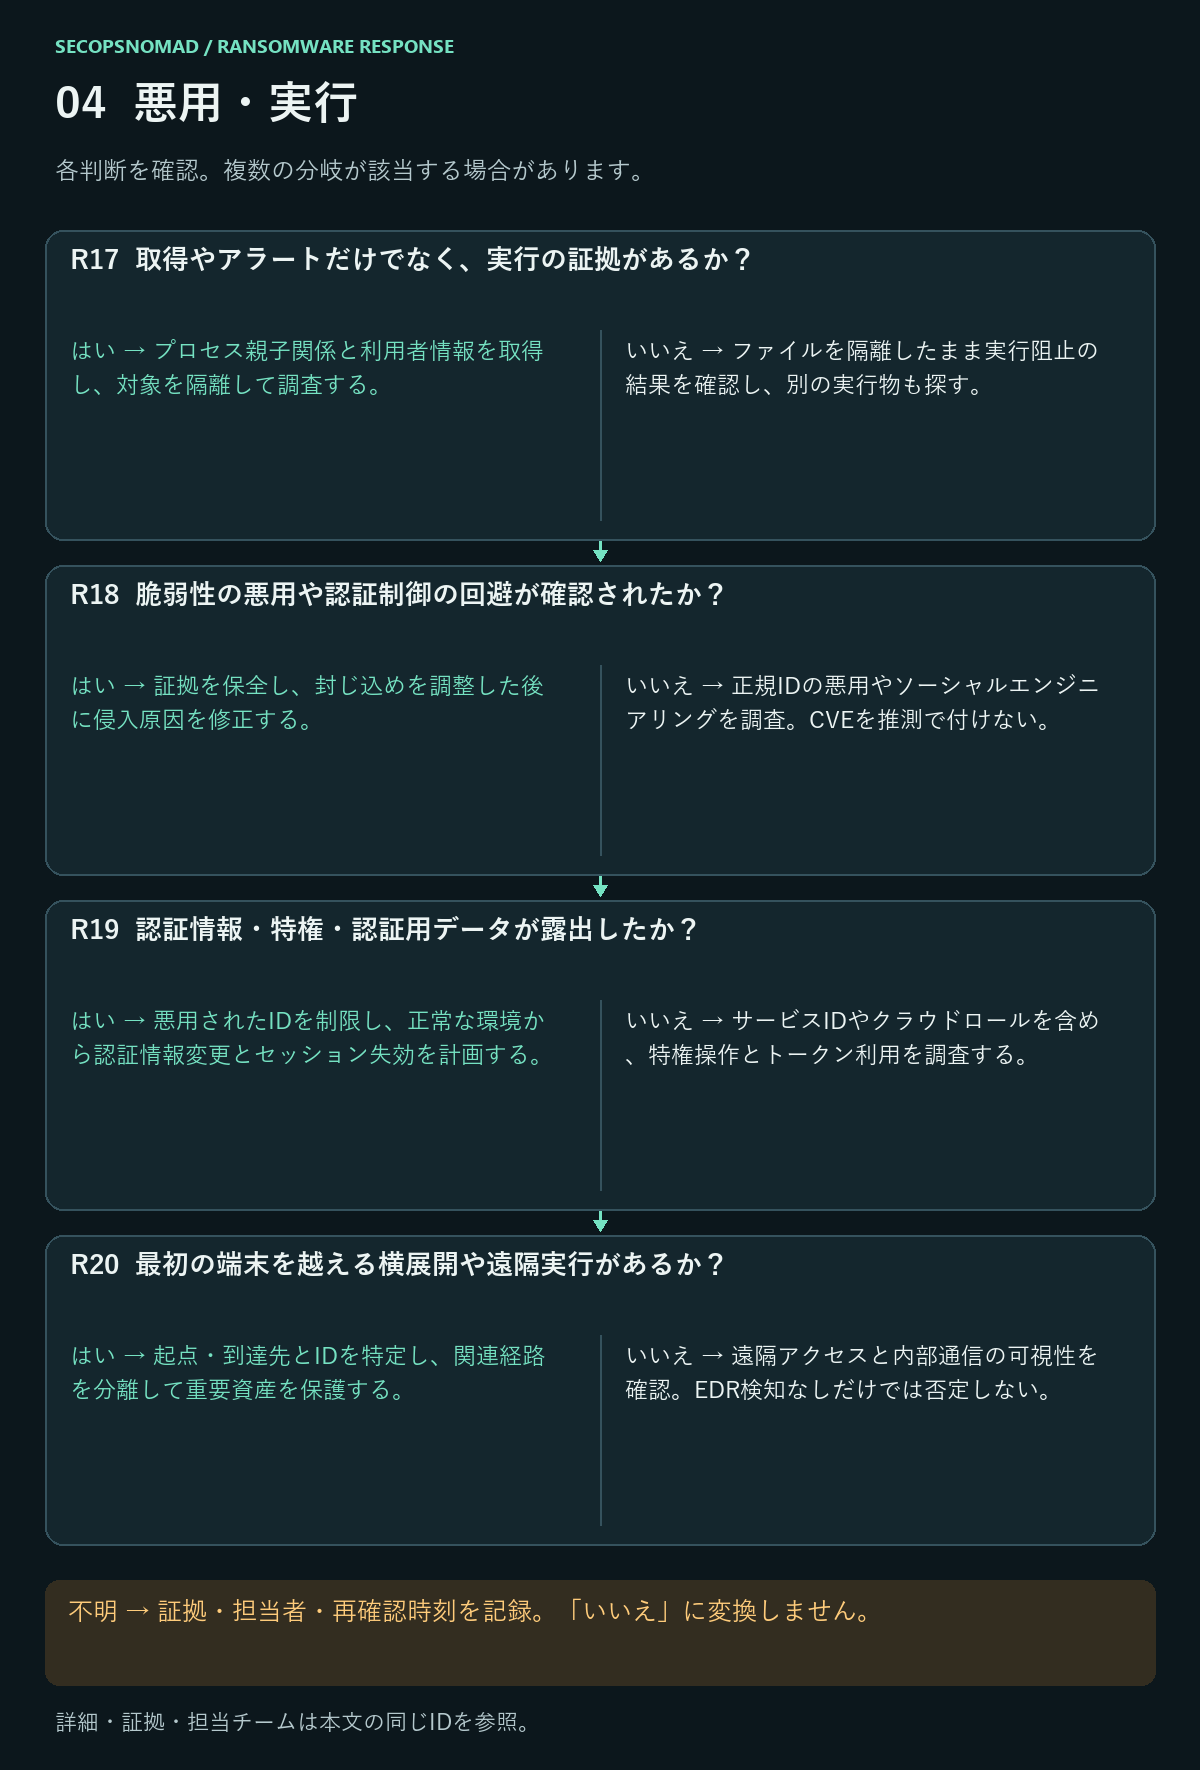
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R17. 取得やアラートだけでなく、実行の証拠があるか? | プロセス親子関係と利用者情報を取得し、対象を隔離して調査する。 | ファイルを隔離したまま実行阻止の結果を確認し、別の実行物も探す。 | プロセス生成、スクリプトログ、EDR処置結果、親プロセス、時刻。 | EDR+DFIR |
| R18. 脆弱性の悪用や認証制御の回避が確認されたか? | 証拠を保全し、封じ込めを調整した後に侵入原因を修正する。 | 正規IDの悪用やソーシャルエンジニアリングを調査。CVEを推測で付けない。 | 悪用痕跡、アプリ異常、製品バージョン、サインイン、修正確認。 | 脆弱性管理+IAM+アプリ担当 |
| R19. 認証情報・特権・認証用データが露出したか? | 悪用されたIDを制限し、正常な環境から認証情報変更とセッション失効を計画する。 | サービスIDやクラウドロールを含め、特権操作とトークン利用を調査する。 | ロール変更、認証情報窃取の検知、鍵の使用、セッション、管理操作。 | IAM+ディレクトリ+クラウド |
| R20. 最初の端末を越える横展開や遠隔実行があるか? | 起点・到達先とIDを特定し、関連経路を分離して重要資産を保護する。 | 遠隔アクセスと内部通信の可視性を確認。EDR検知なしだけでは否定しない。 | RDP・SMB・WinRM、遠隔タスク、サービス生成、ドメイン・クラウド監査。 | EDR+ネットワーク+SIEM |
具体的な操作手順
EDRのプロセスツリーを使います。 感染端末と、暗号化された各サーバーで、何が、どの親プロセスから、どのアカウントで実行されたか。
リモートログオンを探します。 ドメインコントローラーとサーバーのセキュリティログで、感染端末などの疑わしい端末からの、ログオンタイプ3(ネットワーク)または10(リモートデスクトップ)のイベント4624です。収集は信頼できる管理用端末から行い、ログの多いドメインコントローラーでは期間を絞ります。例:
# Event 4624 fields: [5] account, [8] logon type, [18] source address. Works in any Windows display language.
Get-WinEvent -ComputerName DC01 -FilterHashtable @{ LogName = 'Security'; Id = 4624; StartTime = (Get-Date).AddDays(-14) } |
  Where-Object { $_.Properties[8].Value -in 3, 10 } |
  Select-Object TimeCreated,
    @{ n = 'Account'; e = { $_.Properties[5].Value } },
    @{ n = 'LogonType'; e = { $_.Properties[8].Value } },
    @{ n = 'SourceIp'; e = { $_.Properties[18].Value } } |
  Export-Csv .\dc01-remote-logons.csv -NoTypeInformation
管理者アカウントを追跡します。 期間中に、各ドメイン管理者・ローカル管理者アカウントがどこにログオンしたか。攻撃者が使ったアカウントは、すべての場所で侵害されたものとして扱います。
Windows PC以外にも広げます。 ハイパーバイザーの管理画面(VMware ESXiなど)、ストレージ、クラウドの管理画面、バックアップのシステムはよく狙われます。
認証情報の変更を計画します。 封じ込めの後に、クリーンな端末から、攻撃者が使ったアカウントとすべての特権アカウントから順に行います。
確認: 攻撃者が到達した端末と使ったアカウントの一覧があり、それぞれに接続元と接続先の証拠があること(R17〜R20)。
5. インストール:永続化を除去し可視性を回復
- 端末・アプリ・ID・管理基盤の不正な設定変更を一覧化し、信頼できる基準と比較します。
- 除去前に証拠を保全します。信頼性、範囲、結果の検証可能性に応じて再構築か管理された根絶処置を選びます。
- バックアップとセキュリティ管理画面の管理者を別途確認します。EDRの導入や処置要求の成功だけで、監視と根絶の完了を判断しません。
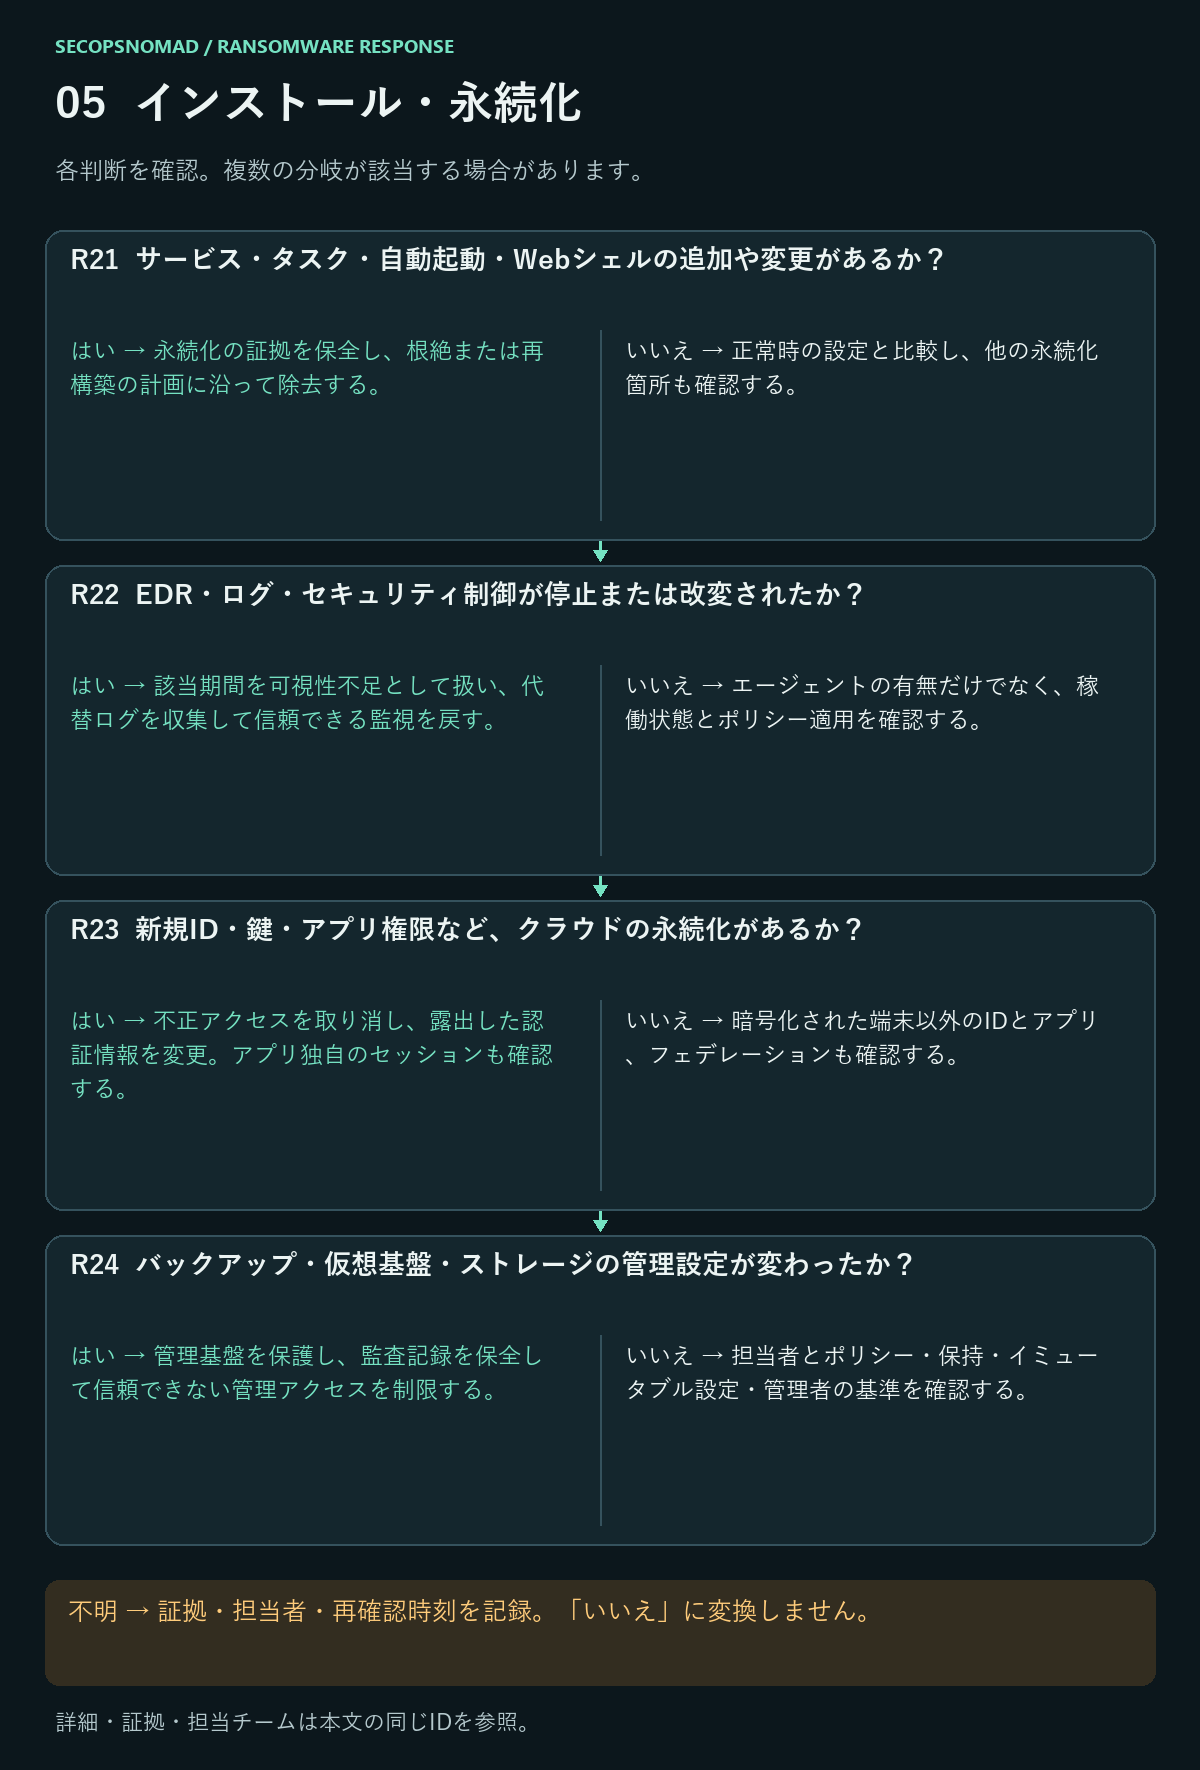
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R21. サービス・タスク・自動起動・Webシェルの追加や変更があるか? | 永続化の証拠を保全し、根絶または再構築の計画に沿って除去する。 | 正常時の設定と比較し、他の永続化箇所も確認する。 | サービス・タスク定義、自動起動、Webコンテンツ変更、正常時の基準。 | DFIR+EDR+アプリ担当 |
| R22. EDR・ログ・セキュリティ制御が停止または改変されたか? | 該当期間を可視性不足として扱い、代替ログを収集して信頼できる監視を戻す。 | エージェントの有無だけでなく、稼働状態とポリシー適用を確認する。 | センサー通信、ポリシー変更、除外設定、サービス状態、ログの欠落。 | EDR+SIEM+IT |
| R23. 新規ID・鍵・アプリ権限など、クラウドの永続化があるか? | 不正アクセスを取り消し、露出した認証情報を変更。アプリ独自のセッションも確認する。 | 暗号化された端末以外のIDとアプリ、フェデレーションも確認する。 | ID・ロール変更、OAuth権限、鍵、連携認証設定、クラウド操作。 | IAM+クラウド+アプリ担当 |
| R24. バックアップ・仮想基盤・ストレージの管理設定が変わったか? | 管理基盤を保護し、監査記録を保全して信頼できない管理アクセスを制限する。 | 担当者とポリシー・保持・イミュータブル設定・管理者の基準を確認する。 | バックアップジョブ、削除、仮想基盤タスク、ストレージ権限、設定変更。 | バックアップ+基盤+IAM |
具体的な操作手順
典型的な永続化のイベントを探します。 サーバーとドメインコントローラーについて、信頼できる管理用端末から実行します。
$since = (Get-Date).AddDays(-14)
Get-WinEvent -ComputerName FS01 -FilterHashtable @{ LogName = 'System'; Id = 7045; StartTime = $since }    # new services
Get-WinEvent -ComputerName FS01 -FilterHashtable @{ LogName = 'Security'; Id = 4698, 4720, 4732, 1102; StartTime = $since }    # tasks, new users, admin group adds, log cleared
セキュリティツールを確認します。 すべての端末のEDRとウイルス対策の状態、改ざんのアラート、保護を無効にするグループポリシーの変更。
IDの永続化を確認します。 新しいドメインやクラウドのアカウント、管理者グループへの追加、Microsoft 365やクラウドの管理画面での新しいアプリの許可やキー(クラウドの認証情報はクラウドの認証キー漏えいプレイブックを参照)。
バックアップとハイパーバイザーの管理設定を確認します。 保存期間の短縮、ジョブの削除、新しい管理者、イミュータブル設定の無効化。
再構築か駆除かを決めます。 攻撃者が制御したサーバーは、確かな媒体からの再構築の方が通常は安全です。端末ごとに判断を記録します。
確認: 見つかった永続化の項目がそれぞれ記録され、削除済みか再構築の予定に入っており、セキュリティツールが動いていると確認できていること(R21〜R24)。
6. C2:遠隔操作を遮断し効果を確認
- 宛先・プロセスまたはID・時刻を照合します。既知のクラウドドメイン、TLS通信、署名済み遠隔ツールだけでは判定できません。
- 端末・ID・ネットワークの封じ込めを調整します。証拠に基づく範囲限定の制限を選び、予想される業務影響を記録します。
- 対象経路の停止と別経路を確認します。C2が見えなくても、ローカル暗号化、内部操作、過去の情報窃取は否定できません。
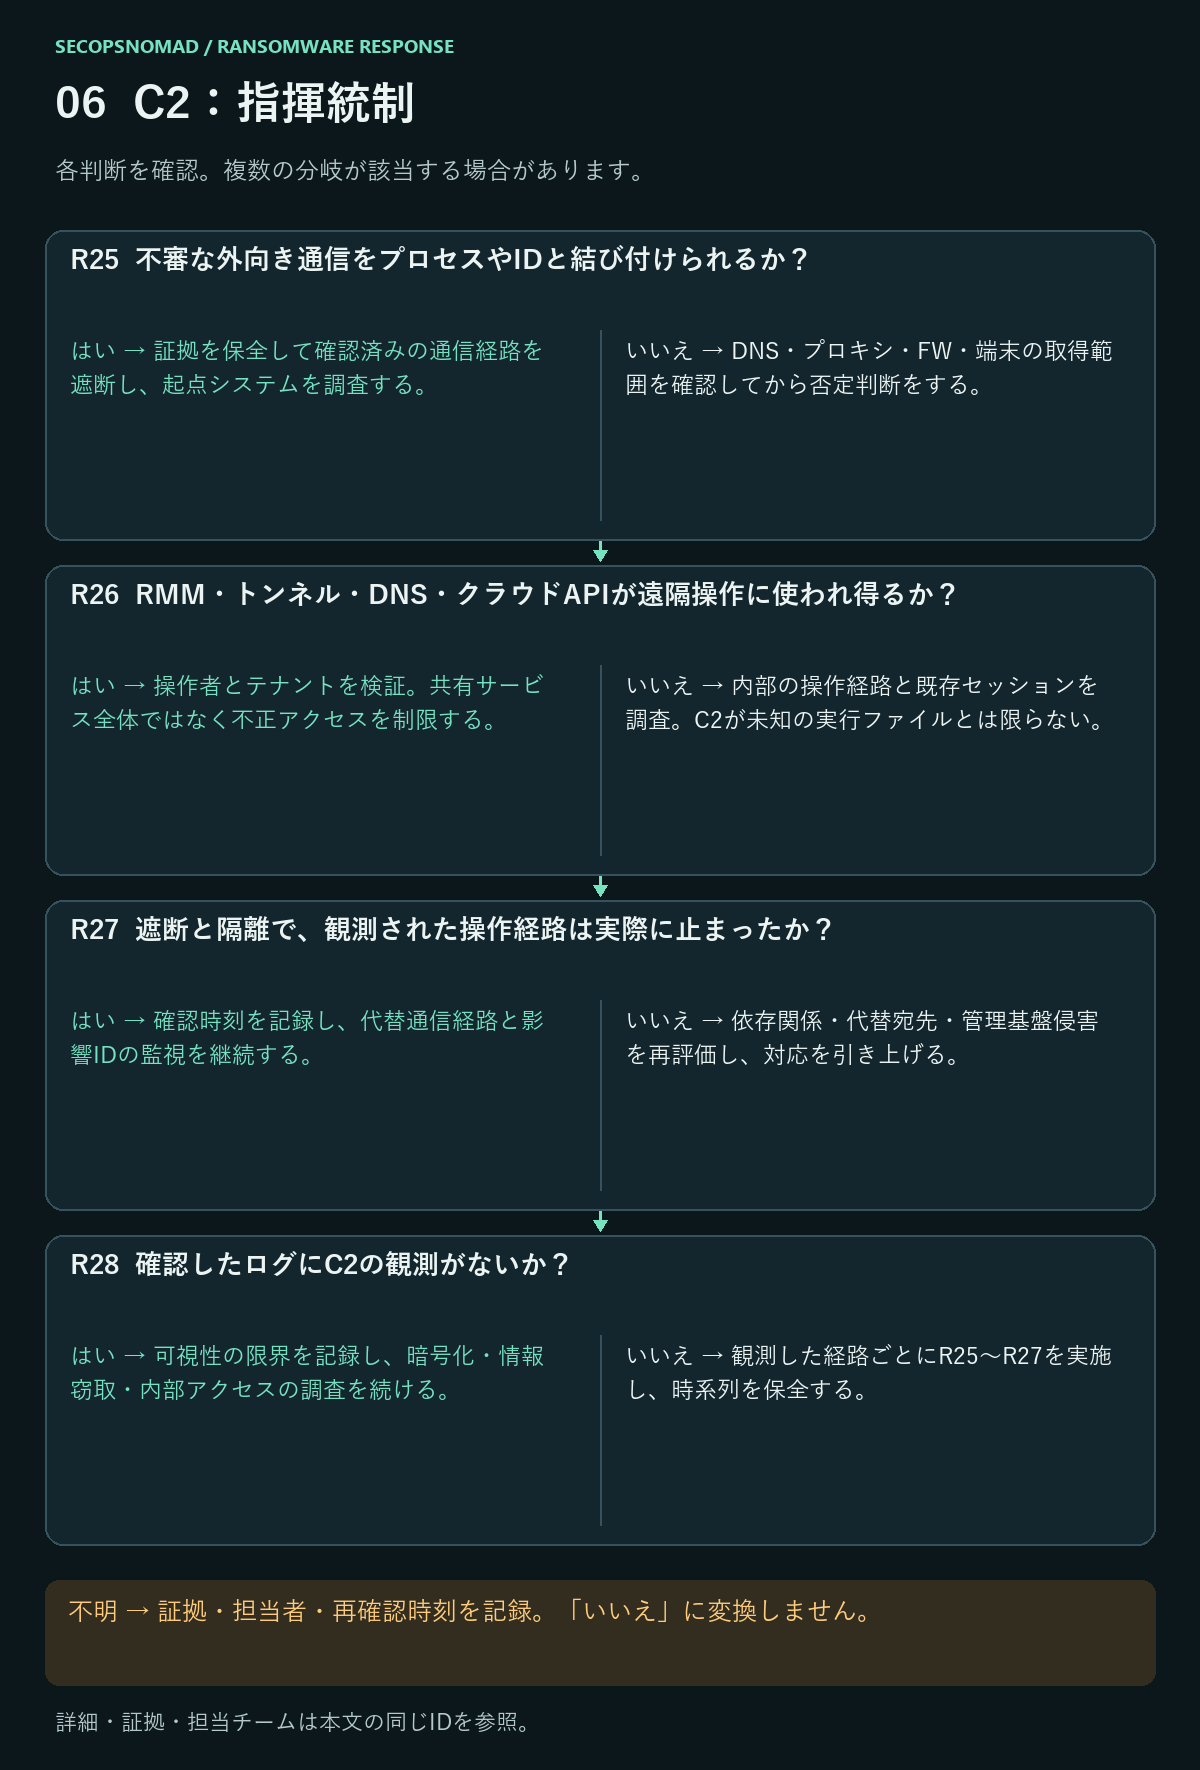
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R25. 不審な外向き通信をプロセスやIDと結び付けられるか? | 証拠を保全して確認済みの通信経路を遮断し、起点システムを調査する。 | DNS・プロキシ・FW・端末の取得範囲を確認してから否定判断をする。 | プロセスと通信の対応、DNS応答、宛先の文脈、時刻の相関。 | ネットワーク+EDR+SIEM |
| R26. RMM・トンネル・DNS・クラウドAPIが遠隔操作に使われ得るか? | 操作者とテナントを検証。共有サービス全体ではなく不正アクセスを制限する。 | 内部の操作経路と既存セッションを調査。C2が未知の実行ファイルとは限らない。 | RMM操作ログ、トンネル、DNS傾向、プロキシ、クラウド監査。 | ネットワーク+IAM+IT |
| R27. 遮断と隔離で、観測された操作経路は実際に止まったか? | 確認時刻を記録し、代替通信経路と影響IDの監視を継続する。 | 依存関係・代替宛先・管理基盤侵害を再評価し、対応を引き上げる。 | 処置後の通信、セッション終了、処置失敗、別経路。 | インシデント責任者+ネットワーク+EDR |
| R28. 確認したログにC2の観測がないか? | 可視性の限界を記録し、暗号化・情報窃取・内部アクセスの調査を続ける。 | 観測した経路ごとにR25〜R27を実施し、時系列を保全する。 | 取得範囲、時間帯、暗号化通信の限界、オフライン動作、内部セッション。 | SIEM+DFIR |
具体的な操作手順
- 侵害された端末からの外向きの通信を探します。 ファイアウォール、プロキシ、DNSのログと、EDRのネットワークイベントです(ハンティングのKQLで、確認済みのIPとプロセスを突き合わせられます)。
- 遠隔ツールを棚卸しします。 EDRのソフトウェア一覧で遠隔管理ツールを検索し、承認済みのものと、インシデント中に現れたものを分けます。
- 遮断して確認します。 確認済みの攻撃者のアドレスとドメインをファイアウォールで遮断し、未承認の遠隔ツールをアンインストールし、ログで通信が止まったことを確かめます。
- 調査が続く間は、サーバーからの外向き通信を必要なものに限ります。
確認: 遮断の時刻以降、既知の攻撃者の基盤への通信がなく、すべての遠隔ツールが承認済みか削除済みであること(R25〜R28)。
7. 目的の遂行:暗号化・窃取・脅迫
- 可用性・完全性・機密性への影響を分けます。ランサムウェアの実行ファイルが消えていても、影響サービスとデータ担当者を追跡します。
- 復旧用コピーと鍵を保護します。破損を広げる同期や複製は、対象を確認して担当者と停止を調整します。共用の復旧基盤を変更する前に範囲を確認します。
- 脅迫対応と外部発信は指定された責任者が統括します。法務が法域・契約・報告要否を評価し、この手順では一律の通知期限を指定しません。
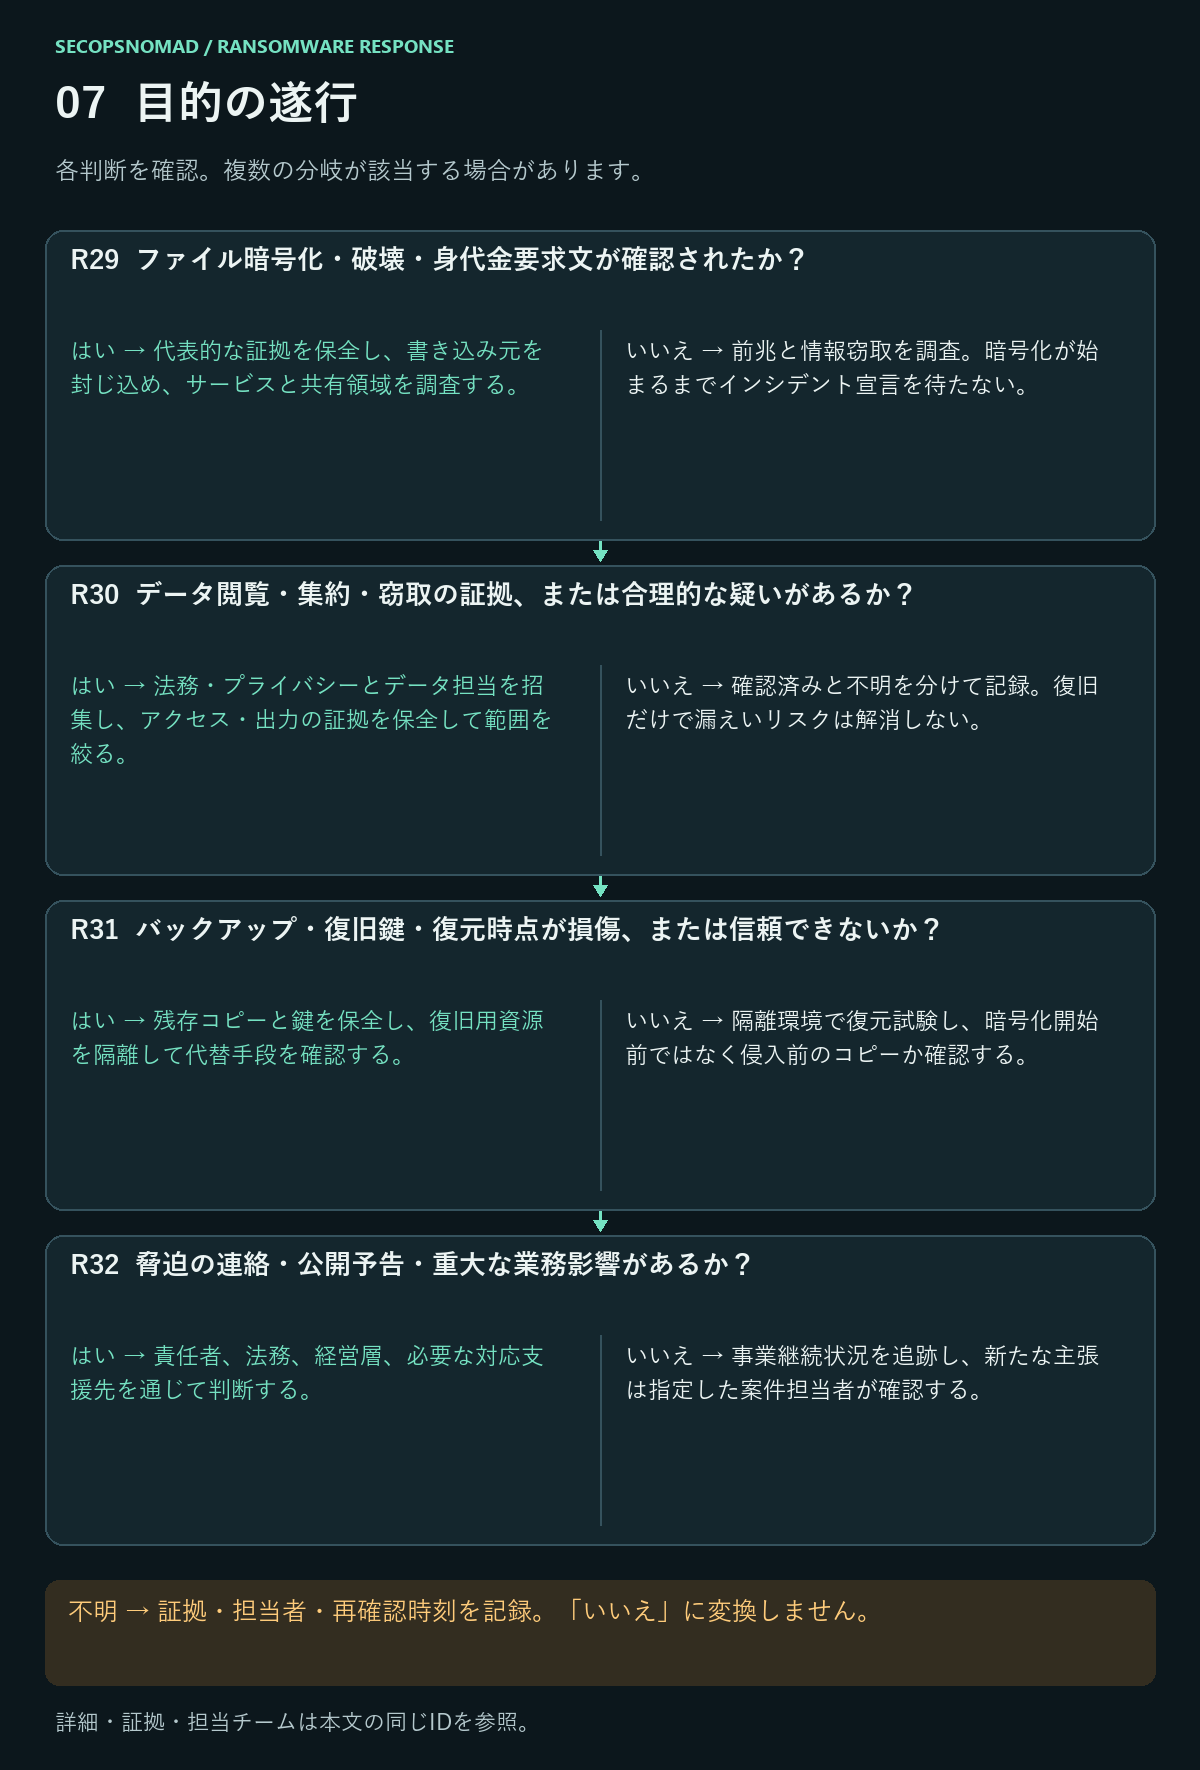
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R29. ファイル暗号化・破壊・身代金要求文が確認されたか? | 代表的な証拠を保全し、書き込み元を封じ込め、サービスと共有領域を調査する。 | 前兆と情報窃取を調査。暗号化が始まるまでインシデント宣言を待たない。 | ファイル検体、拡張子、要求文、ファイルサーバー監査、書き込みプロセス、業務影響。 | EDR+ストレージ+業務担当 |
| R30. データ閲覧・集約・窃取の証拠、または合理的な疑いがあるか? | 法務・プライバシーとデータ担当を招集し、アクセス・出力の証拠を保全して範囲を絞る。 | 確認済みと不明を分けて記録。復旧だけで漏えいリスクは解消しない。 | 機微データ、アクセス・出力監査、圧縮ファイル、外向き転送、送信先。 | DFIR+法務/プライバシー+データ担当 |
| R31. バックアップ・復旧鍵・復元時点が損傷、または信頼できないか? | 残存コピーと鍵を保全し、復旧用資源を隔離して代替手段を確認する。 | 隔離環境で復元試験し、暗号化開始前ではなく侵入前のコピーか確認する。 | 復元試験、最古の侵入時刻の推定、バックアップ監査、鍵へのアクセス、不変性。 | バックアップ+IAM+DFIR |
| R32. 脅迫の連絡・公開予告・重大な業務影響があるか? | 責任者、法務、経営層、必要な対応支援先を通じて判断する。 | 事業継続状況を追跡し、新たな主張は指定した案件担当者が確認する。 | 連絡原本、検証済みの影響、関係する法域、意思決定記録。 | 経営層+法務/プライバシー+業務担当 |
支払いでデータが戻る保証はなく、FBIは身代金支払いを支持していません。案件ごとの判断は経営層・法務・必要な保険会社や捜査機関へ集約します。要求された復号ツールを本番環境で実行しないでください。FBIのランサムウェア案内。
具体的な操作手順
- 影響の表を作ります。 システム、暗号化の有無、データの責任者、業務への影響、復旧の優先順位。
- データの窃取を探します。 暗号化の前の、ファイアウォールのログに残る大量の外向き転送と、EDRのデータに残るrclone、WinSCP、クラウドストレージのクライアントなどのツール。ツールが見つからなくても、データのコピーが存在する可能性はあります。
- 復旧の手段を守ります。 バックアップのシステムは切り離したままにし、バックアップ管理者のパスワードをクリーンな端末から変更し、クラウドのバックアップ管理画面のMFAを確認し、暗号化されたファイルを広げかねないファイル同期を一時停止します。
- 恐喝への対応: 攻撃者との接触は、責任者、法務、保険会社が一緒に判断します。誰も独断で要求文に返信しません。法務が報告義務を確認します。日本では警察への届出と、攻撃によって個人データが影響を受けたおそれがあれば個人情報保護委員会への報告、そして顧客への契約上の通知です。
- リークの主張を見張ります。 インシデント対応会社や脅威インテリジェンスの事業者を通じて確認し、当面の説明文を準備します。
確認: 最新の影響の表があり、データの窃取について「確認済み」「疑い」「確認されず」の判断が文書になっており、報告と連絡について日付付きの判断があること(R29〜R32)。
8. 復旧:再接続前に判定条件を満たす
- R33〜R36を復旧の判定条件にします。侵入経路と永続化へ対処した後、正常な隔離環境で復旧し、ID・DNS・鍵・アプリの依存関係を確認します。
- 侵入の時系列で裏付けられた復元時点を選び、整合性と業務機能を試験します。サービス担当者とRTO・RPOを記録します。
- 切り戻し計画を用意して段階的に再接続します。強化監視の担当と終了条件を決め、業務承認と残る不確実性の扱いを明確にして終結します。
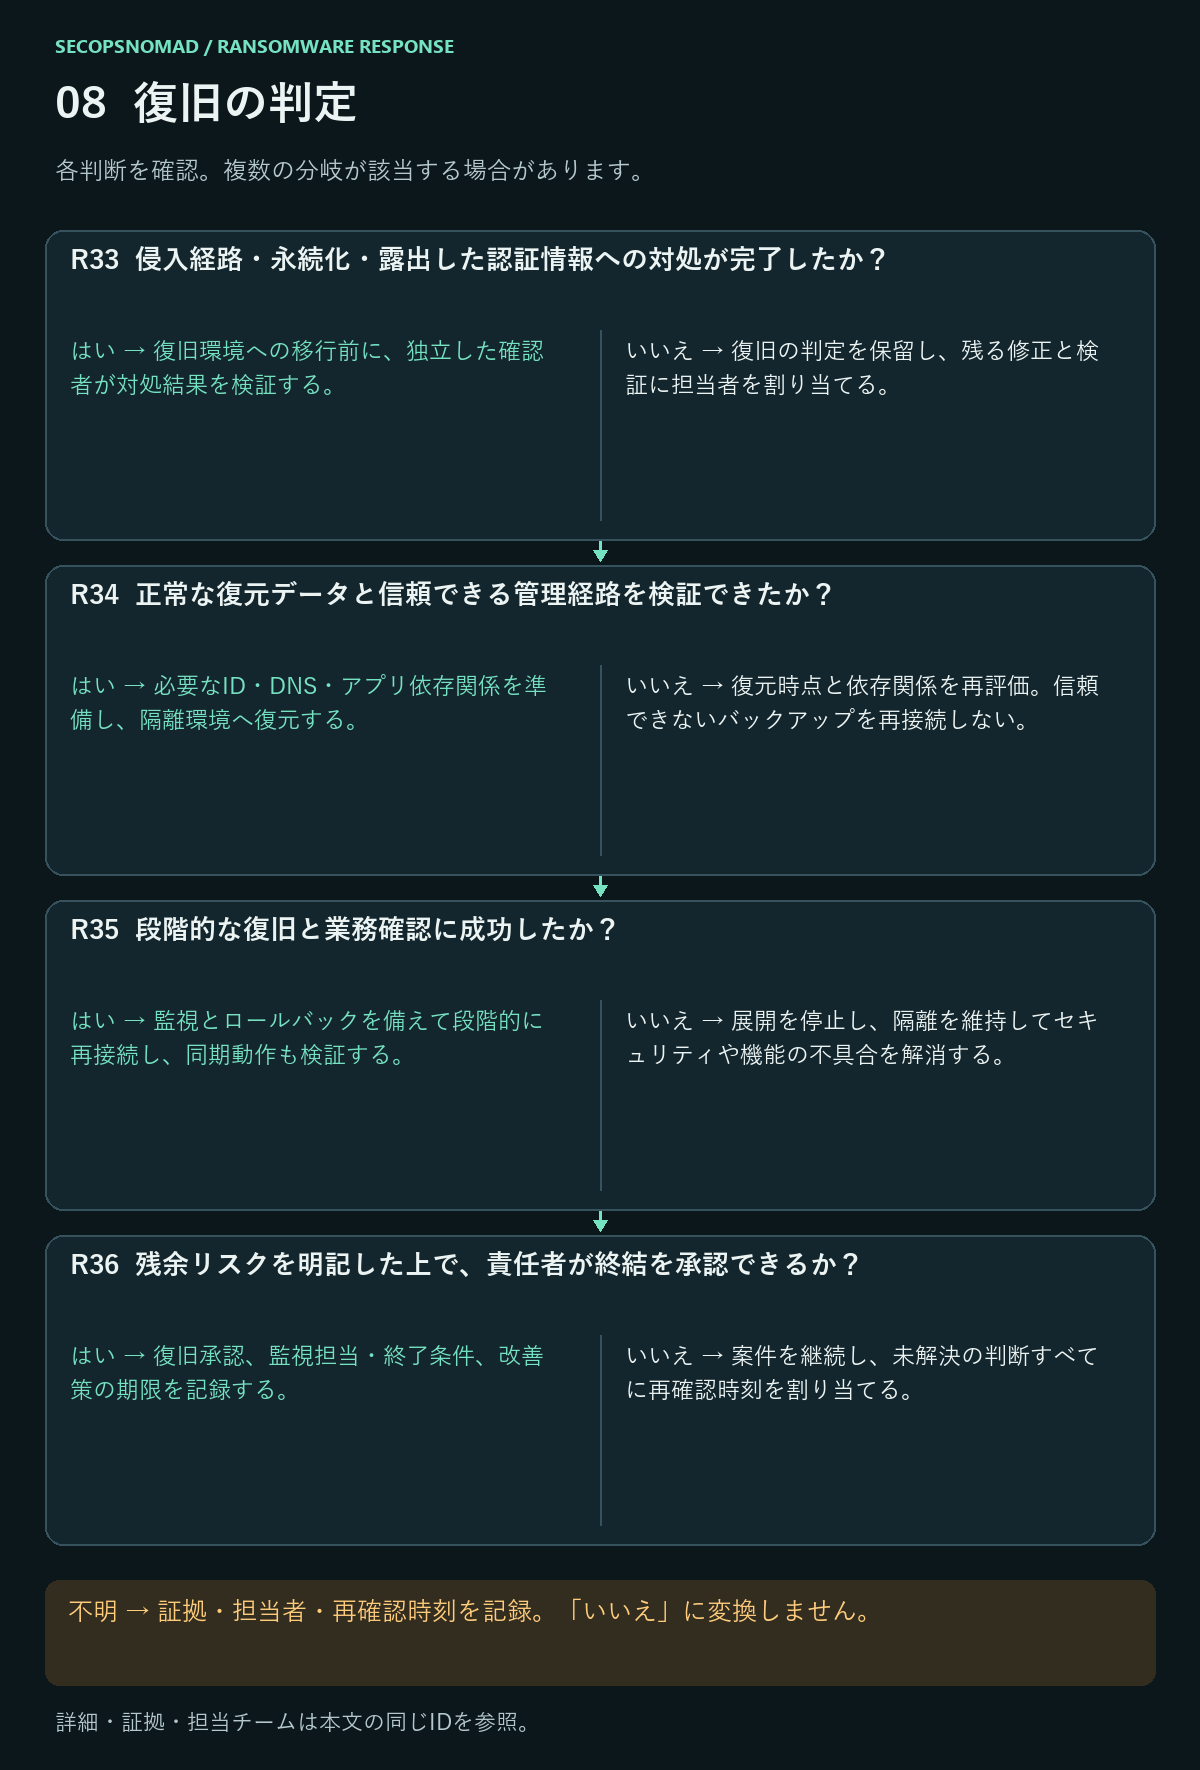
| 判断 | はい | いいえ | 証拠・不明時の確認先 | 主担当 |
|---|---|---|---|---|
| R33. 侵入経路・永続化・露出した認証情報への対処が完了したか? | 復旧環境への移行前に、独立した確認者が対処結果を検証する。 | 復旧の判定を保留し、残る修正と検証に担当者を割り当てる。 | 再構築記録、侵入経路修正、永続化調査、認証情報・セッション対処。 | DFIR+IAM+IT+責任者 |
| R34. 正常な復元データと信頼できる管理経路を検証できたか? | 必要なID・DNS・アプリ依存関係を準備し、隔離環境へ復元する。 | 復元時点と依存関係を再評価。信頼できないバックアップを再接続しない。 | 復元時点の時系列、整合性、管理環境、復旧目標、鍵の利用可否。 | バックアップ+IT+アプリ担当 |
| R35. 段階的な復旧と業務確認に成功したか? | 監視とロールバックを備えて段階的に再接続し、同期動作も検証する。 | 展開を停止し、隔離を維持してセキュリティや機能の不具合を解消する。 | 機能試験、データ整合性、監視ログ、切り戻し、担当者の受け入れ。 | IT+業務担当+SOC |
| R36. 残余リスクを明記した上で、責任者が終結を承認できるか? | 復旧承認、監視担当・終了条件、改善策の期限を記録する。 | 案件を継続し、未解決の判断すべてに再確認時刻を割り当てる。 | 封じ込め検証、影響評価、証拠保持、振り返りと改善事項。 | インシデント責任者+業務+法務/プライバシー |
具体的な操作手順
- まず隔離したネットワークで復旧します。 侵入経路が閉じられ、永続化が除去されるまで、古い環境とはつなぎません。
- IDの基盤を作り直します。 Microsoftのフォレスト回復のガイダンスに従ってドメインコントローラーを復元または再構築し、krbtgtのパスワードを2回再設定します。専門家がMicrosoftのスクリプトによる短時間での再設定を使う場合を除き、2回の間はチケットの最大有効期間(既定では10時間)以上空けます。すべての管理者アカウントとサービスアカウントのパスワードも再設定します。Microsoft:krbtgtのパスワードの再設定
- 復元する時点を選びます。 できれば攻撃者の最初の活動より前の時点にし、最新の定義のツールで復元したデータをスキャンし、業務の責任者とテストします。OneDriveやSharePointのファイルは、バージョン履歴と復元の機能で暗号化の前に戻せます。
- 段階的に再接続します。 切り戻しの計画を用意し、最も重要なサービスから始め、少なくとも2週間は注意して監視します。
- 原因を直します。 すべてのリモートアクセスへのMFA、インターネットに公開したシステムの修正、オフラインまたはイミュータブルのバックアップ、常設の管理者アカウントの削減。
確認: 各解除条件(R33〜R36)に担当者が署名していること。侵入経路の封鎖、クリーンな復元データの確認、業務テストの合格、残存リスクの書面での受け入れです。
ハンティング:範囲を限定した4つの出発点
この汎用手順には、特定インシデントのIOCを掲載していません。 出所と観測期間が分かる案件の指標を使用してください。以下は読み取り専用で、文書・スキーマとの照合のみを行っています。実テナントやSplunk環境では実行していません。 調査の補助であり、自動封じ込めや完全な検知ではありません。
KQLはMicrosoft Defender XDR Advanced Hunting向けです。対象端末のDefender for Endpointログと、適切なハンティング・データ閲覧権限が必要です。汎用Log Analytics用ではありません。大文字の置換箇所は検証済みの案件情報に変更し、信頼できない文字列を構文へ直接貼り付けないでください。製品内のスキーマ、イベント種別、保持期間、センサー状態を先に確認します。プロセスクエリのツール名はWindows用であり、Linux・仮想基盤・クラウドには別のログと調査が必要です。
プロセスクエリは、復旧機能・ログ改変の候補と親プロセス情報を返します。正規管理者も同じツールを使うため、変更作業票と照合してください。検出条件は限定的で、名前変更、別API、コマンドライン未記録などを見逃します。Microsoftはランサムウェアのハンティング対象となる挙動を説明しています。ここでは独自に範囲を絞った初期調査例を掲載します。
IPクエリは1端末と案件で確認済みの1アドレスを対象にします。ActionTypeを確認し、接続試行をC2成立の証明にしないでください。共有IP、プロキシ、アドレス変更、IPv6表記、古い活動によって解釈や結果が変わります。ファイルクエリは5分ごとのイベント数で並べ、名前の例を最大10件返します。イベント数も概算の名前数も暗号化の証明ではありません。正常な名前変更、同期、バックアップ、配布でも発生します。ポータル内の種別を確認し、不審な集計から元の記録へ進んでください。
Splunk例には、指定した生データのindex/sourcetypeでCIM形式のフィールド抽出が必要です。期待する項目は_time、dest、user、process_name、process(コマンドライン)、parent_process_nameです。高速化データモデルを呼び出すものでも、抽出設定を追加するものでもありません。検索権限とマッピングを担当者に確認してください。欠落・切り詰めで見逃す場合があり、表示名と実行ファイル名が異なることもあります。Splunk Endpointの定義を参照してください。
すべて時間帯と出力件数を制限しています。件数制限は表示結果の上限であり、検索処理全体の負荷を必ず制限するものではありません。 実行前に対象を絞り、上限に達したら時間帯を分けて結果を保存します。過去の案件では相対時刻を明示的なUTC範囲へ変更します。0件とは、この検索で閲覧可能な一致記録がなかったという意味です。
KQL:復旧機能・ログ改変の候補
Download ransomware-recovery-tampering.kql
// Microsoft Defender XDR Advanced Hunting. Read-only; not live-tested.
// Replace DeviceId with one affected device. Review change tickets for matches.
let TargetDevice = "REPLACE_WITH_DEVICE_ID";
DeviceProcessEvents
| where Timestamp between (ago(24h) .. now())
| where DeviceId == TargetDevice
| where (FileName =~ "vssadmin.exe" and ProcessCommandLine has_all ("delete", "shadows"))
    or (FileName =~ "wmic.exe" and ProcessCommandLine has_all ("shadowcopy", "delete"))
    or (FileName =~ "wbadmin.exe" and ProcessCommandLine has "delete")
    or (FileName =~ "bcdedit.exe" and ProcessCommandLine has "recoveryenabled")
    or (FileName =~ "wevtutil.exe" and ProcessCommandLine has_any ("cl", "clear-log"))
| project Timestamp, DeviceId, DeviceName, AccountName, FileName,
    ProcessCommandLine, InitiatingProcessFileName, InitiatingProcessCommandLine, ReportId
| order by Timestamp desc
| take 500
KQL:案件で確認済みの宛先IPを照合
Download ransomware-confirmed-ip.kql
// Microsoft Defender XDR Advanced Hunting. Read-only; not live-tested.
// Replace both values with case evidence. No live IOC is supplied here.
let TargetDevice = "REPLACE_WITH_DEVICE_ID";
let ConfirmedIP = "REPLACE_WITH_CONFIRMED_REMOTE_IP";
DeviceNetworkEvents
| where Timestamp between (ago(24h) .. now())
| where DeviceId == TargetDevice and RemoteIP == ConfirmedIP
| project Timestamp, DeviceId, DeviceName, ActionType, RemoteIP, RemotePort,
    RemoteUrl, InitiatingProcessFileName, InitiatingProcessCommandLine, ReportId
| order by Timestamp desc
| take 500
KQL:1端末のファイル変更を集計
Download ransomware-file-activity.kql
// Microsoft Defender XDR Advanced Hunting. Read-only; not live-tested.
// Triage ranking only: file-event counts do not prove encryption.
let TargetDevice = "REPLACE_WITH_DEVICE_ID";
DeviceFileEvents
| where Timestamp between (ago(1h) .. now())
| where DeviceId == TargetDevice
| where ActionType in ("FileModified", "FileRenamed", "FileDeleted")
| summarize EventCount=count(), DistinctNames=dcount(FileName),
    ExampleNames=make_set(FileName, 10)
    by DeviceId, DeviceName, bin(Timestamp, 5m), ActionType, InitiatingProcessFileName
| order by EventCount desc, Timestamp desc
| take 200
Splunk:復旧機能・ログ改変の候補
Download ransomware-recovery-tampering.spl
index="REPLACE_WITH_ENDPOINT_INDEX" sourcetype="REPLACE_WITH_PROCESS_SOURCETYPE" dest="REPLACE_WITH_HOST" earliest=-24h latest=now
| eval exe=lower(process_name), cmd=lower(process)
| where (exe="vssadmin.exe" AND like(cmd,"%delete%") AND like(cmd,"%shadows%"))
    OR (exe="wmic.exe" AND like(cmd,"%shadowcopy%") AND like(cmd,"%delete%"))
    OR (exe="wbadmin.exe" AND like(cmd,"%delete%"))
    OR (exe="bcdedit.exe" AND like(cmd,"%recoveryenabled%"))
    OR (exe="wevtutil.exe" AND match(cmd,"(^|[^a-z])(cl|clear-log)([^a-z]|$)"))
| sort 500 - _time
| table _time dest user process_name process parent_process_name
コピーして使えるテンプレート
[角かっこ]の部分をすべて置き換えてください。社内向けのメッセージにも、パスワードや攻撃者の連絡先は書かないでください。社外に出す文面は法務が確認します。
全従業員への指示
最初の1時間に送ります。メールが使えない場合は、SMSや電話の連絡網で伝えます。
【重要】ITセキュリティ事案について([時刻])

現在、[システム]に影響するサイバー攻撃に対応しています。次のことを今すぐ行ってください。
1. 画面に身代金を要求するメッセージが出ている、またはファイル名がおかしい場合は、LANケーブルを抜くかWi-Fiを切ってください。PCの電源は切らないでください。
2. 影響を受けたファイルを開いたり、名前を変えたり、削除したりしないでください。USBメモリーも挿さないでください。
3. 攻撃者に連絡したり、この件をSNSに投稿したりしないでください。
4. 連絡と、気づいたことの報告には[電話番号/チャットグループ]を使ってください。ITを名乗っていても、パスワードを求めるメッセージには応じないでください。
5. お客様からの問い合わせには「技術的な問題に対応しており、できるだけ早くご連絡します」とお伝えください。報道関係者は[氏名]に回してください。
次回の連絡:[時刻]
保険会社・警察・対応会社向けの事案概要シート
組織:[名称、所在地、担当者、電話番号]
証券番号・受付番号:[保険の証券番号、ある場合は事案番号]
発見:[日時(日本時間とUTC)]、[発見の経緯]
影響範囲:サーバー[台数]台、PC[台数]台。システム:[一覧]。拠点:[一覧]
身代金の要求文:[ファイル名、文面の要約、連絡方法(リンクはクリックしていない)]。暗号化後の拡張子:[.xxx]
データの窃取:[疑い/確認済み/不明]。リークの主張:[確認されず/対応会社から報告されたURL]
これまでの封じ込め:[隔離した端末、○時にインターネット接続を遮断、無効にしたアカウント]
バックアップ:[種類、最後に正常だった日付、オフライン/イミュータブルのコピーの有無]
推定される侵入経路:[不明/MFAなしのVPNアカウント/フィッシング/委託先のツール]
セキュリティ対策:[EDRの製品、取得できるログ、保存期間]
未決の判断:[例:フォレンジック会社への依頼、顧客への通知]
顧客・取引先へのお知らせ(法務確認用の下書き)
件名:[会社名]におけるシステム障害について(第[番号]報)

[お客様/お取引先]各位

[日付]、当社システムの一部に影響するサイバー攻撃を確認しました。影響を受けたシステムは直ちに隔離し、外部の専門家とともに対応を進めております。
現在の影響:[例:受注は手作業で処理しており、出荷が○日程度遅れる場合があります]
貴社・お客様の情報について:[情報が影響を受けたかどうかを調査中で、影響があった場合は個別にご連絡いたします/…であることを確認しました]
当社を名乗り、支払い、振込先の変更、パスワードを求めるメールや電話には十分ご注意ください。そうした依頼は、普段の担当者に電話でご確認ください。
次回のご報告は[日付]までにいたします。お問い合わせ先:[氏名、電話番号]
ご迷惑をおかけしますことを、深くお詫び申し上げます。
[会社名]
経営層向けの要約(5行)
1. 何が起きたか:[日時]、ランサムウェアにより[システム]が暗号化されました。データの窃取は[疑い/確認済み/まだ確認されず]です。
2. 現在の状態:拡大は[○時に停止/抑え込み済み]。[N]台を隔離。バックアップは[無事(○日時点)/損傷あり]。
3. 業務への影響:[停止しているサービス、見込み期間、影響を受ける顧客]
4. 必要な判断:[例:対応会社への依頼の承認、警察への届出と個人情報保護委員会への報告、顧客へのお知らせ、復旧の優先順位]
5. 次回報告:[時刻]。責任者:[氏名]
具体例:月曜の朝に見つかった暗号化
架空の事例です。会社、人物、時刻、数値はすべて創作で、判断のつながりを示すためのものです。
状況: 従業員200人、2拠点の製造業。在宅勤務用のVPNがあり、バックアップはNASに取り、週1回クラウドのバックアップサービスにイミュータブルなコピーを置いています。
- 月曜6:40 発見。 早番の従業員が図面を開けず、ファイルサーバーに身代金の要求文と新しい拡張子が表示されています(R01、R29)。
- 6:55 封じ込め。 IT担当の責任者が、Defender for Endpointで14台のサーバーを隔離し、代表者の了承を得てファイアウォールでインターネット接続を切り、すべての電源は入れたままにします(R02)。
- 7:20 指揮。 代表者が電話のグループで指揮を取り、保険会社の窓口がインシデント対応会社を手配します(R04)。
- 8:00 バックアップ。 NASは暗号化され、バックアップのジョブも削除されていましたが、クラウドのバックアップには6日前のイミュータブルなコピーが残っていました。管理者のパスワードをクリーンなノートPCから変更し、MFAを確認します(R24、R31)。
- 10:00 侵入経路。 VPNのログに、営業担当者のアカウントが木曜23:12にホスティング事業者からMFAなしでサインインした記録があります。パスワードは、その従業員の自宅PCのマルウェアに盗まれていました(R14、R19)。
- 月曜午後 永続化と窃取。 EDRから、金曜に3台のサーバーへ遠隔管理ツールがインストールされたこと(R11、R26)、土曜未明に新しいドメイン管理者アカウントが作られたこと(R23)、グループポリシーの変更でDefenderが無効にされたこと(R22)、土曜の夜にクラウドストレージへ38GBがアップロードされたこと(R30)が分かります。
- 火曜 届出と報告。 警察に届け出ます。アップロードされたファイルに従業員情報を含む人事のフォルダーがあったため、法務が個人情報保護委員会へ速報を出します。木曜にリークの主張が現れますが、誰も攻撃者に連絡しません(R32)。
- 2〜6日目 復旧。 隔離したネットワークでドメインコントローラーを再構築し、ガイダンスに従ってkrbtgtを2回再設定し、すべての特権アカウントとサービスアカウントのパスワードを変更します。VPNを修正し、MFAを必須にします(R33)。6日前のコピーからデータを復元し、スキャンし、各部門が確認します(R34、R35)。拠点を1つずつ再接続します。
- 30日目 終結。 38GBのコピーの中身が一部しか分からないという残存リスクを記録し、責任者が案件を閉じます(R36)。
分かれ目になったこと: 電源を切らずに隔離したことで証拠が残ったこと。NASは失われても、イミュータブルなクラウドのコピーが残ったこと。何かを復元する前に、遠隔ツールと新しい管理者アカウントを見つけて除去したこと。
未解決事項と確認した資料
一般的な手順だけでは、この環境の侵入時刻、復旧用コピーの安全性、漏えい範囲、法的義務、根絶の完了は証明できません。未取得ログ、未管理資産、正常基準、委託先の回答、復旧試験を案件ごとの未解決事項として管理します。Windows向けクエリで他のOSやクラウドの安全性を判断しないでください。
スキーマ照合に使用したMicrosoft文書:
更新履歴:2026-10-02 — 初版。英語・日本語で同じ判断IDとクエリを使用。組織の環境に合わせ、担当チームと手順を確認して使用してください。
2026-10-06:初めて対応する方向けに拡充。 最初の1時間のチェックリスト、用語集、少人数の組織での役割分担、全セクションの具体的な操作手順、コピーして使えるテンプレート、具体例を追加しました。判断ID、表、クエリは変更していません。