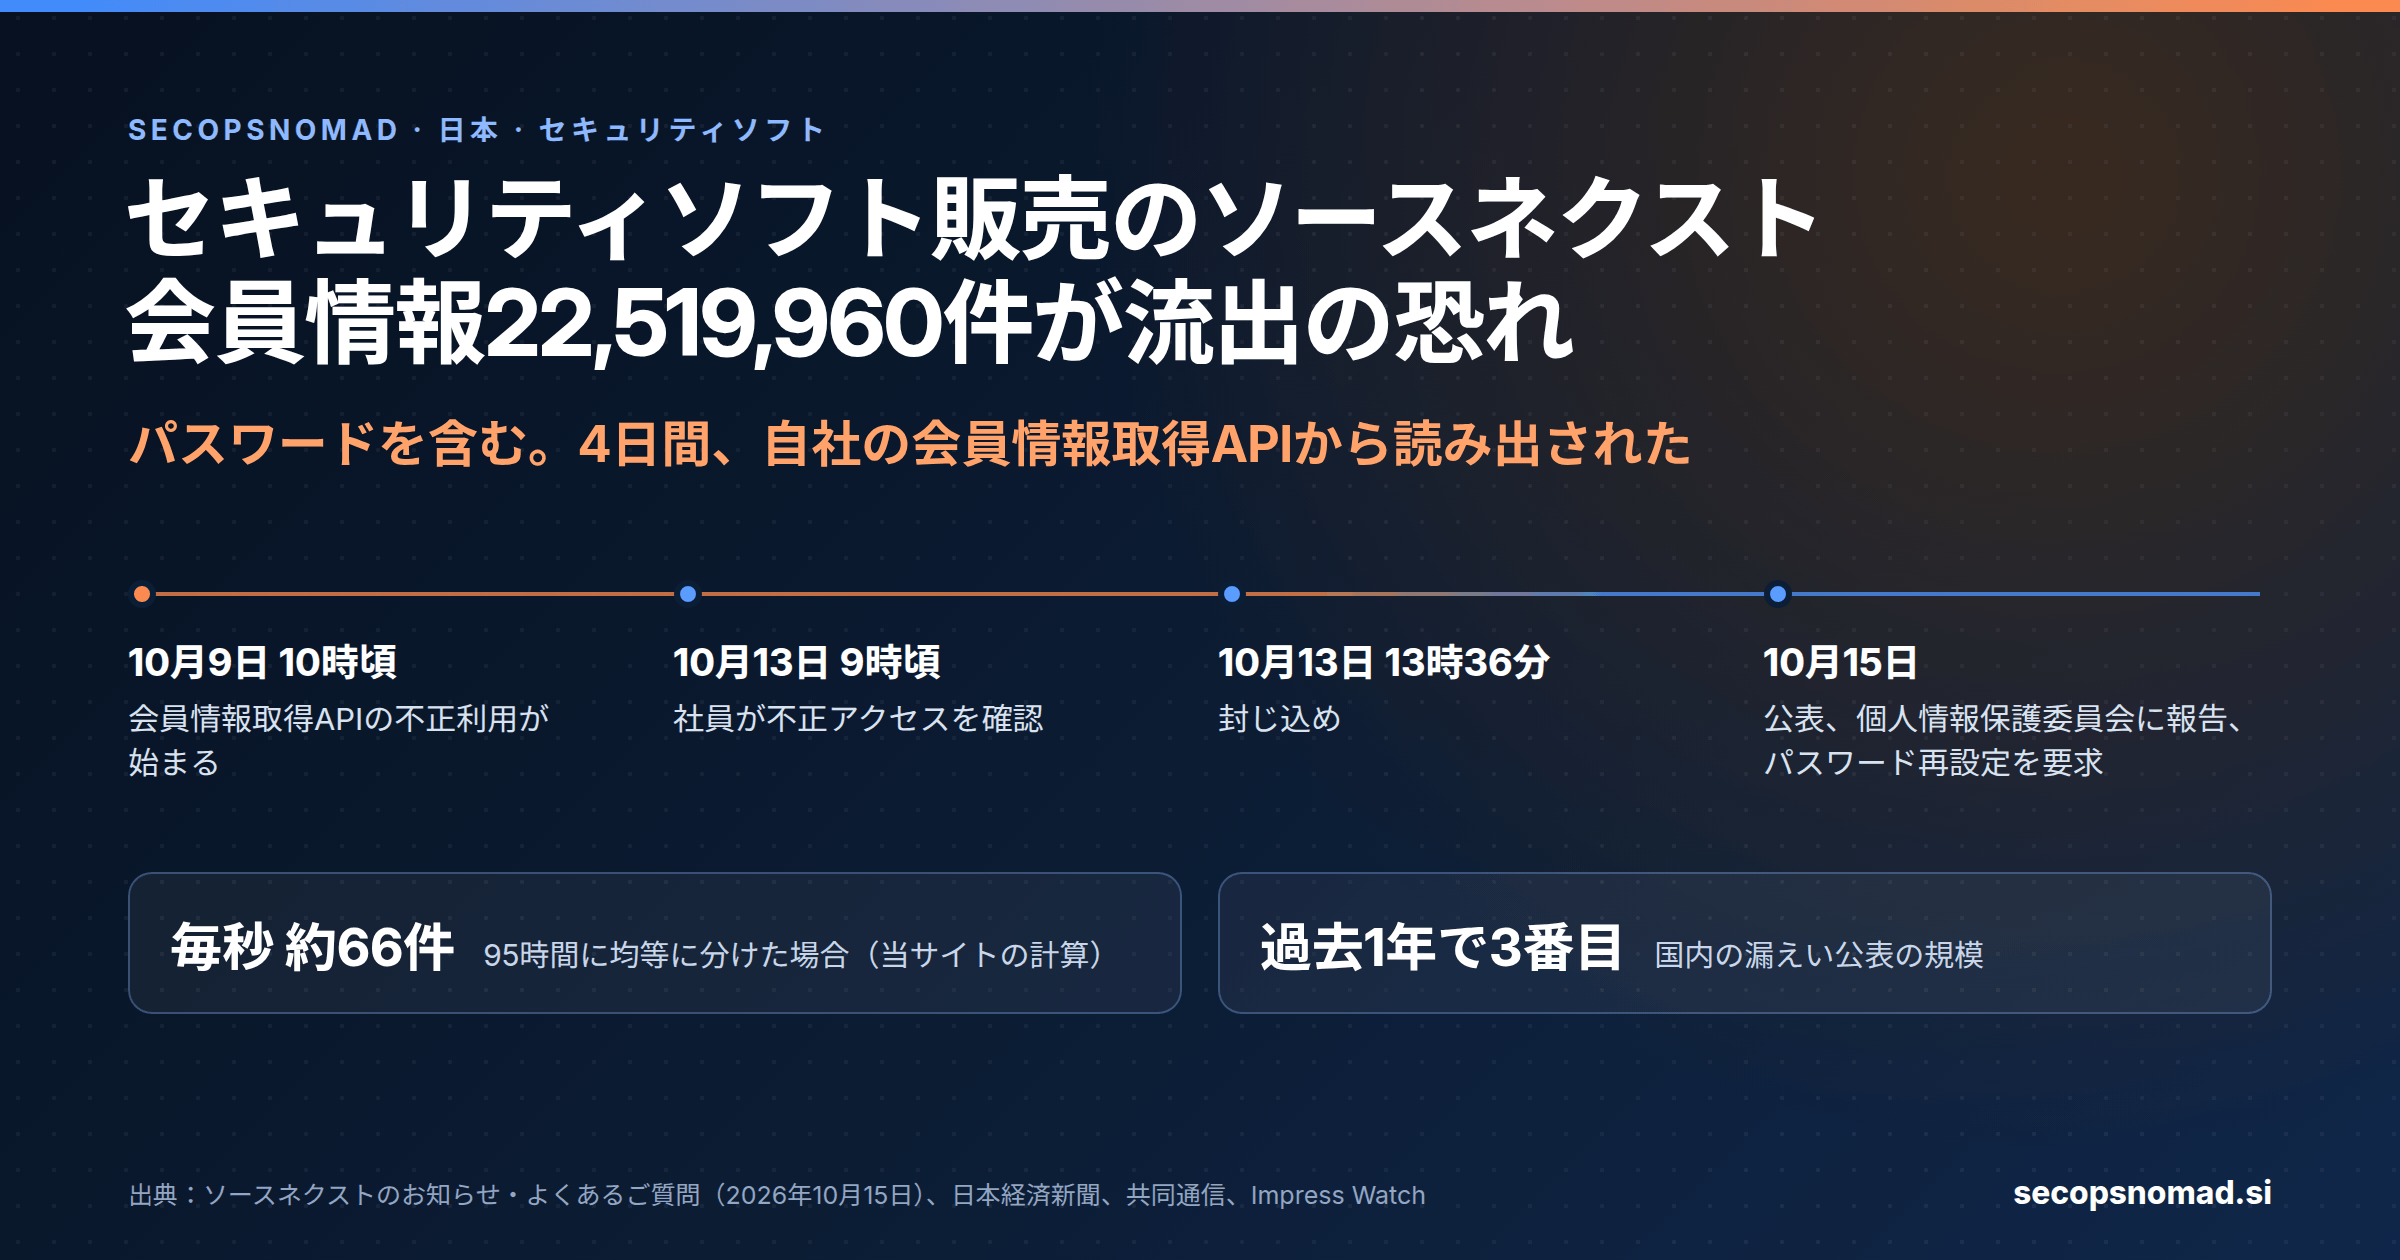
セキュリティソフトの会社が、自社のAPIから会員情報を読み出された。 ソースネクストは2006年からセキュリティソフト「ZERO」シリーズを販売しています。10月9日10時頃から、何者かが同社の会員情報取得APIを使い、会員システムから情報を取得しました。社員が気づいたのは10月13日9時頃で、13時36分までに遮断されています。その時点で、メールアドレスとパスワードを含む最大22,519,960件が流出した可能性があります。同社がのべ「2,000万人超」とする会員数を上回り、国内では過去1年で3番目に大きな公表です。
ソースネクストが公表した内容
ソースネクストは、個人と法人にソフトウェアと機器を販売しています。セキュリティ製品は「ZERO」シリーズで、2006年の「ウイルスセキュリティZERO」と、2011年からBitdefenderのエンジンを使う「スーパーセキュリティZERO」があります。ほかに年賀状ソフト「筆ぐるめ」を販売し、会議用カメラ「Meeting Owl」の国内販売を担い、子会社のポケトーク株式会社を通じて翻訳機「ポケトーク」も手掛けています。2026年10月15日にお知らせとよくあるご質問を公表しました。ソースネクスト:お知らせ · よくあるご質問
- 10月9日10時頃から。 第三者が会員情報を取得するAPIを不正に利用し、ソースネクストに登録された情報を取得しました。
- 10月13日9時頃。 会員情報を管理するシステムへの不正アクセスを確認しました。共同通信によると、社員が見つけています。同日13時36分までに封じ込め、その後の不正アクセスは確認していないとしています。
- 10月15日。 個人情報保護委員会に報告し、お知らせを公表しました。対象の会員に順次メールで連絡し、次回ログイン時にパスワードの再設定を求めています。所轄警察署に被害を申告するとしています。日本経済新聞 · Impress Watch
| 項目 | 内容 |
|---|---|
| 対象件数 | 22,519,960件:2026年10月13日13時36分までに登録していた会員 |
| 流出した可能性のある情報 | メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、部署名、役職名、システム固有の識別情報(加入サービス、登録日、ログイン日など) |
| 含まれないもの | カード情報。対象システムには保存していないとしています |
| 注意点 | すべての会員について全項目が流出したわけではありません |
件数の表記は報道によって異なります。日本経済新聞は2,252万件、共同通信とImpress Watchは「最大2,251万件」です。お知らせでは22,519,960件です。共同通信(Yahoo!ニュース) · ITmedia PC USER
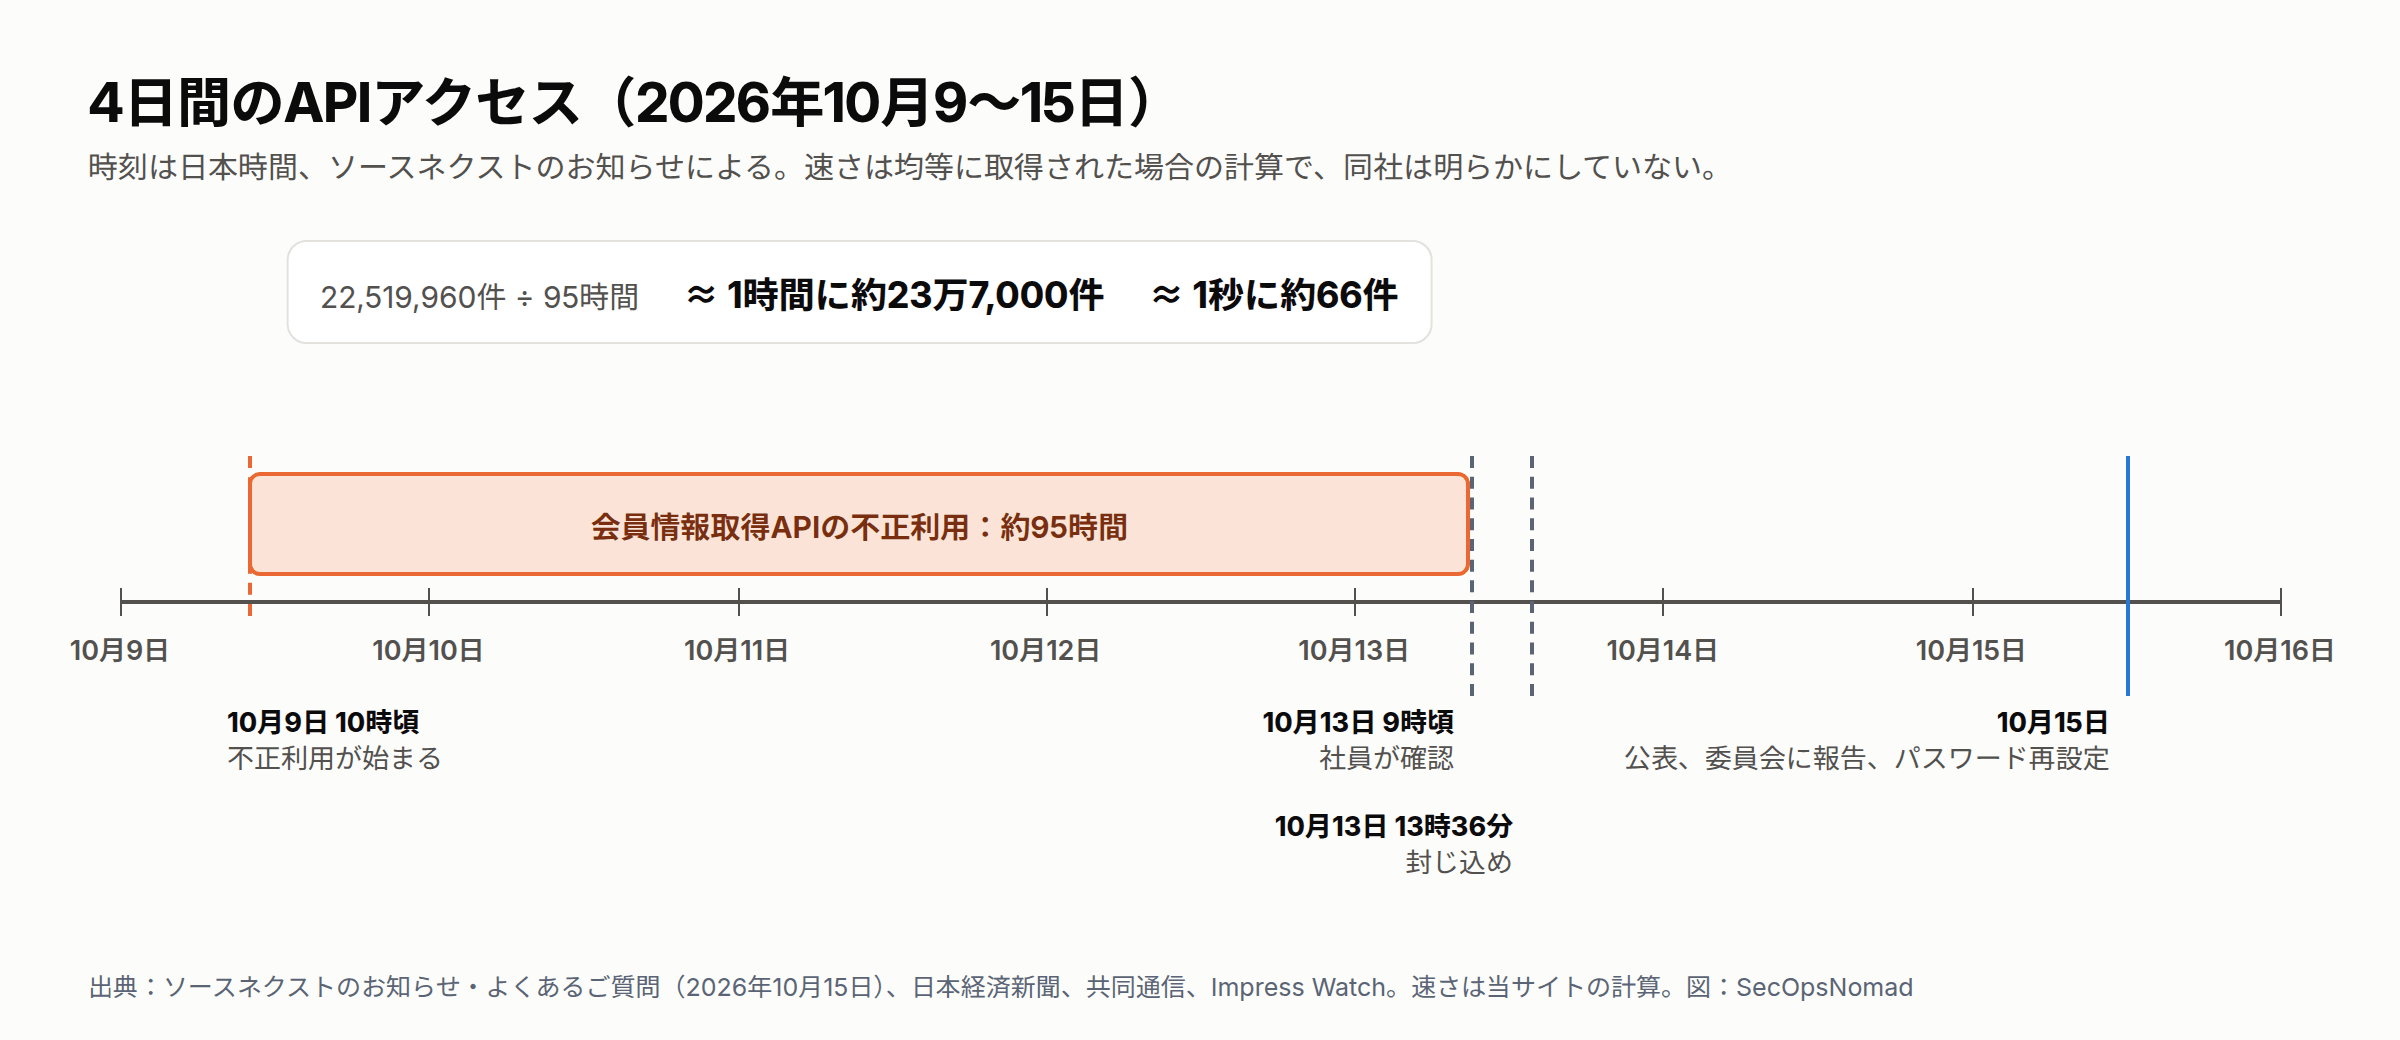
図1:4日間のAPIアクセスと、そこから計算される速さ。この記事のために作成した図です。
押さえるべき4つの数字
22,519,960件と「2,000万人超」。 日本経済新聞は、同社の会員数をのべ2,000万人超としています。対象件数はそれを上回り、よくあるご質問では、不正アクセスを遮断した時点までに登録していた会員と定義されています。会員の一部ではなく、何年も前に一度だけ製品を登録した人を含む会員全体です。1件が1人とは限らないため人数はこれより少なくなりますが、ソースネクストに登録したことがある人は、自分は対象外だと考えないほうがよいでしょう。
1秒あたり約66件。 ソースネクストは、どのように情報が取得されたか、取得が途切れずに続いたかを明らかにしていません。10月9日10時頃から13日9時頃の発見まで均等に取得されたとすると、昼夜を問わず1時間に約23万7,000件、4日間です。これは当サイトの計算で、同社の発表ではありません。それでも、見落としの大きさは分かります。この規模の通信こそ、APIの呼び出し元ごとの量の警報が捉えるべきものです。
「パスワード」とだけ。 お知らせとよくあるご質問は、流出した可能性のある項目にパスワードを挙げていますが、ハッシュ化されていたかは述べていません。これに対し、10月9日のskyticketのお知らせは、413万件のパスワードがハッシュ化されていたと明記していました(当サイトの分析)。同社が別の説明をするまでは、ソースネクストのパスワードはすべて攻撃者に知られた前提で扱ってください。同社自身もそう対応しています。次回ログイン時の再設定を必須にし、同じパスワードを使い回した他のサービスでも変更するよう求めています。
過去1年で3番目。 当サイトの60日間のまとめの1年間の一覧で、これより大きいのはEPARKリラク&エステ(約3,300万件)とGyazo(約2,362万件のユーザー記録)だけです。ソースネクストの公表は、skyticketと同じく、一覧を締めた後でした。
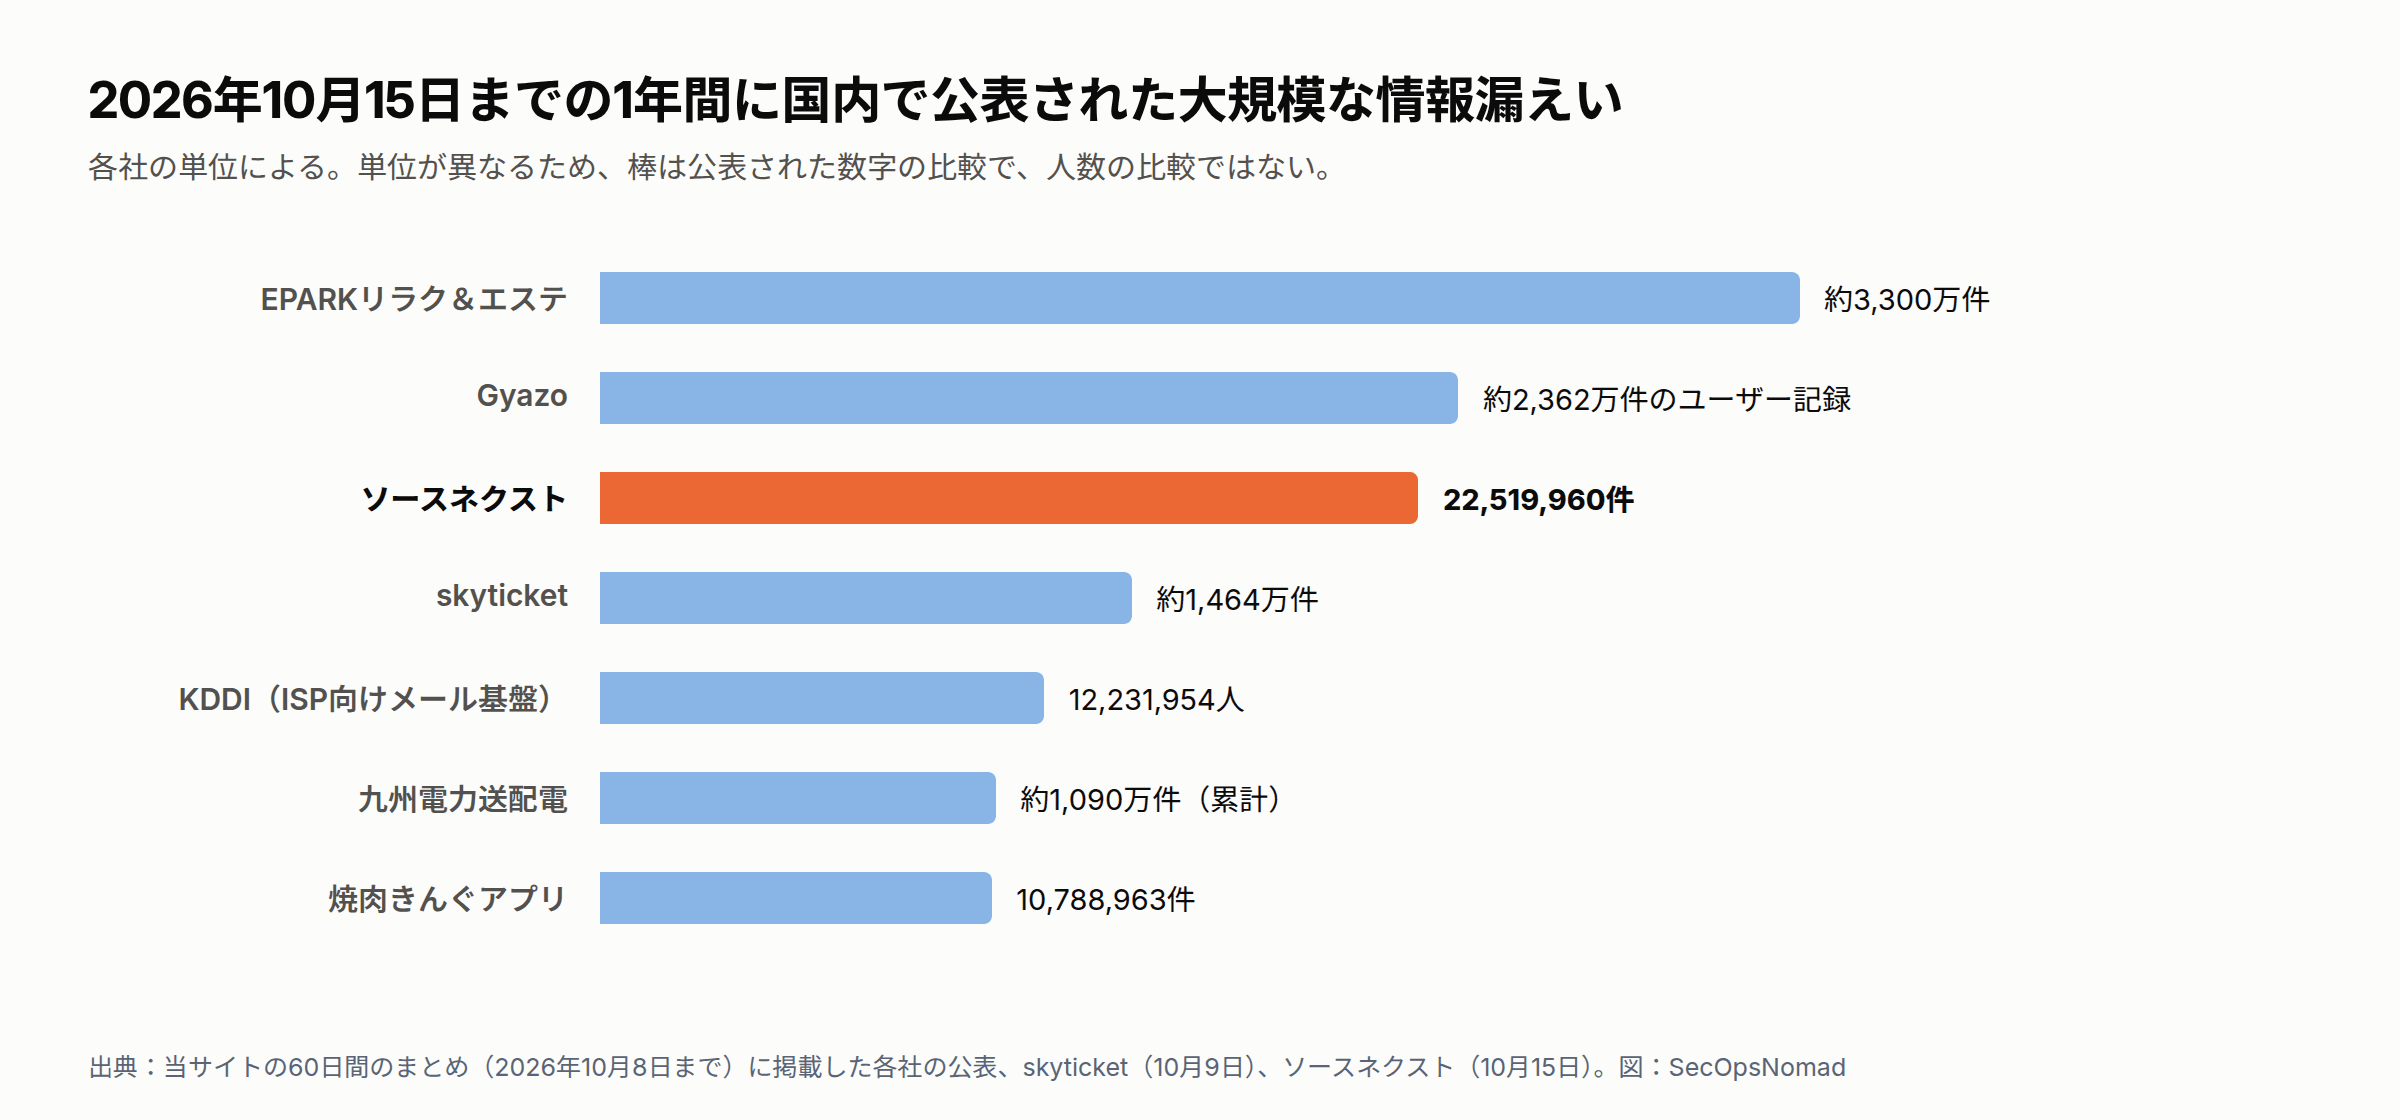
図2:ソースネクストと、この1年の大規模な公表。この記事のために作成した図です。
ソースネクストの顧客
ソースネクストは、企業向けのセキュリティベンダーではありません。家電量販店、自社の通販サイト、法人営業を通じて、ソフトウェアと機器を販売しています。ただし、セキュリティソフトは同社の代表的な製品の一つです。消費者に守りを売る会社が、そのパスワードをどう保存していたかを明らかにしていない点は、気まずいところです。
製品を登録した人、通販サイトで購入した人、サービスに申し込んだ人には会員の記録があります。お知らせは流出した可能性のある項目に会社名、部署名、役職を挙げており、法人としての登録もデータベースに含まれています。
| 製品群 | 内容 | 主な利用者 |
|---|---|---|
| セキュリティソフト「ZERO」シリーズ | 「ウイルスセキュリティZERO」(2006年)と「スーパーセキュリティZERO」(2011年、Bitdefenderのエンジン)。毎年の更新料が不要 | 家庭と小規模な事業所。ソースネクストは2015年、シリーズの利用者が約920万人と発表 |
| 筆ぐるめ | 年賀状と住所録のソフト | 家庭と小規模な事業者 |
| Meeting Owl | Owl Labs製の360度会議用カメラ。ソースネクストが2020年から国内の独占販売権を持つ | 企業の会議室 |
| ポケトーク | 双方向の音声翻訳機。子会社のポケトーク株式会社が販売 | 個人、交通事業者、自治体、米国の公的機関 |
BCN、2017年 · ソースネクスト、2011年 · ソースネクスト、2015年 · ソースネクスト:Meeting Owlに関する適時開示、2020年 · INTERNET Watch、2020年
同社の製品の導入を公表した組織
いずれも、導入した組織、ソースネクスト、ポケトーク社のいずれかが公表したもので、別の出典がある場合はそれでも確認しています。
| 組織 | 公表された内容 | 時期 | 出典 |
|---|---|---|---|
| JR東海 | 東海道新幹線の全17駅に「POCKETALK W」。改札、きっぷうりば、ホームの係員向けに約350台 | 2018年10月 | JR東海 · Impress Watch |
| ANA | 国内の地上係員向けに「ポケトーク」。伊丹空港から始め、就航する国内50空港に計200台を導入する計画 | 2019年12月 | Aviation Wire · BCN |
| 東京メトロ | サービスマネージャーと、東京駅・銀座駅などの旅客案内所5か所に「ポケトーク S」 | 2020年1月1日から | 東京メトロ |
| 大阪市 | 「ポケトーク S2」と管理コンソール「ポケトーク アナリティクス」200セットを、富士ソフトと協業して窓口に導入 | 2025年4月 | 富士ソフト · ポケトーク |
| 米ニュージャージー州自動車委員会 | 2025年秋の試行を経て、全拠点と移動窓口に携帯型の「ポケトーク」 | 2026年2月 | NJMVC(英語) · ポケトーク(PR TIMES) |
ほかにも、相鉄、京急、東武鉄道などの鉄道会社が2018〜2020年にポケトークを導入したと報じられています。いずれも見つかった報道が1件だけだったため、表には含めていません。
この一覧に載っていることは、その組織のデータが流出したことを意味しません。 これらの組織は影響を受けたとは公表しておらず、ソースネクストもポケトークのアカウントがデータベースに含まれるかを明らかにしていません。組織に及ぶ可能性が最も高いのは、人を通じた影響です。業務用のアドレスと役職、ほかでも使っているパスワードで、ソースネクストの製品、ライセンス、機器を登録した従業員がそれにあたります。
ソースネクストやポケトーク社から購入している組織は:
- 登録者を探す。 メールのログで、ソースネクストのドメインから業務用アドレスに届いた過去のメールを検索します。購入や登録の確認メールから、誰がアカウントを持っているかが分かります。
- 購買部門に確認する。 会社の情報で購入したソースネクスト製品、Meeting Owl、ポケトークと、その登録者を確認します。
- その人たちから対応する。 使い回したパスワードを変更し、多要素認証を必須にし、下のテンプレートの質問をソースネクストに送ります。
4年で2度目
ソースネクストは2023年2月、ウェブサイトの脆弱性を突かれて直販サイトの決済アプリケーションが改ざんされたと公表しました。2022年11月15日から2023年1月17日に入力された、11万2,132件のカード情報と12万982件の個人情報が流出した可能性があるとしました。カード会社からの連絡で判明しています。Impress Watch(2023年) · ITmedia Mobile(2023年) · Security NEXT(2023年)
2つの事案は、攻撃された層が異なります。前回は決済ページ、今回は会員APIです。共通するのは、インターネットに公開された部分が、渡すべきでない相手にデータを渡したこと、そして検知が数日から数週間後だったことです。前回は外部からの連絡でしたが、今回は自社の社員が見つけました。ただし4日後でした。
またしてもAPI
会員に自分の情報を見せるための仕組みからデータが出ていった国内の大規模な公表は、この1週間で少なくとも3件目です。ローソンでは、アプリで利用者自身の情報を表示する仕組みが悪用されました(当サイトの分析)。skyticketでは、予約ページがログインなしで予約を返していました。10月13日には情報通信研究機構(NICT)が、公開アプリを解析して裏側のサーバーを攻撃する「A2B攻撃」に注意を呼び掛けました。
ソースネクストはAPIがどう悪用されたかを明らかにしておらず、NICTも特定の企業の被害をこの手口によるものとはしていません。 ただ、誰が求めても、どれだけの速さでも会員の記録を返すAPIは、NICTとJPCERT/CCが今月指摘した弱点そのものです。JPCERT/CCの10月8日のアプリ・API悪用に関する注意喚起は、当サイトの60日間のまとめで取り上げています。
これらの項目で可能になること
- パスワードリスト型攻撃。 メールアドレスとパスワードの組は、数日のうちに他のサービスで試されます。業務用のパスワードを使い回していた法人利用者が、自社に及ぶリスクです。
- もっともらしいフィッシング。 氏名、住所、電話番号、生年月日、使っている製品があれば、偽の「ソースネクストサポート」や「ライセンス更新」の連絡を本人向けに作り込めます。同社は、メール、SMS、電話、郵便物によるなりすましに注意を呼び掛けています。
- 企業を狙うメール。 会社名、部署名、役職名から、購買やITの担当者が分かります。請求書詐欺やビジネスメール詐欺の材料になります。
- 本人確認。 生年月日、住所、電話番号は、多くのコールセンターが本人確認に使う項目です。
攻撃者の視点
レッドチームがこのデータと経路をどう使うかのモデルです。MITRE ATT&CKに対応づけたもので、今回の攻撃の再現ではありません。
| 段階 | 考えられること | ATT&CK |
|---|---|---|
| APIを見つける | ウェブサイトやアプリを調べ、会員情報を返すエンドポイントと、呼び出し元の識別方法を把握する | T1594 Search Victim-Owned Websites |
| 悪用する | 認可の不備や欠落、盗んだ鍵を使って呼び出し、会員IDを順にたどる | T1190 Exploit Public-Facing Application |
| 大量に集める | 呼び出しをスクリプト化し、数日かけて全件を集める | T1119 Automated Collection; T1213 Data from Information Repositories |
| パスワードをログインに変える | メールアドレスとパスワードの組を、メール、クラウド、通販サービスで試す | T1110.004 Credential Stuffing |
| 企業を狙う | 勤務先、部署、役職から経理やITの担当者を選ぶ | T1589 Gather Victim Identity Information |
| 換金する | 偽のサポートメールや電話、ライセンス更新詐欺、請求書詐欺 | T1566 Phishing; T1656 Impersonation |
防御側の視点
対応の手順: APIデータ漏えいプレイブックでは、APIのリスクを36の判断、証拠確認、復旧条件に整理しています。認証情報の悪用、対象・項目の認可、一括機能を分けて扱い、ソースネクストでどの仕組みが起きたかを確定するものではありません。
1. 従業員や顧客がソースネクストを使っているなら
- パスワード。 ソースネクストのパスワードを変更し、同じパスワードを使っていたアカウントも、業務用を優先してすべて変更します。次回ログイン時には、同社からも再設定を求められます。
- サインイン。 自社のサインインのログで、1つのアドレスが多数のアカウントに失敗していないかを監視します(下のクエリ1と4)。多要素認証があれば、推測されたパスワードでもサインインは止まります。
- 連絡。 ソースネクスト、ポケトーク、筆ぐるめを名乗るメール、SMS、電話が予想されます。リンクを使わず、公式サイトを自分で開いてください。
- 経理部門。 勤務先と役職が登録されていた従業員は、請求書や支払いの詐欺で狙われやすくなります。振込先の変更には、必ず折り返し確認のルールを適用してください。
2. 会員APIを運用しているなら
- 呼び出し元ごとの量で警報を出す。 呼び出し元ごとに1時間あたりの件数やバイト数の基準を持ち、その数倍で警報を出します(クエリ2)。1秒あたり約66件が4日間続くような通信に、人が気づくのを待つべきではありません。
- ログイン中の会員の分だけ返す。 要求された記録が呼び出し元のものかを、サーバー側で確認します。アプリが本人の分しか要求しないことに頼らないでください。
- 返す情報を減らす。 会員にプロフィールを見せるAPIが、形式を問わずパスワード欄や、他人の記録全体を返す必要はまずありません。
- 上限とページ分割。 鍵ごと、アドレスごとの回数制限と、1回の要求で返す件数の上限を設けます。
- おとりの記録を置く。 何かが送られると警報が鳴るメールアドレスを持つ架空の会員を入れておけば、自社の名簿が他人の手に渡ったことが分かります。
3. 対応すべきチーム
| チーム | 確認する範囲 | 次の一手 | 必要な証跡 |
|---|---|---|---|
| IT運用 | 会員APIとサインインの仕組み | 呼び出し元ごとの量の警報、認可の確認、回数制限 | 設定、テスト結果 |
| SIEM / SOC | 10月9日以降のサインイン、ウェブ、APIのログ | クエリ1、2、4を定期実行 | クエリの実行計画、結果 |
| メールセキュリティ | ソースネクスト、ポケトーク、筆ぐるめを名乗るメール | クエリ3を実行し、確認できたなりすましを遮断 | メッセージの一覧、遮断の記録 |
| 法務 / プライバシー | ソースネクストに登録された従業員・顧客の情報 | 従業員に知らせるかを判断し、法人ライセンス契約を確認 | 判断の記録 |
| 委託先管理 | 会員ポータルを持つソフトウェア事業者 | 下のテンプレートの質問を送る | 書面の回答 |
ハンティング
ソースネクストの事案に固有の痕跡情報は公表されていません。 以下のクエリは、メールアドレスとパスワードの組が漏れた後に起きることと、その背後にあるAPIの振る舞いを、自社のログで探します。
いずれも例示であり、実データでは実行していません。 テーブル名とフィールド名は、2026年10月15日(日本時間)にMicrosoftのドキュメントで確認しました。自社のプロキシ、スキャナー、監視ツールもノイズになるため、例外として登録してください。
1. 1つのアドレスが多数のアカウントに失敗し、その後サインインしたアカウント。 Microsoft Sentinelで、Microsoft Entra IDのサインインログ(SigninLogs)が前提です。
// Illustrative; not run against live data. Microsoft Sentinel, Microsoft Entra ID sign-in logs (SigninLogs).
// One address failing against many accounts, and any account that then signed in from it:
// the shape of credential stuffing with leaked email and password pairs.
let Start = datetime(2026-10-09T00:00:00Z);
let FailureCodes = dynamic(["50126", "50053"]); // 50126: invalid username or password; 50053: account locked
let TrustedEgress = dynamic(["REPLACE_WITH_CORPORATE_EGRESS_IP"]);
let Attempts = SigninLogs
| where TimeGenerated >= Start
| where ResultType in (FailureCodes)
| where not(IPAddress in (TrustedEgress))
| summarize FailedAccounts = dcount(UserPrincipalName), Failures = count(),
    FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated)
    by IPAddress, Hour = bin(TimeGenerated, 1h)
| where FailedAccounts >= 10;
Attempts
| join kind=leftouter (
    SigninLogs
    | where TimeGenerated >= Start
    | where ResultType == "0"
    | summarize SignedIn = make_set(UserPrincipalName, 50) by IPAddress
    ) on IPAddress
| project Hour, IPAddress, FailedAccounts, Failures, FirstSeen, LastSeen, SignedIn
| order by FailedAccounts desc
2. 会員APIから、これまでにない量を読み出す呼び出し元。 Microsoft Sentinel、W3CIISLog。今回悪用されたようなAPIを運用するチーム向けです。
// Illustrative; not run against live data. Microsoft Sentinel, IIS logs (W3CIISLog).
// For teams that run a member API: a caller reading far more in an hour than its own peak over the previous two weeks.
// 22.5 million records in about four days is roughly 66 a second; volume like that should not pass unnoticed.
let MemberApi = @"(?i)REPLACE_WITH_MEMBER_API_PATH_REGEX";
let Lookback = 14d;
let Recent = 1d;
let Calls = W3CIISLog
| where TimeGenerated >= ago(Lookback)
| where csUriStem matches regex MemberApi
| where scStatus startswith "2"
| extend Caller = iff(csUserName == "-", cIP, csUserName)
| summarize Requests = count(), BytesOut = sum(scBytes) by Caller, Hour = bin(TimeGenerated, 1h);
let Baseline = Calls
| where Hour < ago(Recent)
| summarize PeakRequests = max(Requests), PeakBytes = max(BytesOut) by Caller;
Calls
| where Hour >= ago(Recent)
| join kind=leftouter Baseline on Caller
| extend PeakRequests = coalesce(PeakRequests, 0), PeakBytes = coalesce(PeakBytes, 0)
| where Requests > 3 * PeakRequests + 100 or BytesOut > 3 * PeakBytes + 10000000
| project Hour, Caller, Requests, PeakRequests, BytesOut, PeakBytes
| order by BytesOut desc
3. 他のドメインからソースネクストや同社製品を名乗る受信メール。 Microsoft Defender XDRの高度なハンティング。Defender for Office 365が必要です。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Inbound mail since 9 Oct 2026 that names SourceNext or its products but was not sent from its domains.
// SourceNext is emailing affected members and warns of fake mail, SMS, calls and post posing as the company or related parties.
let Since = datetime(2026-10-09T00:00:00Z);
let LurePattern = @"(?i)sourcenext|ソースネクスト|pocketalk|ポケトーク|筆ぐるめ|ウイルスセキュリティ";
let OfficialDomains = @"(?i)(^|\.)(sourcenext\.com|sourcenext\.co\.jp|REPLACE_WITH_OTHER_VERIFIED_SENDER_DOMAIN)$";
EmailEvents
| where Timestamp > Since
| where EmailDirection == "Inbound"
| where Subject matches regex LurePattern or SenderDisplayName matches regex LurePattern
| where not(SenderFromDomain matches regex OfficialDomains)
| join kind=leftouter (
    EmailUrlInfo
    | where Timestamp > Since
    | project NetworkMessageId, UrlDomain
    ) on NetworkMessageId
| summarize Recipients = dcount(RecipientEmailAddress), UrlDomains = make_set(UrlDomain, 10),
    FirstSeen = min(Timestamp), LastSeen = max(Timestamp)
    by SenderFromAddress, SenderFromDomain, Subject, DeliveryAction
| order by FirstSeen asc
| take 500
4. 同じパスワードリスト型攻撃の確認をSplunkで。 CIMのAuthenticationデータモデルを使います。
| tstats summariesonly=true count AS failures dc(Authentication.user) AS accounts values(Authentication.app) AS apps FROM datamodel=Authentication WHERE Authentication.action="failure" earliest="10/09/2026:00:00:00" BY Authentication.src _time span=1h
| rename Authentication.src AS src
| search NOT src IN ("REPLACE_WITH_CORPORATE_EGRESS_IP")
| where accounts >= 10
| sort 0 - accounts
ダウンロード:パスワードリスト型攻撃のKQL · APIの量のKQL · メールのKQL · パスワードリスト型攻撃のSPL
その他のプラットフォーム。 Sumo Logicで、ApacheまたはNginxのcombined形式でログを書くウェブサーバーを対象に、人よりはるかに多くサインインページへPOSTしているアドレスを探します。自社の監視は除外してください。
_sourceCategory="REPLACE_WITH_WEB_SOURCE_CATEGORY" "POST" "REPLACE_WITH_LOGIN_PATH"
| parse regex "^(?<src_ip>\S+) \S+ \S+ \[[^\]]+\] \"POST (?<path>\S+) [^\"]*\" (?<status>\d{3})"
| timeslice 1h
| count as attempts by _timeslice, src_ip
| where attempts > 100
| sort by attempts
結果がなくても、何も起きていない証明にはなりません。多数のアドレスに薄く分散したパスワードリスト型攻撃や、ログを取っていないサービスへの攻撃は、ここには現れません。SigninLogsテーブル(英語) · W3CIISLogテーブル(英語) · EmailEvents(英語)
コピーして使えるテンプレート
[ ]内をすべて置き換えてください。社外に出すものは、法務またはプライバシー担当の確認を受けてください。
従業員への案内
件名:ソースネクストの情報流出―使い回したパスワードの変更と偽の連絡にご注意ください

「筆ぐるめ」やセキュリティソフト、翻訳機「ポケトーク」を手掛けるソースネクストは2026年10月15日、会員情報が流出した可能性があると発表しました。最大22,519,960件で、メールアドレス、パスワード、氏名、住所、電話番号、生年月日、一部の会員では会社名、部署名、役職名が含まれます。
・ソースネクストのアカウントをお持ちの方は、パスワードを変更してください。次回ログイン時には同社からも再設定を求められます。
・同じパスワードを他で、特に業務で使っている場合は、そちらも変更してください。
・ソースネクスト、ポケトーク、筆ぐるめ、ライセンス更新や返金を名乗る偽のメール、SMS、電話が予想されます。連絡に書かれたリンクや電話番号を使わず、公式サイトを自分で開いてください。
・支払いを担当する方は、振込先の変更依頼に必ず折り返し確認のルールを適用してください。
・不審な連絡は[報告ボタンまたは報告先]で報告してください。
問い合わせ先:[セキュリティ担当]
ソースネクストへの質問(法人顧客向け)
件名:[会社名]―2026年10月15日のお知らせに関するご質問

以下について[期日]までに書面でご回答ください。
1. 22,519,960件のうち、当社または当社従業員が登録したアカウントとメールアドレスはどれですか。
2. パスワードはどのように保存していましたか(平文、暗号化、またはハッシュ化の場合は方式、ソルト、計算コスト)。
3. 会員情報取得APIはどのように悪用されましたか(認可の欠落、盗まれた鍵や認証情報、ソフトウェアの欠陥)。修正済みですか。修正はどう検証しましたか。
4. どの期間に、どれだけの量が、いくつのアドレスから取得されましたか。ネットワークの痕跡情報を共有いただけますか。
5. ポケトークのアカウント、ライセンスキー、製品登録情報は含まれていましたか。
6. データの売買や悪用(貴社サービスへのサインインの試みを含む)を確認していますか。
7. APIには現在、呼び出し元ごとのどんな回数制限と量の警報がありますか。
8. 最終的な調査報告はいつ公表されますか。
よろしくお願いいたします。
[氏名、役職、部署]
経営層向け5行報告
1. 何が起きたか:ソースネクストが2026年10月15日、10月9日から13日にかけて会員情報取得APIが不正に利用されたと公表。メールアドレス、パスワード、生年月日、一部の会員では勤務先、部署、役職を含む最大22,519,960件が流出した可能性。カード情報は含まれない。
2. 当社にとっての意味:ソースネクストのパスワードを業務で使い回していた従業員は、アカウント乗っ取りのリスクがある。役職が登録されていた経理やITの担当者はフィッシングで狙われやすい。
3. 当社の状況:パスワード変更の案内[送付日]、パスワードリスト型攻撃のクエリの定期実行[済/期日]、ソースネクストを名乗るメールの遮断[件数]。
4. 当社のAPI:会員APIの呼び出し元ごとの量の警報[導入済み/期日]、認可のテスト[実施済み/期日]。
5. 判断が必要な事項:[例:残るアカウントへの多要素認証の義務化、顧客データベースへのおとりの記録の導入]。次回報告:[日付]。
まだ分かっていないこと
- APIがどう悪用されたか。 認可の欠落、盗まれた鍵、欠陥のどれか、攻撃者がどう見つけたか。
- パスワードの保存方式と、 それによって悪用までどれだけ早いか。
- 実際にどれだけ取得されたか。 22,519,960件は対象となる件数です。
- ポケトークのアカウントやライセンス情報が含まれるか。 2023年にはポケトークのウェブサイトは対象外でしたが、今回のお知らせは触れていません。
- 気づくまでになぜ4日かかったか、 APIにどんな監視があったか。
- 誰の仕業か、 データが売りに出されるか。
出典と更新履歴
- ソースネクスト:不正アクセスによるお客様情報流出のお詫びとお知らせ、2026年10月15日
- ソースネクスト:情報漏洩に関するよくあるご質問、2026年10月15日
- 日本経済新聞、2026年10月15日
- Impress Watch、2026年10月15日
- ITmedia PC USER、2026年10月15日
- 共同通信(Yahoo!ニュース)、2026年10月15日
- セキュリティ対策Lab、2026年10月15日
- Impress Watch:ソースネクストの2023年の事案、2023年2月
- OWASP API Security Top 10 2023(英語)
- 製品群と顧客:上の「ソースネクストの顧客」に挙げた出典
当サイトの関連記事:skyticketとNICTのA2B攻撃の注意喚起 · ローソンID · 国内の漏えい公表60日間のまとめ · 顧客アカウント乗っ取り対応プレイブック
2026年10月15日23時50分頃: セキュリティソフトの事業を前面に出すよう見出しを改め、「ソースネクストの顧客」(製品群と、同社の製品の導入を公表した組織)を追加しました。これらの出典も検索結果を通じて確認しました。報道1件だけに基づく顧客は、名前を挙げるにとどめ、表には含めていません。
2026年10月15日: 初版を公開しました。ソースネクストのお知らせとよくあるご質問は、10月15日(日本時間)に検索結果と報道を通じて確認しました。調査環境から同社のページを直接開くことはできませんでした。すべての数字を2つ以上の出典で確認しています。1秒あたり約66件は当サイトの計算です。
2026年10月16日: 再利用可能なAPIデータ漏えい対応手順へのリンクを追加しました。事件の事実認定と不明点は変更していません。