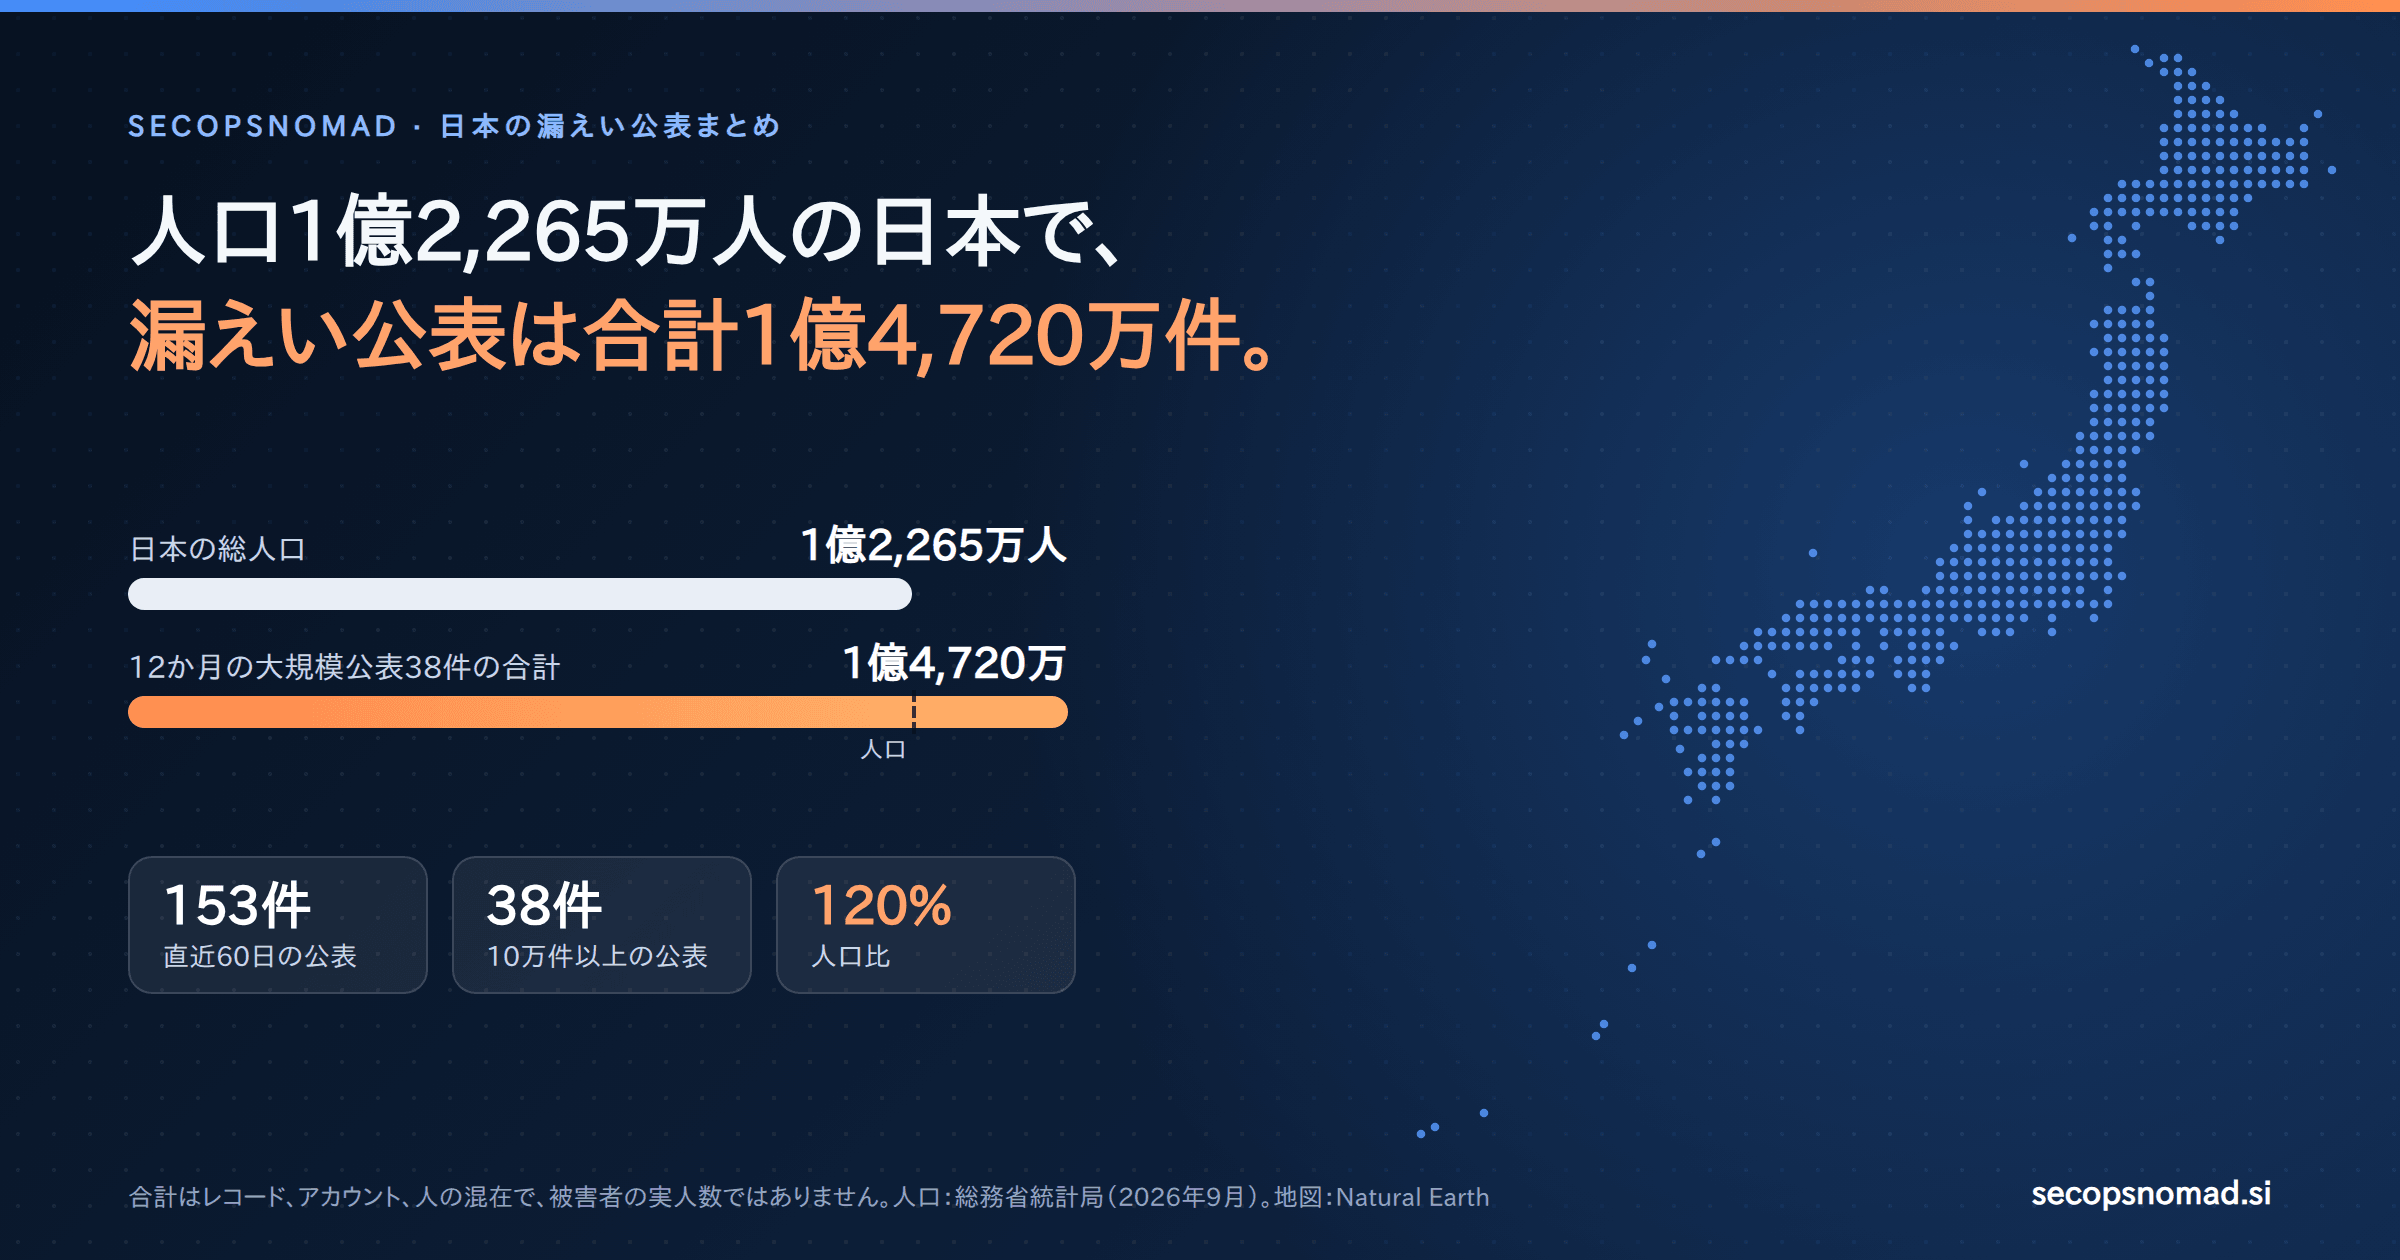
2026年10月8日 23:30 JST 更新。 この記事は、2026年8月10日〜10月8日の60日間に確認できたすべての漏えい・インシデントの公表を扱うまとめになりました。29件を扱った9月のまとめを統合し、その記事のURLはこのページに転送されます。10万件以上の12か月の一覧は30件から38件に、合計は1億3,157万から1億4,720万になりました。セイコーマートは、第3報が侵入経路としてアプリのサーバーを示しているため、「手口の記載なし」から「アプリ・APIの機能の悪用」に分類を改めました。これまでの訂正は「編集メモ」に記載しています。
60日間の数字
2026年8月10日〜10月8日に、国内の組織による公表を153件確認しました。
- 攻撃92件:個人情報が漏えいした、または漏えいした可能性があるもの。
- 人為ミス7件:攻撃者のいないもの。1,000人以上に影響したもの、または過去のまとめで取り上げたものを掲載しています。書類の紛失やメールの誤送信など小規模なミスはこれよりはるかに多く、掲載していません。
- その他54件:個人情報の漏えいの記載がないもの。スパムやなりすましに悪用されたメールアカウントや送信キー12件、ランサムウェア8件、抽選結果の改ざん3件、サポート詐欺3件、Webサイトの侵害・改ざん・その他の不正アクセス28件です。
個人情報に関わる99件が示した数字をすべて足すと7,126万7,919になり、日本の人口1億2,265万人の58%に当たります。その60%を3件が占めます。Gyazo(ユーザー情報 約2,362万件)、焼肉きんぐアプリ(10,788,963件)、第一興商(約872万件、可能性)です。
直近45日間(8月25日〜10月8日)に、153件のうち127件、合計の97%に当たる6,944万が集中しています。その一部は実際の傾向で、Gyazo、焼肉きんぐ、第一興商、ムラウチドットコム、タイムズカー、ローソンはいずれもこの期間です。一部は情報源によるもので、8月は9月・10月ほど網羅できていません(「編集メモ」を参照)。
件数からは見えないことが3つあります。
- 攻撃92件のうち40件は、数字を示していません。
- 92件のうち49件は、侵入方法を記載していません。
- 13件は、その組織が運用していない委託先やプラットフォームに起因します。
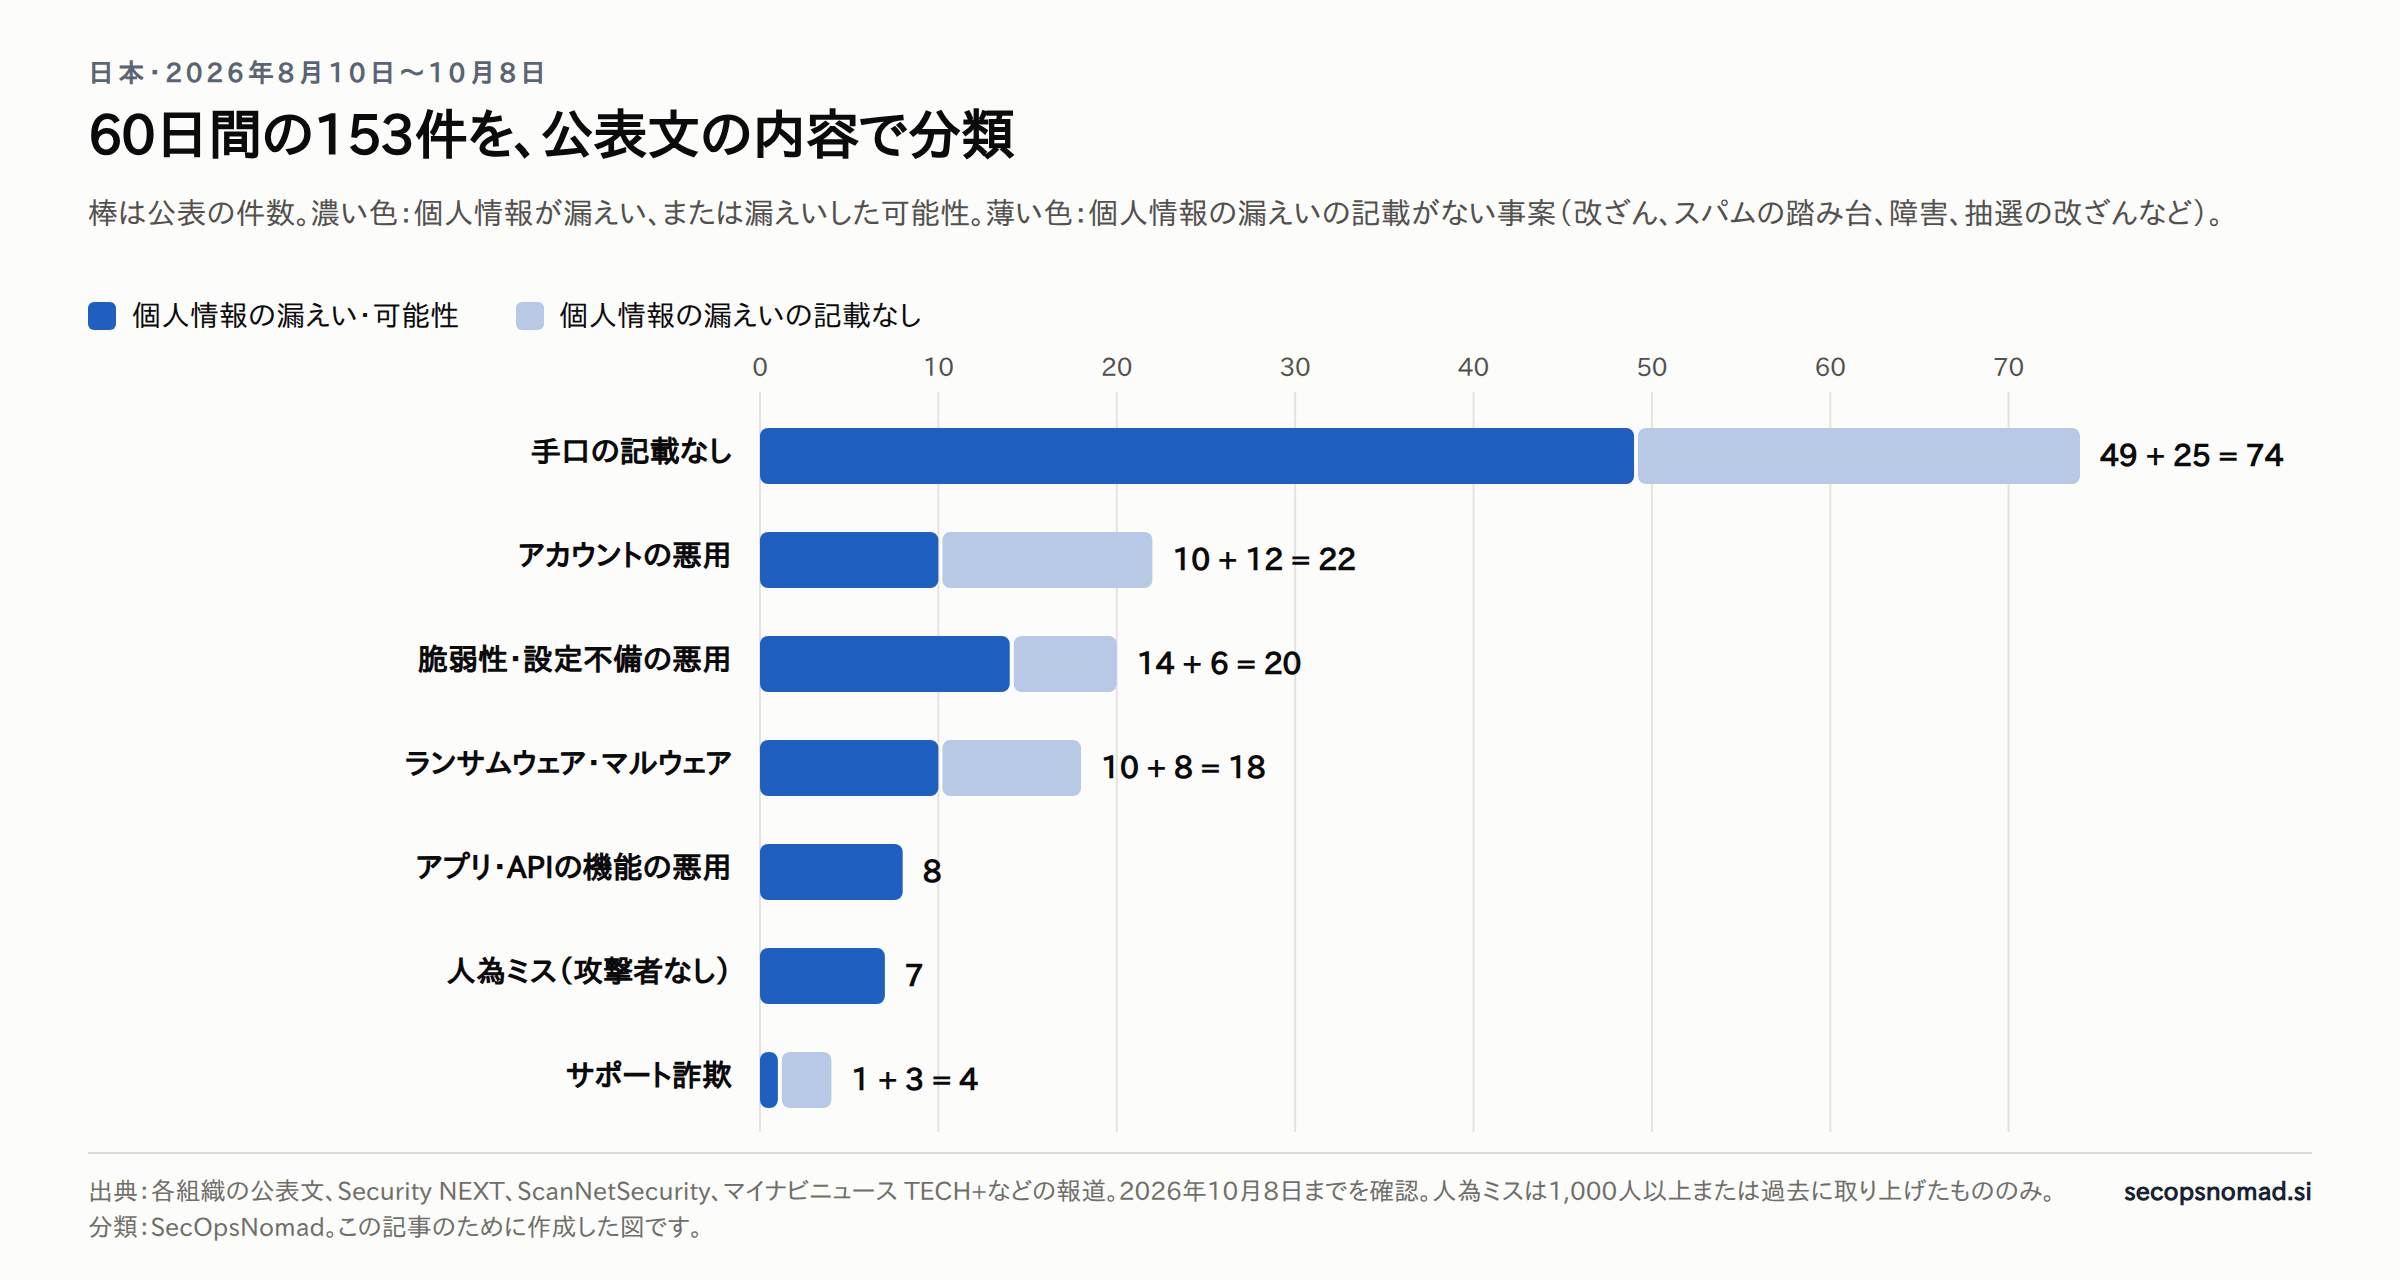
図1:153件を、公表文が示す原因で分類。この記事のために作成した図です。
人口1億2,265万人の国で、1億4,720万件
2025年9月〜2026年10月8日に公表された10万件以上の38件を合計すると1億4,720万2,435件になり、2026年9月1日現在の日本の人口1億2,265万人の約1.2倍です(総務省統計局)。10月6日の更新以降に8件が加わりました。第一興商、ローソンID、イエローハットの作業予約システム、MrMax、旭化成セラピューティクス、LEAN BODY、大起水産アプリ、シチズン時計です。LEAN BODYは9月15日の公表で、以前の一覧から漏れていました。38件のうち26件は、この60日間に含まれます。
ただし、これは公表された数字の合計であり、人数ではありません。
- 「人」で数えているのは5分の1未満です。 人、会員、顧客で数えた公表は約2,582万、合計の17.5%です。残りはデータベースのレコード、アカウント、メールアドレス、延べ登録数です(「順位より先に、単位を読む」を参照)。
- 同じ人が何度も含まれています。 KDDIのシステムを使うISPのメールアドレス、ローソンID、タイムズカーの会員、セイコーマートアプリを、1人がすべて持っていることもあります。
- 日本にいる人だけではありません。 Gyazoは世界中で使われており、約2,362万件のユーザー情報のうち約1,801万件は、メールアドレスのない匿名アカウントです。
- 多くは上限の数字です。 第一興商の約872万件のような「最大」「可能性」は、アクセスされえた範囲であり、取得が確認された数ではありません。
- 上位3件で半分近くを占めます。 EPARK、Gyazo、KDDIの3件で合計の47%です。
当サイトの分析: この比較は見出しとしては正確です。1年間に数十の組織が出した漏えい公表の規模は、国の人口を上回りました。しかし、誰がどれだけ影響を受けたかは、この数字からは分かりません。意味のある問いは、人ごと、組織ごとのものです。あなた自身、あなたの顧客や従業員の情報を、これらのサービスのいくつが持っているか。そして、以下のどの原因がそこに届きうるかです。
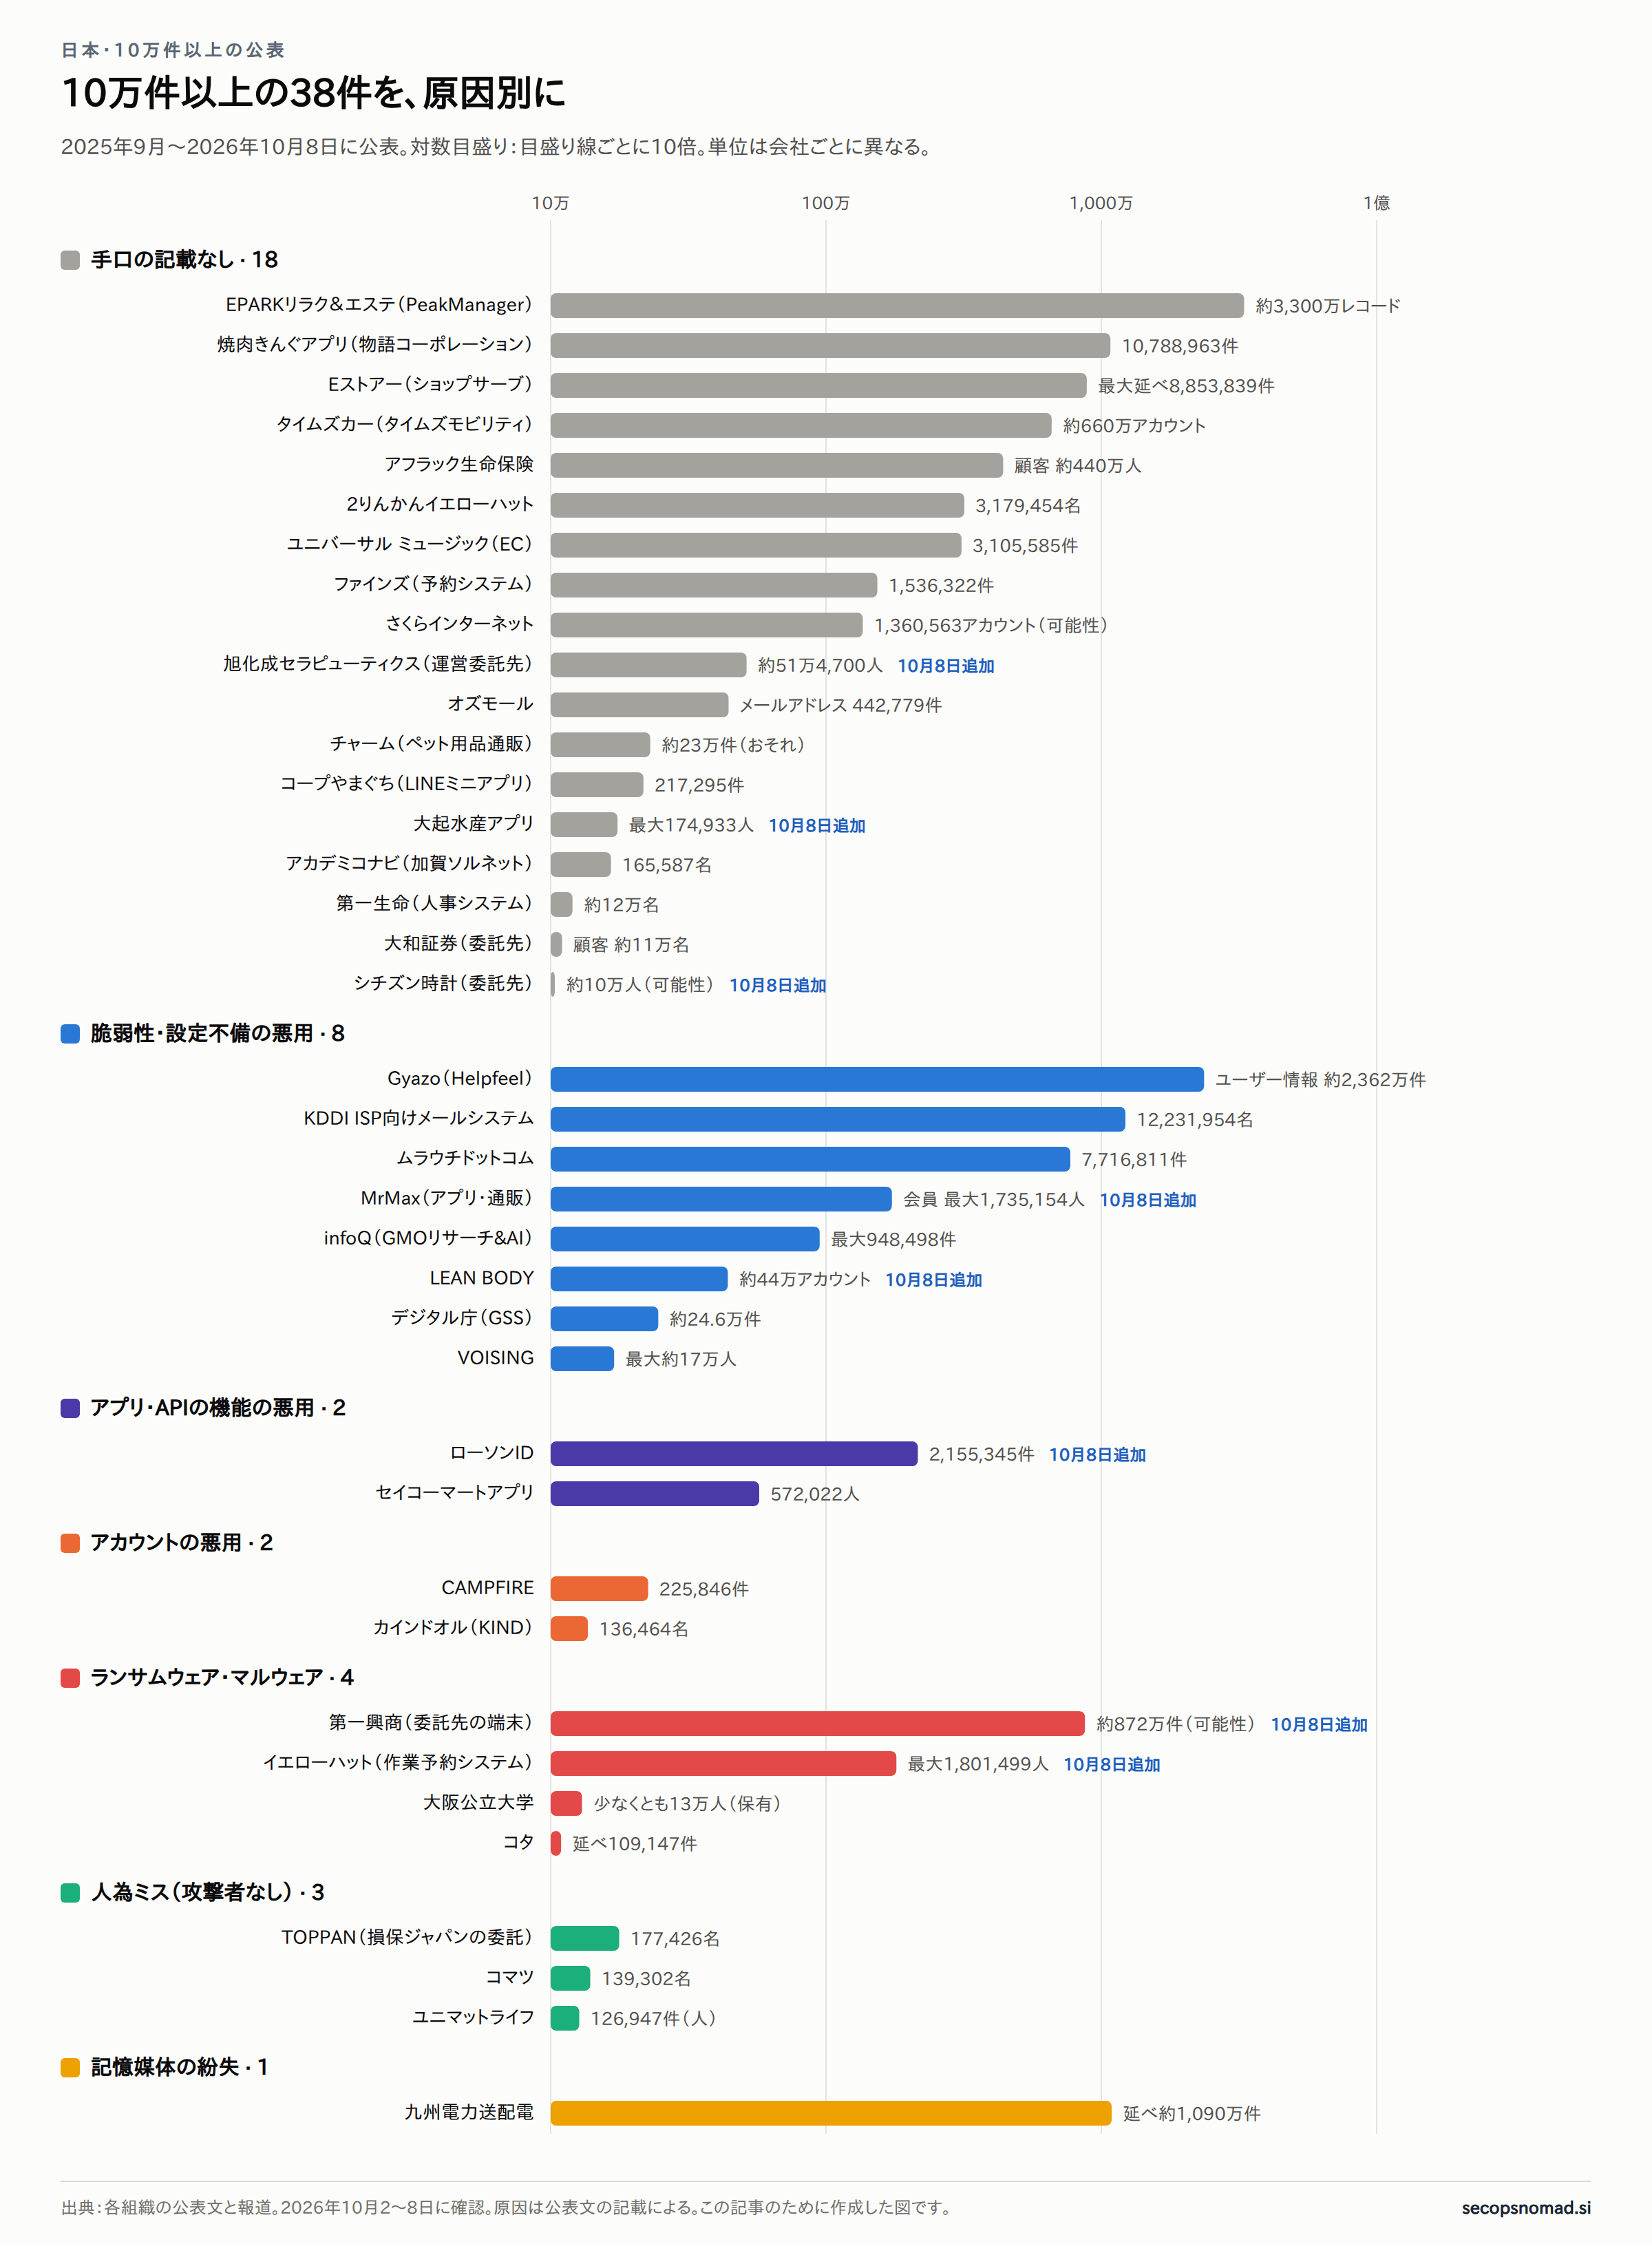
図2:10万件以上の公表38件の規模と原因。2026年10月8日更新。この記事のために作成した図です。
JPCERT/CCの注意喚起が示す手口
JPCERT/CCは10月8日、注意喚起JPCERT-AT-2026-0030を公表しました。2026年9月前後に国内組織で不正アクセスによる個人情報の漏えいが相次いでいること、共有されている技術情報は限定的かつ断片的であること、そして普段から断続的に起きているランサムウェア攻撃などとは別に、大量の漏えいにつながっている攻撃類型について注意を促すものだと説明しています(JPCERT/CC)。組織名は挙げずに、3つのケースを示しています。
- ケースA: 標的ごとにさまざまな既知の脆弱性をスキャンして悪用を試みるもの。管理の不備を突いた環境設定ファイルやバックアップファイルの窃取も含みます。
- ケースB: API経由の不正な操作。公開されているスマートフォンアプリを解析してAPIのエンドポイントやキーを特定する、画面操作では実行できない内部APIでユーザー権限の変更や不正なアカウントの作成を行う、ヘッダーの有無や不正な形式の認証トークンで応答の違いを確かめる、NoSQLインジェクションのブラインド探索でアカウント情報を特定する、他のシステムの侵害で窃取したAPIキーを使う、といった手口です。アプリの管理用APIへの不正なリクエストで、情報が不正に書き換えられたものもあります。
- ケースC: MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)。JPCERT/CCは8月14日にも注意喚起を出しています(JPCERT/CC)。
ケースBとCについては、不審な送信元IPアドレスとUser-Agentの例を公表しています(「ハンティング」を参照)。被害には、BIツールや従業員向け管理システムなど、不特定多数からのアクセスを想定していないシステムも含まれるとしています。推奨する対策は、単位時間あたりのリクエスト件数の制限、ログイン・パスワードリセット・SMS送信・検索への個別の制限、非公開APIを含むすべてのエンドポイントでのアクセス制御、最小権限で有効期限があり速やかに無効化できるAPIトークン、利用地域が限られる場合のアクセス元の地域制限、修正済みアップデートの適用、Webサーバー侵害後の横展開対策の見直し、検知体制と初動対応の点検、多要素認証など顧客への二次被害防止の呼びかけ、不要な管理機能の公開停止、保存期間や利用目的を過ぎたデータを残さないことです。
当サイトの分析: JPCERT/CCは各ケースを特定の公表と結び付けておらず、当サイトも結び付けません。ただ、この一覧の多くの公表は、同じ形を自らの言葉で説明しています。利用者本人に情報を表示するための仕組み(ローソン)、アプリのサーバーを経由したアクセス(セイコーマート)、利用者情報を取得するリクエスト(サミーネットワークス)、分析ツール(LEAN BODY、ApplyNow、VOISING)、そして3件の抽選結果の改ざんです。対策の一覧は、以下のパターンに対する点検表として読めます。
60日間に見える10のパターン
1. 正しい手順で要求すれば誰にでも答えるアプリとAPI
- ローソンID(215万5,345件):アプリで利用者本人に情報を表示するための仕組みが悪用されたと説明しています。9月12〜14日と17日のアクセスが、10月7日に判明しました(当サイトの分析)。
- セイコーマートアプリ(57万2,022人):アプリのサーバーを経由して会員サーバーにアクセスされました。
- カンナムオンニ(日本の利用者 約4万8,000人):相談履歴を返すAPIが悪用されました。
- ニッポンレンタカー:アプリへの2回の侵入(手口は別々)で、登録者の運転免許証番号が流出しました。
- サミーネットワークス「777CON-PASS」:9月25日から、第三者が利用者とホールの情報を返すリクエストを実行しました。
- nimoca(521件):利用履歴照会のWebサービスが攻撃され、カード番号、生年月日、メールアドレスが対象です。
- 佐川急便:お荷物問い合わせサービスが悪用され、影響は約100日分のデータに及ぶ可能性があります(当サイトの分析)。
- スタディサプリ:一部機能の仕様の不備により、第三者が3,687件のメールアドレスについて登録の有無を特定しました。
ほかに4件のアプリの公表は、手口を記載していません。焼肉きんぐアプリ(10,788,963件)、大起水産アプリ(最大17万4,933人)、コープやまぐちのLINEミニアプリ、郵便局アプリです。MrMaxは、アプリと通販サイトのサーバーにソフトウェアの機能を悪用して侵入されたと説明しており(会員 最大173万5,154人)、当サイトは脆弱性・設定不備に分類しました。
当サイトの分析: アプリは、エンドポイントと、しばしばキーまで、インストールしたすべての端末に配布しています。攻撃者はそれを読んでいる前提に立つべきです。重要な確認は単純です。顧客Aとしてログインし、顧客Bのデータを要求してみることです。そのうえで機能ごとに制限をかけ、画面に表示する項目だけを返し、量だけでなく「1つの呼び出し元が多数の異なる利用者のデータを読む」ことを検知します。このパターンを探すクエリは、ローソンの記事にあります。
2. 分析ツールと既知の脆弱性
LEAN BODYは、データベースの内容を照会・可視化するツールMetabaseを名指ししています。退会者を含む約44万アカウントで、アクセスは8月11日からです。採用管理プラットフォームのApplyNowは「データ分析ツール」とだけ説明し、8月9日〜9月7日に悪用されました。同社の製品の1つには、応募者のマイナンバー、基礎年金番号、口座情報がありました。VOISINGは8月18日、BIツールの既知の脆弱性が未修正だったと公表しています。JPCERT/CCのケースCはMetabaseです。
ほかにも、欠陥を明示した公表があります。
- Gyazo:アップロードサーバーの脆弱性でコマンドを実行され、データベースの内容を取得されました。
- ムラウチドットコム:Webシステムの一部の脆弱性から、複数のシステムへ広がりました(当サイトの分析)。
- infoQ:ソフトウェアの脆弱性。同社が保有する会員情報の全件が取得され、611アカウントのポイントが約287万円分交換されました(当サイトの分析)。
- デジタル庁(GSS):VPNの脆弱性。保守用アカウントで大量のファイルにアクセスされました。
- 集英社:CMSの設定不備からAPIの認証情報が盗まれ、特権アカウントが作成されました。
- チューリッヒ保険:ドライブレコーダー映像をアップロードするシステムの脆弱性。
- プラグインとCMS:学研Meds、ベネッセグループ会社、東産業(wp2shellを悪用)、東京都管工事工業協同組合。
当サイトの分析: 分析ツールは通常、すべてのテーブルを読めるデータベースアカウントを持ち、データベースより多くの場所から到達できることがよくあります。ツールに欠陥があれば、そのアカウントで読めるものすべてが露出します。こうしたツールはデータベースの一部として扱い、インターネットから外し、同じ周期でパッチを当て、ダッシュボードに必要なものだけを読める権限にしてください。
3. 委託先をたどる
13件は委託先やプラットフォームに起因します。そこで起きた侵害は、日付も数字も異なる複数の公表として表に出て、数字のないものもあります。
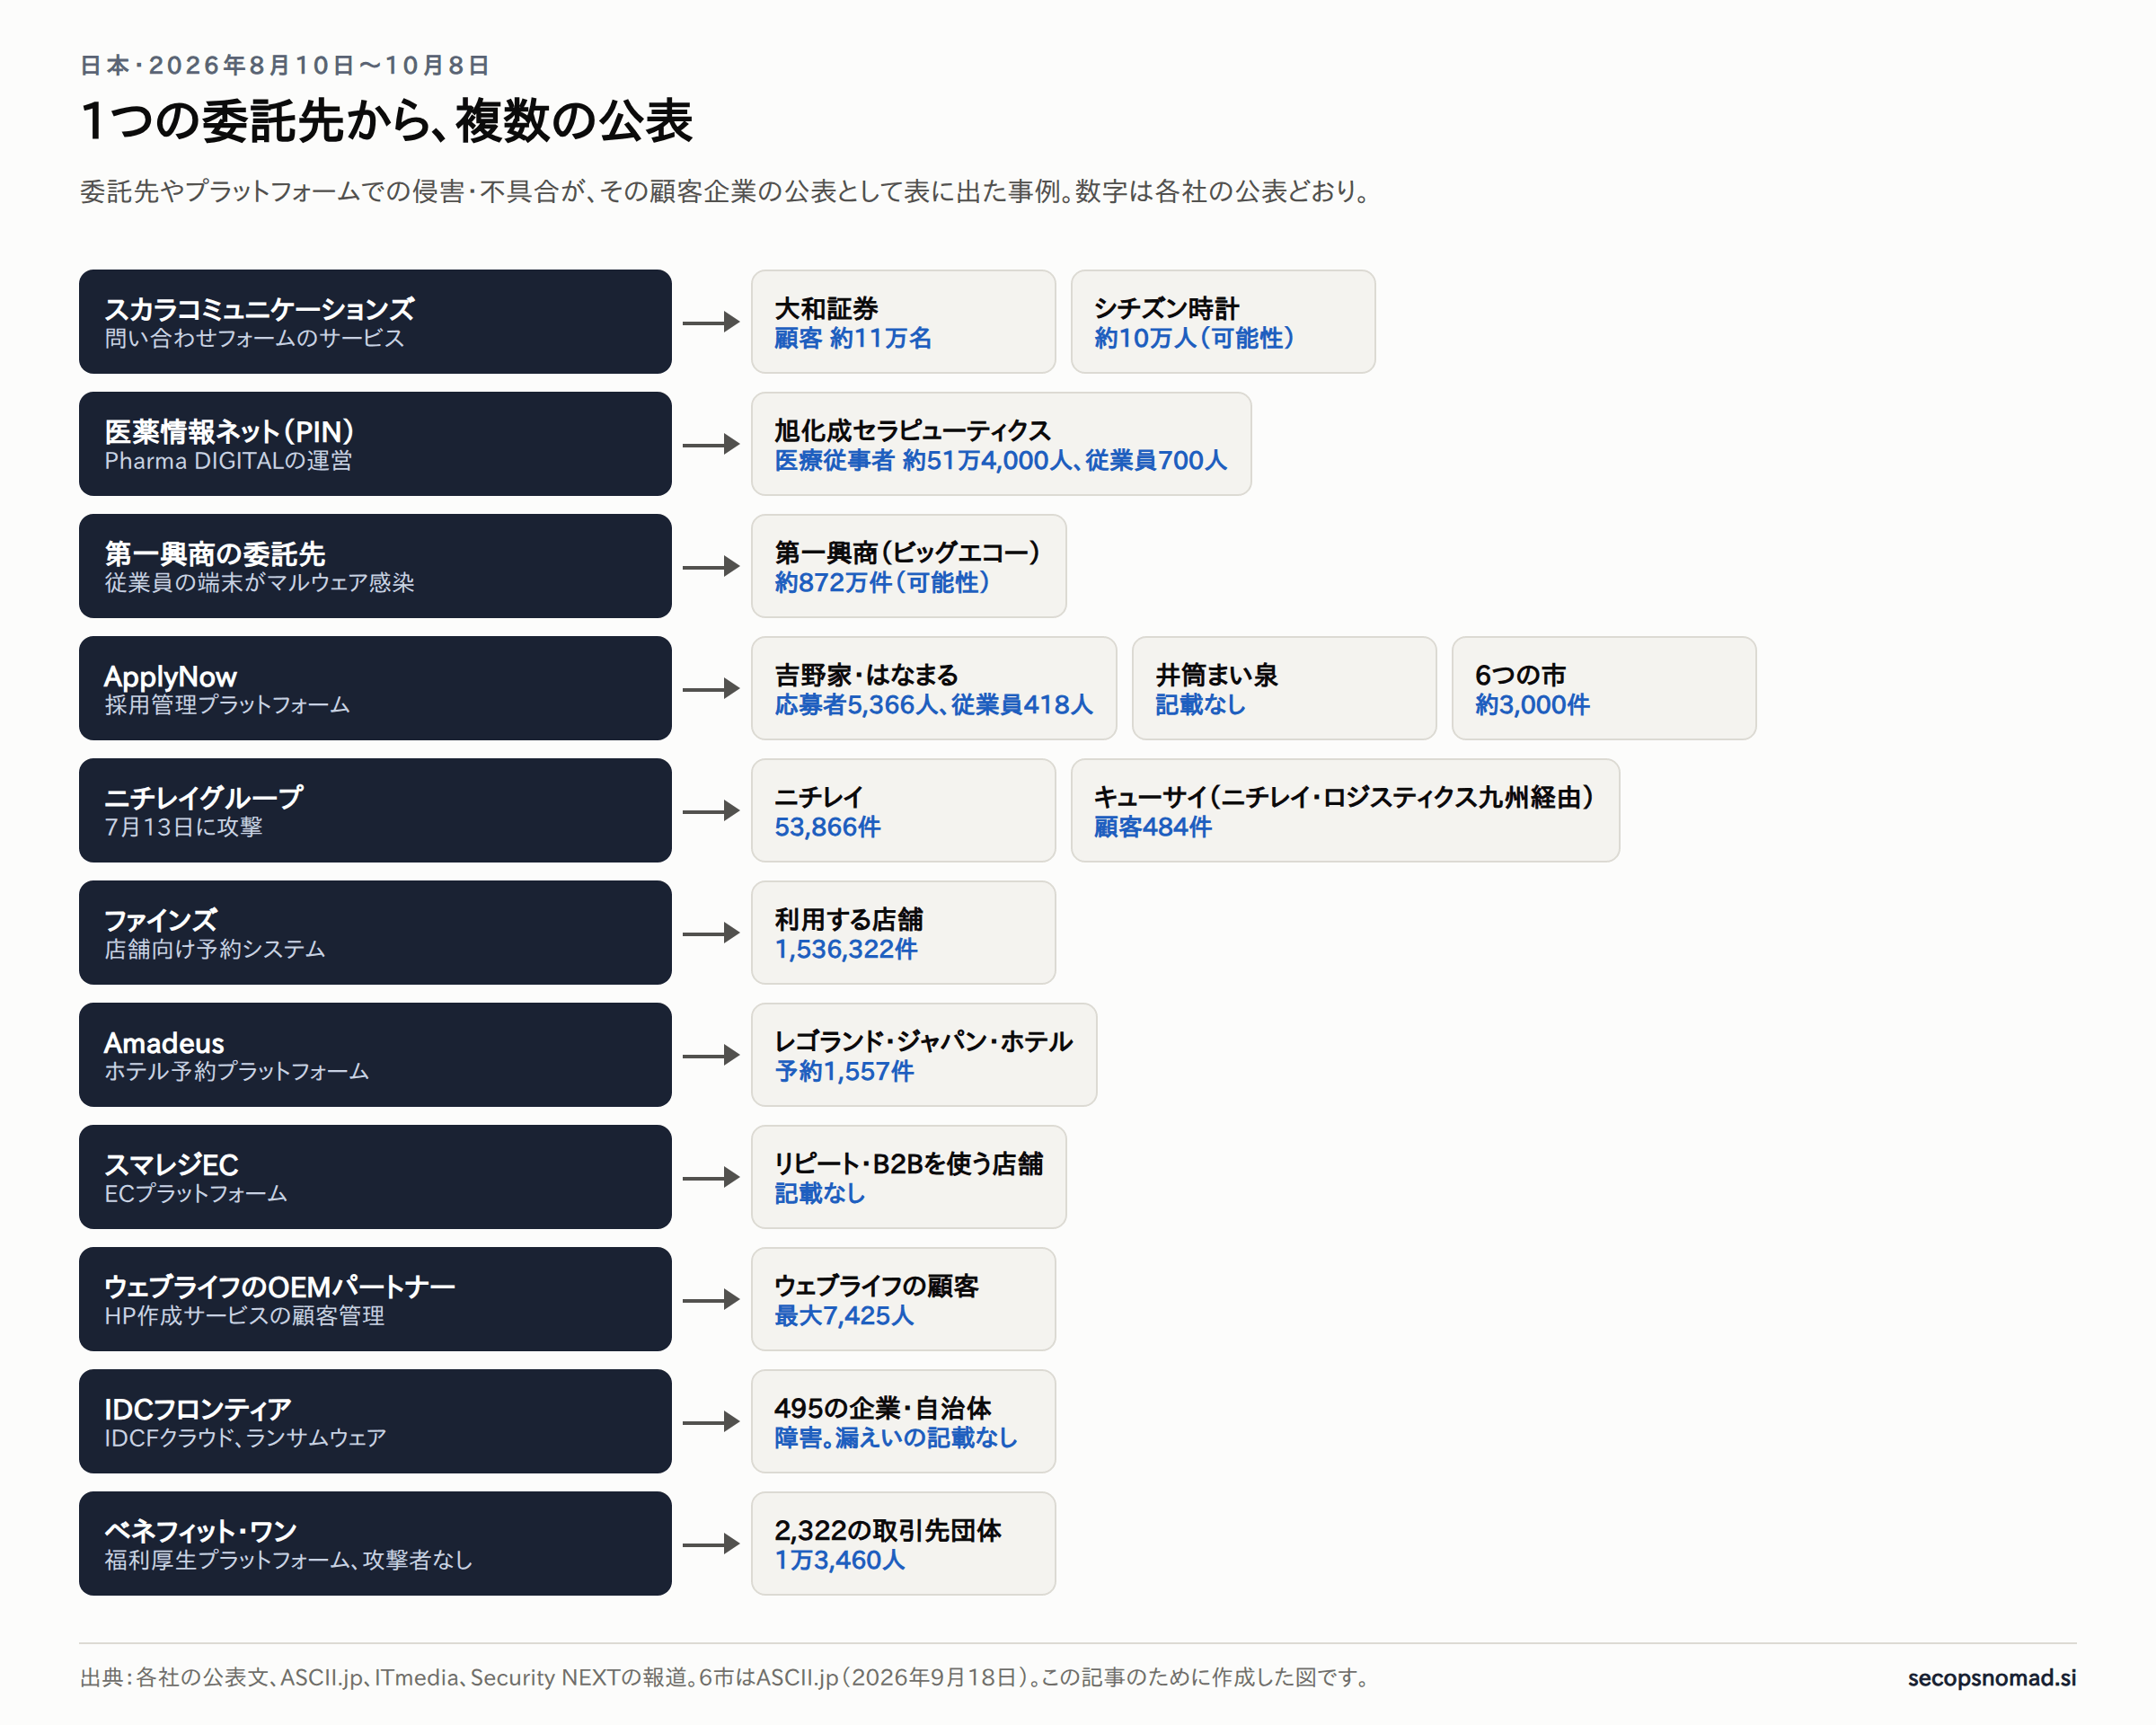
図3:1つの委託先での侵害や不具合が、その顧客の公表として表に出た事例。この記事のために作成した図です。
- スカラコミュニケーションズは問い合わせ関連のサービスを提供しています。大和証券が10月5日に公表し(当サイトの分析)、翌日にはシチズン時計が同じ委託先を挙げて、問い合わせフォームの約10万人分を公表しました。
- **医薬情報ネット(PIN)**は、旭化成セラピューティクスの医療従事者向けサイト「Pharma DIGITAL」を運営しています。医療従事者 約51万4,000人と従業員700人が対象です(当サイトの分析)。
- 第一興商(ビッグエコーなどを運営)は、委託先の従業員が使う端末がマルウェアに感染したと説明しています。約872万件に可能性があり、氏名、生年月日、メールアドレスを含み、パスワードは含みません。
- ApplyNowは9月9日に公表しました。その後、顧客が個別に公表しています。吉野家・はなまる(応募者5,366人、従業員418人)、井筒まい泉(件数なし)、職員採用試験に利用していた6つの市(約3,000件、ASCII.jp)です。
- ニチレイは7月13日に攻撃を受け、自社分として5万3,866件を公表しました。その後キューサイが、倉庫業務の委託先ニチレイ・ロジスティクス九州にあった顧客484件を公表しています。
- プラットフォーム:ファインズの予約システム(153万6,322件)、レゴランド・ジャパン・ホテルの予約を支えるAmadeus、スマレジEC、ウェブライフのOEMパートナー。
- IDCフロンティア:ランサムウェアでIDCFクラウドに障害が発生し、495の企業・自治体に影響しました。このまとめの対象期間後の10月9日には、JR東日本、ビューカード、JR九州が、この基盤上のメール配信サービスにあった会員のメールアドレスが見られた可能性を公表しています(当サイトの分析)。
- ベネフィット・ワン:攻撃者はいません。2025年10月に社内で把握していたプログラムの誤りで、他の取引先団体の従業員がアンケートのダウンロードに混入しました。
当サイトの分析: 個人情報保護法では、個人データの取り扱いを委託する事業者は、委託先を監督しなければなりません(第25条)。攻撃を受けたのが他社のシステムでも、顧客に説明する責任は委託元に残ります。顧客、応募者、従業員のデータを誰が持っているかを一覧にし、どれだけ早く報告するかを契約で決めておいてください。
4. 正規のアカウントが使われた
- カインドオル:二段階認証のないスタッフアカウントがフィッシングで乗っ取られ、顧客情報が2回にわたり一括出力されました。13万6,464人です。
- ファンくる(覆面調査サービス):8月20〜24日に、漏えいした認証情報で506万270回のログイン試行があり、5万9,389アカウントに侵入されました。2件でポイント交換も行われています。
- 楽天ドライブ:管理用アカウントの認証情報が盗まれ、1月29日〜9月17日にアクセスされました。1万5,382アカウントのファイルが対象です(当サイトの分析)。
- 従業員と開発環境のアクセス:三井不動産(認証情報が不正利用されグループのシステムを閲覧)、ハルメクHD(盗まれたIDとパスワードで管理画面に侵入)、イノベーション(トークンの漏えいで個人情報のある開発環境が侵害)、IEEJ(フィッシングで6つのMicrosoft 365アカウントが侵害、パスポート13件の漏えいを確認)、アバハウス(社内システムへの不正ログインの後、会員・受注データベースにプログラムを実行)。
- メールアカウント:スパムやなりすましに悪用されたメールアカウントや送信キーの公表が12件ありました。日本大学の3件、立教大学、科学技術振興機構、PCデポ(不審メール約1,800通)、日本経済新聞社(なりすましメール約9,000通、当サイトの分析)などです。
当サイトの分析: いずれも、被害組織の端末にマルウェアを置く必要がありませんでした。検知の手がかりは、ID基盤とデータアクセスのログにあります。管理用アカウントによる通常を大きく超える参照や出力、新しい場所からのログインに続く一括エクスポート、多数の顧客アカウントへのログイン失敗の急増などです。
5. ランサムウェアとマルウェア
個人情報に影響した可能性があるのは10件です。第一興商(委託先の端末)、イエローハット(作業予約システムへの不正プログラム、最大180万1,499人)、大阪公立大学(当サイトの分析)、ハンズHD、武蔵野大学、REXT HD(9月11日に一部のデータがネット上に掲載)、ファイブフォックス、ワシントンホテル、名鉄協商(ポイントカード会員、パスワードを含む)、そして休眠中のサーバーに個人情報が残っていたシステム開発会社です。
8件は、個人情報の漏えいを記載していないか、まだ確認していません。京王電鉄(グループ会社の営業システム)、IDCフロンティア、佐賀大学(事務用NAS)、T&K TOKA、鳥取県の環境放射線モニタリングシステム、池上通信機(外部からの情報提供で判明)、丸高興業(VPN機器経由)、そして最終報で漏えいなしとしたシーイーシーです。
当サイトの分析: JPCERT/CCはランサムウェアを、断続的に続く別の脅威として扱っており、公表もそれと一致します。153件中18件で、最大級の漏えいはアプリ、分析ツール、委託先から起きました。IDCフロンティアは別のリスクを示しています。クラウド事業者が攻撃されると、自社のデータが取られていなくても、顧客はサービスを失います。顧客とVMware ESXiを運用するすべての組織が確認すべきことは、IDCフロンティアの分析にまとめています。
6. 消されていなかったデータ
漏えいしたデータの多くは、もうデータベースにいる理由のない人のものでした。
- 契約が終わった委託先に残った、過去の応募者。 吉野家とはなまるはApplyNowとの契約を終えていましたが、2022年4月〜2024年6月の応募者データが残っていました。
- 退職者。 第一生命の12万人のうち約7万人は退職者です。ニチレイの記録には、2021年以降の退職者が含まれます。
- 退会者。 LEAN BODYの約44万アカウントと大起水産アプリの最大17万4,933人には、いずれも退会者が含まれます。タイムズカーは、退会者の免許証画像を7年間保存していました(当サイトの分析)。
- 古い取引。 イープラスの払戻し情報は2022年6月までさかのぼり、口座情報を含んでいました。楽天ブックスネットワークでは、2022年と2023年の配送先3万3,333件が、侵害されたPCにありました。
- 休眠中のサーバー。 システム開発会社の使われていないサーバーに個人情報が残り、ランサムウェアの被害を受けました。
当サイトの分析: 個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めており(第22条)、JPCERT/CCも同じ点を対策に挙げています。消したデータは漏れません。保存期間のルールには、責任者、削除の仕組み、そして契約終了時に委託先も削除したかの確認が必要です。
7. 決済ページと抽選:データベースを読むのではなく、ページを書き換える
- カード情報の窃取。 虫退治ドットコム(15人、カード6件)、PhotoGoods(8月6日〜9月11日にカード番号・有効期限・セキュリティコードを窃取。外部からの連絡で判明)、ドズル社ストア(買い物客がカード情報の入力を求める偽ページへ誘導)。ビールの縁側は、カード9件が漏えいした可能性があるとしています。
- 抽選結果の改ざん。 円谷プロダクション(9月15日)、ULTRA MART(10月1日)、mogily(10月2日)が、それぞれ抽選結果が「当選」から「落選」に書き換えられたと公表しました。JPCERT/CCのケースBには、アプリの管理用APIを通じた情報の不正な書き換えが含まれますが、3件の公表は手口を記載していません。
当サイトの分析: これらの攻撃は、サイトが保持するデータを読むのではなく、サイトの動作を変えます。決済ページのスクリプトを棚卸しして固定し、変更を監視し、抽選結果や管理設定の変更をすべて、誰が行ったかとともに記録してください。
8. サポート詐欺
4件は、偽のセキュリティ警告から始まりました。那覇市の教員(校内研修で被害に気づいた)、大田区の施設職員(PC内部に個人情報)、宮崎県の生徒寮(入寮者の個人情報が流出した可能性)、サカイHDの子会社(約4,000ファイルを削除)です。ポップアップ、電話番号、そして相手の求めに応じた遠隔操作ソフトのインストール、という流れです。
9. 攻撃者のいないミス
掲載した7件には攻撃者がいません。TOPPANの17万7,426人は、誤ったZIPへの1回のドラッグ&ドロップから生じました。京都サンガF.C.は、ファンクラブ会員1万5,612人のファイルを取引先にメールしました。ベネフィット・ワンの不具合は1年以上続き、その大半は同社が把握した後でした。@cosmeの共有リンクは約20分間公開されていました。京都府のKYO育tvでは、最大1,338人の氏名が他の利用者から見える状態でした。チケプラは2日間、他の利用者の情報を表示し、デジタル庁は手順書の記載があいまいだったため150人分の情報を他省庁に送りました。もっとも防ぎやすい種類の事案が、攻撃と同じ一覧に並んでいます。
10. 発見が遅い、または他者が見つけた
- 日単位ではなく月単位。 楽天ドライブの管理用アクセスは8か月近く続きました。楽天ブックスネットワークの侵害されたPCは4月5日に検知され、公表は8月24日でした。エイチ・アイ・エスのタイ法人は2025年12月にアラートを確認し、公表は10月7日でした(当サイトの分析)。ホワイトエッセンスは8月5日に不正操作を確認し、8月12日にシステムを停止、公表は9月15日でした。
- 週単位。 ローソンIDへの最後のアクセスは9月14日で、ローソンが把握したのは23日後の10月7日でした。
- 他者が見つけた。 PhotoGoodsと池上通信機は外部からの連絡で、千葉県のサイトは千葉県警からの連絡で、東京メトロはメール配信サービスの不具合で、アバハウスは実際の注文を引用した返金メールを受け取った顧客からの問い合わせで把握しました。ムーンスターは、自社をかたるフィッシングがすでに顧客に届いていることを確認しています。
- 例外。 サミーネットワークスは週次のアクセス負荷監視で異常なリクエストに気づき、ファインズは9月22日に異常を検知し、3日後に公表しました。
当サイトの分析: 発見の経緯が書かれた事案の多くで、最初に気づいたのは自組織のセキュリティ監視ではありませんでした。実際の注文を引用した精巧なメールについての顧客からの報告は、インシデントの兆候です。それを受けるサポート窓口から、セキュリティ担当へ直接つながる経路が必要です。
件数は小さくても重いデータ
| データ | 60日間に現れた事案 |
|---|---|
| マイナンバー、年金番号 | ApplyNow Sign(マイナンバー、基礎年金番号) |
| 本人確認書類 | タイムズカー(免許証画像 約160万件)、日本原子力研究開発機構(175人分の身分証明書、当サイトの分析)、エイチ・アイ・エス(旅券 最大627人分)、IEEJ(旅券13件)、らしんばん(書類の種類と番号)、ニッポンレンタカー(運転免許証番号) |
| 決済カード | PhotoGoods(番号、有効期限、セキュリティコード)、虫退治ドットコム、ビールの縁側、ローソン(アプリ予約26件のカード番号の一部) |
| 口座情報 | イープラス(751人)、らしんばん(買取代金の振込先)、ApplyNow Sign |
| パスワード | 名鉄協商(ポイントカード会員)、土木情報サイト |
| 健康・身体・美容 | カンナムオンニ(相談履歴)、集英社(身長、肌質、婚姻状況、子どもの有無) |
| 音声 | ロート製薬(顧客との通話録音) |
| 雇用 | ニチレイ(給与、在留資格)、第一生命(役職、上長) |
| 実際の予約や注文(誘導メールに使える) | レゴランド・ジャパン・ホテル、あいの風とやま鉄道、西武の「52席の至福」、佐川急便、アバハウス |
当サイトの分析: 事案は件数だけでなく、露出したデータで順位を付けてください。数百件の口座番号やカードのセキュリティコードは、数万件のメールアドレスより大きな被害を生みえます。
最初の数字は動く
少なくとも次の数字は、最初の公表から変わりました。
- KDDI:12,233,087名から12,231,954名に訂正。
- 2りんかんイエローハット:最大3,455,754名から3,179,454名に確定。
- オズモール:最大447,610名から442,779名に精査。
- アカデミコナビ:最大約17万件から165,587名に確定。
- アフラック:約2万人増えて約440万人に。
- Eストアー:当初約2時間とされた侵害期間が、5月21日〜8月1日だったと判明(アクト)。
- チャーム:約23万件におそれがある一方、確認された不正ログインは239名。
- ニッポンレンタカー:41人の後、1回目の調査中に見つかった2回目の侵入で55人が加わる。
- 扶桑電通:8月13日に公表、9月29日に最大2万6,489人と公表。
- IEEJ:9月11日に2,798件のファイルダウンロードの痕跡を公表、10月2日にパスポート13件の漏えいを確認。
- ムーンスター:3月26日に不正アクセスの疑いを公表、10月2日にオンラインストア利用者の情報漏えいの可能性とフィッシングの送信を公表。
最初の公表は見込みの数字です。「最大」「可能性」と明記しておけば、後の訂正も説明しやすくなります。
60日間のすべての公表(8月10日〜10月8日)
各公表を、公表日の下に1回ずつ掲載しています。以前の事案の続報には印を付けました。組織名のリンク先は、見つかった場合は組織の公表文、見つからなかった場合は参照した報道です。「公表された数」は公表文の単位のままです。原因は公表文の記載によるもので、「委託先」は組織が運用していないシステムでの事案を示します。
個人情報に影響する攻撃:8月(25件)
| 公表 | 組織 | 公表された数 | 原因 | 公表文の内容 |
|---|---|---|---|---|
| 8月13日 | チャーム(ペット用品通販) | 約23万件(可能性)、不正ログイン239件を確認 | 記載なし | 通販サイトへの不正アクセス |
| 8月13日 | 扶桑電通 | 2万6,489件(可能性) | 記載なし | 社外関係者と共有するクラウドストレージに不正アクセス |
| 8月17日 | 淡路島の宿泊施設 | 記載なし | 記載なし | 顧客の個人情報が流出した可能性 |
| 8月17日 | うんこミュージアム | 記載なし | 記載なし | サイトが改ざん、個人情報流出の可能性 |
| 8月18日 | ナイス | 記載なし | アカウント | メールアカウントに不正アクセス、個人情報流出の可能性 |
| 8月18日 | VOISING | 最大約17万件 | 脆弱性・設定不備 | BIツールの既知の脆弱性が未修正、約5万件が公開された可能性 |
| 8月19日 | 一正蒲鉾 | 記載なし | アカウント | 従業員メールアカウントに不正アクセス、情報流出の可能性 |
| 8月19日 | イノベーション | 記載なし | アカウント | トークン漏えいで開発環境が侵害、内部に個人情報 |
| 8月19日 | さくらインターネット | 136万563アカウント(可能性) | 記載なし | レンタルサーバの顧客環境と販売管理システム、9月10日に最終報。当サイトの分析 |
| 8月20日 | 農業用温室メーカー | 調査中 | 記載なし | 情報流出の可能性、影響範囲を調査中 |
| 8月21日 | クラフトビール通販サイト | 記載なし | 記載なし | 個人情報流出の可能性 |
| 8月21日 | セントラルコンサルタント | 記載なし | 記載なし | 企業サイト、問い合わせ情報流出の可能性 |
| 8月24日 | 土木情報サイト | 記載なし | 記載なし | パスワードを含む会員情報流出の可能性 |
| 8月24日 | システム開発会社 | 記載なし | ランサム・マルウェア | 休眠中サーバがランサムウェア被害、内部に個人情報 |
| 8月24日 | 楽天ブックスネットワーク | 注文3万3,333件、取引先2,101件、従業員339件 | 記載なし | 侵害されたPC(4月5日検知)に2022〜2023年の配送先データ |
| 8月25日 | 2025年日本国際博覧会協会 | 記載なし | 記載なし | 万博出演者の個人情報などが流出した可能性 |
| 8月26日 | 全日空商事(eギフト) | 記載なし | 記載なし | eギフトのシステムが侵害、不正な交換も |
| 8月28日 | アンビションDXホールディングス(続報) | 記載なし | 記載なし | 社内ファイルサーバが侵害、第3報で一部の漏えいを確認 |
| 8月28日 | コープやまぐち(LINEミニアプリ) | 21万7,295件 | 記載なし | データベースの内容が削除、14万3,126件の電子マネーカード番号とPINを保存 |
| 8月28日 | ハンズHD | 記載なし | ランサム・マルウェア | 社内システムがランサムウェア感染、個人情報流出の可能性 |
| 8月28日 | カインドオル(KIND) | 13万6,464人 | アカウント | フィッシングで二段階認証のないスタッフアカウントが侵害、顧客情報を2回一括出力 |
| 8月28日 | イエローハット(作業予約システム) | 最大180万1,499人 | ランサム・マルウェア | Web作業予約システムへの不正プログラム、氏名・電話・メール・会員番号 |
| 8月28日 | チューリッヒ保険(Z-Dash) | 最大1,668件 | 脆弱性・設定不備 | ドラレコ映像のアップロードシステム、氏名・メール・事案番号 |
| 8月29日 | 名鉄協商(MKPポイントカード)(続報) | 非公表 | ランサム・マルウェア | ランサムウェア、パスワードを含む会員情報が漏えいしたおそれ |
| 8月31日 | 虫退治ドットコム | 最大15人、カード6件 | 記載なし | 決済ページにカード情報を盗むプログラム |
個人情報に影響する攻撃:9月(44件)
| 公表 | 組織 | 公表された数 | 原因 | 公表文の内容 |
|---|---|---|---|---|
| 9月1日 | 三井不動産 | 最大5万5,000件 | アカウント | 認証情報が不正利用されグループのシステムを閲覧 |
| 9月2日 | コロナ | 記載なし | 記載なし | クラウドから顧客の個人情報が流出した可能性 |
| 9月3日 | REXT Holdings | 記載なし | ランサム・マルウェア | ランサムウェア、一部の情報がネット上に掲載(9月11日) |
| 9月4日 | ウェブライフ(HP作成OEMサービス) | 最大7,425人 | 脆弱性・設定不備・委託先 | OEMパートナーの顧客管理システムのアクセス制御の不備、8月14〜17日 |
| 9月7日 | まんだらけ | 記載なし | 記載なし | サーバに不正侵入、情報流出の可能性 |
| 9月7日 | 武蔵野大学(続報) | 記載なし | ランサム・マルウェア | ランサムウェア、複数のファイルが流出し一部に個人情報 |
| 9月7日 | カンナムオンニ(Healingpaper) | 計21万9,665人、日本の利用者は約4万8,000人 | アプリ・API悪用 | 相談履歴を返すAPIが悪用 |
| 9月9日 | ApplyNow(きちりHD) | 総数の記載なし | 脆弱性・設定不備・委託先 | データ分析ツールの脆弱性、8月9日〜9月7日、応募者のマイナンバー・年金番号・口座 |
| 9月9日 | ファンくる(覆面調査) | 5万9,389アカウントにログイン | アカウント | パスワードリスト攻撃、8月20〜24日に506万270回の試行 |
| 9月11日 | デジタル庁(GSS) | 約24万6,000件(可能性) | 脆弱性・設定不備 | VPNの脆弱性、保守アカウントで大量のファイルにアクセス |
| 9月11日 | 日本エネルギー経済研究所 | 旅券13人分を確認 | アカウント | フィッシングでMicrosoft 365の6アカウントが侵害、2,798ファイルをダウンロード |
| 9月11日 | 東京科学大学 | 記載なし | 記載なし | 情報基盤から学生や教職員の個人情報が流出した可能性 |
| 9月14日 | 宮崎県(生徒寮) | 記載なし | サポート詐欺 | サポート詐欺、入寮者の個人情報が流出した可能性 |
| 9月15日 | LEAN BODY | 退会者を含む約44万アカウント | 脆弱性・設定不備 | 分析ツールMetabaseの脆弱性、8月11日からアクセス |
| 9月15日 | ムラウチドットコム | 771万6,811件 | 脆弱性・設定不備 | Webシステムの脆弱性から複数のシステムへ、7月の侵入でデータを持ち出し。当サイトの分析 |
| 9月15日 | ロート製薬 | 調査中 | 記載なし | 通販システム、顧客との通話音声データが取得された可能性 |
| 9月15日 | ホワイトエッセンス(審美歯科) | 調査中 | 記載なし | 予約サイトと基幹システムで不正操作、8月5日に確認 |
| 9月16日 | Gyazo(Helpfeel) | ユーザー情報約2,362万件 | 脆弱性・設定不備 | アップロードサーバの脆弱性でコマンド実行、データベースの内容を取得 |
| 9月中旬 | あいの風とやま鉄道 | 1,409人 | 記載なし | 観光列車の座席管理システム、9月2〜8日にアクセス |
| 9月18日 | マネジメントサービスセンター | 記載なし | 記載なし | サイトが改ざんされ管理者権限を取得、内部に個人情報 |
| 9月18日 | ニチレイ | 5万3,866件 | 記載なし | 7月のサイバー攻撃、従業員・家族・応募者・取引先・配送先 |
| 9月24日 | 西武(旅するレストラン「52席の至福」) | 記載なし | 記載なし | 予約サイトから予約関連情報の一部が漏えい |
| 9月25日 | ApplyNowの顧客:井筒まい泉 | 記載なし | 脆弱性・設定不備・委託先 | 採用委託先ApplyNowに保管された応募者データ |
| 9月25日 | Fines(予約システム) | 153万6,322件 | 記載なし・委託先 | 店舗向けの予約システム、9月22日に異常を検知 |
| 9月25日 | ファイブフォックス | 記載なし | ランサム・マルウェア | ランサムウェア、VIP・GOLDランク顧客の情報流出の可能性 |
| 9月25日 | ハルメクHD(HALMEK up) | 記載なし | アカウント | 盗まれたIDとパスワードで女性向け情報サイトの管理画面に侵入 |
| 9月25日 | キューサイ | 顧客484件 | 記載なし・委託先 | 倉庫業務の委託先ニチレイ・ロジスティクス九州での侵害 |
| 9月25日 | レゴランド・ジャパン・ホテル | 予約1,557件 | 記載なし・委託先 | 予約サイトの裏側のAmadeusのプラットフォームでの侵害 |
| 9月25日 | PhotoGoods(大興印刷) | 未確定 | 脆弱性・設定不備 | 8月6日〜9月11日にカード情報を盗むプログラム、番号・有効期限・セキュリティコード |
| 9月25日 | 東京メトロ(メトポ) | メールアドレス約5万9,000件(可能性) | 記載なし | 9月20日のメール配信サービスの不具合から発覚 |
| 9月25日 | ワシントンホテル | 記載なし | ランサム・マルウェア | ランサムウェア、示唆されたダークウェブでの公開は確認されず |
| 9月26日 | ニッポンレンタカーアプリ | 41人、のち55人 | アプリ・API悪用 | アプリへの2回の侵入、登録者は運転免許証番号も |
| 9月27日 | オズモール(スターツ出版) | メールアドレス最大44万2,779件 | 記載なし | 9月26日に海外から大量のアクセス |
| 9月28日 | 集英社(HAPPY PLUS COMMUNITY) | ブロガー2,835人、取引先リスト1万780件 | 脆弱性・設定不備 | CMSの設定不備からAPI認証情報が盗まれ、特権アカウントを作成 |
| 9月28日 | タイムズカー | 約660万アカウント、本人確認書類は約160万件 | 記載なし | Webシステムから運転免許証画像を含む会員情報を取得。当サイトの分析 |
| 9月29日 | イープラス(スマチケ払戻し) | 1,463件、うち751件に口座情報 | 記載なし | 払戻しシステムに9月11〜12日にアクセス |
| 9月29日 | モンベル・グローバルサイト | 最大15人 | 記載なし | 個人情報が不正に取得された可能性 |
| 9月29日 | 郵便局アプリ(日本郵便) | 19人、69件 | 記載なし | 住所、アドレス帳、送り状 |
| 9月29日 | セイコーマートアプリ | 57万2,022人 | アプリ・API悪用 | アプリのサーバを経由して会員サーバに不正アクセス、閲覧 |
| 9月29日 | スマレジEC(リピート・B2B) | 記載なし | 記載なし・委託先 | 店舗向けECプラットフォーム、一部の個人データが閲覧・取得された可能性 |
| 9月29日 | ヤマト運輸(クロネコ代金後払い) | 記載なし | 記載なし | 9月28日に代金後払いサービスへアクセス、サービス停止。当サイトの分析 |
| 9月30日 | ApplyNowの顧客:吉野家・はなまる | 応募者5,366人、従業員418人 | 脆弱性・設定不備・委託先 | 契約終了後も2022年4月〜2024年6月のデータが残存 |
| 9月30日 | Gポイント | 会員識別子 最大約7万件 | 記載なし | 氏名・住所・電話・メールは含まず、サービス停止。当サイトの分析 |
| 9月30日 | 佐川急便(お荷物問い合わせ) | 調査中(約100日分) | アプリ・API悪用 | お荷物問い合わせサービスが悪用。当サイトの分析 |
個人情報に影響する攻撃:10月1〜8日(23件)
| 公表 | 組織 | 公表された数 | 原因 | 公表文の内容 |
|---|---|---|---|---|
| 10月1日 | 日本原子力研究開発機構 | 175人(ダウンロードされた2,419ファイルのうち367) | 記載なし | 研究施設利用者向けの委託クラウドサービス、身分証明書。当サイトの分析 |
| 10月1日 | らしんばん | 記載なし | 記載なし | 買取の本人確認書類の種類・番号、口座情報 |
| 10月2日 | 第一生命グループ・第一生命 | 約12万人、うち元従業員約7万人 | 記載なし | 2社共用の人事システム、9月24日にアクセス |
| 10月2日 | ムーンスター(続報) | 記載なし | 記載なし | 通販サイト顧客の情報が取得された可能性、フィッシングも |
| 10月2日 | サミーネットワークス(777CON-PASS) | 調査中 | アプリ・API悪用 | 9月25日から第三者が利用者・店舗データを取得するリクエスト |
| 10月3日 | アバハウスインターナショナル | 記載なし | アカウント | 社内システムへの不正ログインから会員・注文データベースにプログラムを実行 |
| 10月3日 | スタディサプリ(リクルート) | 登録済みと特定されたメールアドレス3,687件 | アプリ・API悪用 | 一部機能の仕様の不備で、登録の有無を特定 |
| 10月5日 | ビールの縁側(ECサイト) | カード9件(可能性) | 記載なし | カード情報が漏えいした可能性 |
| 10月5日 | 大和証券 | 顧客約11万人(約22万件) | 記載なし・委託先 | 問い合わせサービスを運営するスカラコミュニケーションズのサーバ。当サイトの分析 |
| 10月5日 | ドズル社ストア | 記載なし | 記載なし | 不正なページへ誘導、カード情報の入力を求める |
| 10月5日 | infoQ(GMOリサーチ&AI) | 最大94万8,498件 | 脆弱性・設定不備 | ソフトウェアの脆弱性、611アカウントのポイントを約287万円分交換。当サイトの分析 |
| 10月5日 | 大阪公立大学 | 少なくとも13万人分を保管、流出は調査中 | ランサム・マルウェア | 仮想化基盤にランサムウェア、約500台のサーバが停止。当サイトの分析 |
| 10月5日 | 焼肉きんぐアプリ(物語コーポレーション) | 1,078万8,963件 | 記載なし | 会員管理システム、手口は非公表。当サイトの分析 |
| 10月6日 | 旭化成セラピューティクス(Pharma DIGITAL) | 医療従事者約51万4,000人、従業員約700人 | 記載なし・委託先 | サイト運営の委託先・医薬情報ネットの会員データベース。当サイトの分析 |
| 10月6日 | シチズン時計 | 約10万人(可能性) | 記載なし・委託先 | 問い合わせフォームの委託先スカラコミュニケーションズ、大和証券と同じ |
| 10月6日 | 大起水産公式アプリ(回転ずし) | 退会者を含む最大17万4,933人 | 記載なし | アプリが侵害、9月15日に確認 |
| 10月6日 | MrMax(アプリ・オンラインストア) | 会員最大173万5,154人 | 脆弱性・設定不備 | ソフトウェアの機能を悪用してサーバに侵入、会員ID・氏名・メール・電話 |
| 10月6日 | nimoca | 521件 | アプリ・API悪用 | 利用履歴照会サービスへの攻撃、カード番号・生年月日・メール |
| 10月6日 | 楽天ドライブ | 1万5,382アカウントのファイル、ほか約1,000アカウントの情報 | アカウント | 管理用アカウントの認証情報を窃取、1月29日〜9月17日。当サイトの分析 |
| 10月7日 | 千葉銀行の子会社 | 記載なし | 記載なし | 子会社サイトで侵害、個人情報流出の可能性 |
| 10月7日 | エイチ・アイ・エス(タイ法人) | 旅券最大627人分 | 記載なし | 2025年12月にファイルサーバでアラート、公表まで300日。当サイトの分析 |
| 10月8日 | 第一興商(ビッグエコーなど) | 約872万件(可能性) | ランサム・マルウェア・委託先 | 委託先の従業員の端末がマルウェアに感染、パスワードは含まず |
| 10月8日 | ローソンID | 215万5,345件、ほかアプリ予約26件 | アプリ・API悪用 | アプリで利用者本人に情報を表示するための仕組みが悪用。当サイトの分析 |
攻撃者のいないミス(7件)
1,000人以上に影響したもの、または過去のまとめで取り上げたものだけを掲載しています。
| 公表 | 組織 | 公表された数 | 原因 | 公表文の内容 |
|---|---|---|---|---|
| 8月10日 | デジタル庁 | 150人 | 人為ミス | 手順書の記載があいまいで、他省庁に個人情報を送付 |
| 8月31日 | 京都府(KYO育tv) | 最大1,338人 | 人為ミス | システムの不備で利用者の氏名などが閲覧可能に |
| 9月上旬 | 京都サンガF.C. | ファンクラブ会員1万5,612件 | 人為ミス | 取引先へのメールにファイルを誤って添付 |
| 9月16日 | @cosme(アイスタイル) | 1万997人 | 人為ミス | ファイル共有のリンクが約20分間公開状態に |
| 9月29日 | TOPPAN(損保ジャパン分) | 17万7,426人 | 人為ミス | ドラッグ&ドロップの誤りで、他社に送るZIPに損保ジャパンのファイル |
| 9月30日 | ベネフィット・ワン | 2,322団体の1万3,460人 | 人為ミス | プログラムの誤りで他団体の従業員がダウンロードに混入、2025年10月に把握 |
| 10月1日 | チケプラ | 最大107人 | 人為ミス | 9月28〜29日に他の利用者の情報を画面に表示 |
その他の事案:個人情報の漏えいの記載なし(54件)
| 公表 | 組織 | 原因 | 公表文の内容 |
|---|---|---|---|
| 8月10日 | 佐賀銀行のグループ会社 | アカウント | メールサーバがスパムの踏み台に |
| 8月10日 | 島根県(共同研究サイト) | 記載なし | サイトが改ざんされ外部サイトへ誘導 |
| 8月10日 | ヨネックス | 記載なし | 海外子会社に不正アクセス、影響範囲を調査中 |
| 8月12日 | 福知山産業支援センター | アカウント | メールアカウントが侵害されスパムの踏み台に |
| 8月13日 | 丸高興業 | ランサム・マルウェア | VPN機器経由でランサムウェア被害 |
| 8月13日 | 東海大学(研修施設サイト) | 記載なし | サイトが改ざん |
| 8月18日 | ウォーターサーバ事業者 | 記載なし | 利用予定のウェブシステムに攻撃 |
| 8月18日 | 科学技術振興機構 | アカウント | 複数役職員のメールアカウントに不正アクセス |
| 8月18日 | 那覇市(学校) | サポート詐欺 | 教員がサポート詐欺の被害 |
| 8月24日 | 衣料品会社 | アカウント | メール送信サービスのアクセスキーを不正利用 |
| 8月25日 | 学研Meds | 脆弱性・設定不備 | CMSの脆弱性で複数の管理サイトに不正アクセス |
| 8月25日 | 日本ブラインドサッカー協会 | 記載なし | サイトが改ざんされ偽の認証画面を表示 |
| 8月26日 | NTTスマートコネクト | 記載なし | レンタルサーバ設備が侵害、サービスを一時停止 |
| 8月27日 | 車部品メーカー | 記載なし | サイト改ざんで偽の認証画面、コマンド実行を要求 |
| 8月28日 | 日本大学(法学部) | アカウント | 教職員のメールアカウントがスパムの踏み台に |
| 9月1日 | 「ホロライブ」トレカゲームサイト | 脆弱性・設定不備 | 脆弱性の公表を受けた調査で侵害の痕跡 |
| 9月2日 | 日産財団 | 脆弱性・設定不備 | サイトに脆弱性を突く不正アクセス |
| 9月3日 | シーイーシー(続報) | ランサム・マルウェア | 最終報、8月のランサムウェアで情報漏えいはなし |
| 9月3日 | 大阪市(保育園サイト) | 記載なし | サイトが改ざん、個人情報流出は否定 |
| 9月4日 | 千葉県(生物多様性センター) | 記載なし | サイトが改ざん |
| 9月4日 | 鳥取県(環境放射線モニタリング) | ランサム・マルウェア | モニタリングシステムの一部がランサムウェア被害 |
| 9月7日 | JCV | アカウント | ヘルプデスクのアカウントがスパムの踏み台に、メール閲覧も |
| 9月9日 | 大田区(施設) | サポート詐欺 | 職員がサポート詐欺の被害、PC内部に個人情報 |
| 9月9日 | 立教大学 | アカウント | 学生のアカウントがスパムの踏み台に |
| 9月10日 | T&K TOKA(印刷インキ) | ランサム・マルウェア | ランサムウェア、一部業務を停止 |
| 9月11日 | サカイHDの子会社 | サポート詐欺 | サポート詐欺で約4,000ファイルを削除 |
| 9月11日 | 東京外環プロジェクトのサイト | 記載なし | 侵害のおそれ、公開を一時停止 |
| 9月14日 | 大町市(デジタルアーカイブ) | 記載なし | サイトが改ざんされオンラインカジノへ誘導 |
| 9月15日 | 東京都管工事工業協同組合 | 脆弱性・設定不備 | CMSの脆弱性でサイトが改ざん |
| 9月15日 | 円谷プロダクション | 記載なし | 購入抽選に不正アクセス、「当選」が「落選」に |
| 9月16日 | CINRA JOB | 記載なし | 求人サービスに不正アクセス |
| 9月17日 | ホテル運営会社 | アカウント | 従業員アカウントが侵害、なりすましメールを送信 |
| 9月17日 | 熊本県(就職移住支援サイト) | 記載なし | サイトが改ざんされ偽の警告を表示 |
| 9月18日 | 日本大学(理工学部) | アカウント | 教職員がフィッシング被害、不審メールを送信 |
| 9月24日 | 千葉県(生命のにぎわい調査団) | 記載なし | 不正アクセス、千葉県警からの連絡で発覚 |
| 9月24日 | カイクラ サービス紹介サイト | 記載なし | 複数の不正プログラム、安全な環境に移設して再開 |
| 9月24日 | paperlogic | 記載なし | 不正アクセス、現時点で閲覧や持ち出しの痕跡なし |
| 9月24日 | topia(バーチャルライブ配信アプリ) | 記載なし | 音声サーバに不正アクセス |
| 9月25日 | 川崎市の施設サイト | 記載なし | サイト更新時に不正アクセスが判明 |
| 9月25日 | 日本トレクス | 記載なし | 情報システムに不正アクセス、一部業務が停止 |
| 9月26日 | 京王電鉄 | ランサム・マルウェア | ランサムウェアでグループ会社の営業システムに障害、漏えいは未確認 |
| 9月28日 | JA遠州夢咲のホームページ | 記載なし | 不正アクセス、一時閉鎖 |
| 9月28日 | 日本郵便(調査請求Web受付) | 記載なし | 不正アクセス、受付を一時停止 |
| 9月28日 | 日本大学(教員5人) | アカウント | アカウントがスパムの踏み台に |
| 9月28日 | PCデポ | アカウント | メールドメインの認証情報が不正利用され約1,800通の不審メール |
| 9月29日 | 東京大学(公共健康医学専攻サイト) | 記載なし | ウェブサイトに不正プログラムを設置 |
| 9月30日 | 佐賀大学 | ランサム・マルウェア | 事務用NASがランサムウェア被害 |
| 10月1日 | ULTRA MART | 記載なし | チケット抽選システムに不正アクセス、当選が落選に |
| 10月2日 | mogily(デジタル整理券) | 記載なし | 抽選結果を改ざん、当選を落選に |
| 10月4日 | 日本経済新聞社 | アカウント | 従業員のMicrosoft 365アカウントから約9,000通のなりすましメール。当サイトの分析 |
| 10月5日 | ベネッセグループ会社 | 脆弱性・設定不備 | プラグインの脆弱性を狙い複数サイトに不正アクセス |
| 10月5日 | 東産業 | 脆弱性・設定不備 | 公式サイトにwp2shellを悪用した不正アクセス |
| 10月5日 | 池上通信機 | ランサム・マルウェア | サーバ内の一部ファイルが暗号化、外部からの情報提供 |
| 10月8日 | IDCフロンティア(IDCFクラウド) | ランサム・マルウェア・委託先 | ランサムウェアでクラウドに障害、495の企業・自治体に影響。当サイトの分析 |
12か月の一覧:10万件以上の公表
9月末、国内の情報漏えい公表を規模でランク分けした画像がSNSで広く共有されました。約50の組織を並べたもので、10月5日の改訂版は93件をSSからFまでの段階で評価しています。セキュリティ研究者のyousukezan氏も、2025年9月29日〜2026年9月29日の大規模事案のTOP10を投稿しています(yousukezan氏の投稿)。この記事では、それらのランキングをそのまま転載しません。10万件以上のすべての公表を、組織の公表文、見つからない場合は信頼できる報道で確認し、ランキングに含まれない大規模事案も加えました。
順位より先に、単位を読む
| 公表文の表現 | 数えているもの | 例 |
|---|---|---|
| レコード、件 | データベースの行数。重複を含むことがある | EPARK:約3,300万レコード。同社はデータ件数と説明 |
| 延べ | 登録の総数。同じ人が複数回数えられる | Eストアー:最大延べ8,853,839件。同一顧客の複数データを含む可能性 |
| アカウント | ログインの単位。匿名や未完了の登録を含む | Gyazo:ユーザーデータ約2,362万件のうち、約1,801万件はメールアドレス未登録の匿名ユーザー |
| 名、人 | 実人数 | KDDI:同システムで作成されたメールアドレスの対象 12,231,954名 |
| 最大、可能性、おそれ | 到達し得た範囲の上限。取得が確認された数ではない | さくらインターネット:影響を受けた可能性のある 1,360,563アカウント。同社は、すべてが閲覧されたことを確認したものではないと説明 |
100万件以上
| 組織 | 公表された数 | 公表日 | 公表文の内容 |
|---|---|---|---|
| EPARKリラク&エステ(PeakManager) | 約3,300万レコード | 2026年7月31日 | サロン向け予約・顧客管理プラットフォームの一部データベースへの不正アクセス。保存されていた顧客情報が削除された |
| Gyazo(Helpfeel) | ユーザーデータ約2,362万件、画像メタデータ約4.9億件 | 2026年9月16日 | 画像アップロードサーバーの脆弱性を悪用し、任意のコマンドが実行された。データベースの情報が流出 |
| KDDI ISP向けメールシステム | メールアドレス 12,231,954名、パスワード約762万件 | 2026年6月23日 | システムに組み込まれた第三者製ソフトウェアの脆弱性。ISP 6社のメールサービスに影響 |
| 九州電力送配電 | 延べ約1,090万件 | 2026年6月8日 | 顧客情報を保存したバックアップ用の外部記憶媒体が所在不明に |
| 焼肉きんぐ公式アプリ(物語コーポレーション) | 10,788,963件(登録10,808,784件のうち) | 2026年10月5日 | アプリの会員管理システムへの不正アクセス。手口は公表されていない。当サイトの詳しい分析 |
| Eストアー(ショップサーブ) | 最大延べ8,853,839件 | 2026年8月1〜2日 | 他社のネットショップを支えるプラットフォームへの不正アクセス。期間は5月21日〜8月1日 |
| 第一興商(ビッグエコーなど) | 約872万件(可能性) | 2026年10月8日 | 委託先の従業員が使う端末がマルウェアに感染。氏名、生年月日、メールアドレス。パスワードは含まない |
| ムラウチドットコム | 7,716,811件 | 2026年9月15日 | Webシステムの一部の脆弱性を起点に複数のシステムへ。7月の不正アクセスで顧客情報が持ち出されたことをフォレンジック調査で確認。当サイトの詳しい分析 |
| タイムズカー | 約660万アカウント、うち本人確認書類は約160万件 | 2026年9月28日 | 当サイトの詳しい分析を参照 |
| アフラック生命保険 | 顧客約440万人、代理店約4万店 | 2026年7月 | 短時間に大量のデータ照会があり、CPUの高負荷で発覚。約22万人の口座情報を含む |
| 2りんかんイエローハット | 3,179,454名 | 2026年6月19日(確定) | 会員専用サーバーへの不正アクセス。当初の見込みは最大3,455,754名 |
| ユニバーサル ミュージック(ECサイト) | 3,105,585件 | 2026年5月18日 | 2025年10月、SNS上の投稿をきっかけに調査を開始 |
| ローソンID | 2,155,345件、ほかアプリ予約26件 | 2026年10月8日 | アプリで利用者本人に情報を表示するための仕組みが悪用された。当サイトの詳しい分析 |
| イエローハット 作業予約システム | 最大1,801,499人 | 2026年8月28日 | Web作業予約システムへの不正プログラム。氏名、電話番号、メールアドレス、会員番号。2りんかんとは別の事案 |
| MrMax(アプリ・通販サイト) | 会員 最大1,735,154人 | 2026年10月6日 | ソフトウェアの機能を悪用してサーバーに侵入。会員ID、氏名、メールアドレス、電話番号 |
| ファインズ(予約システム) | 1,536,322件 | 2026年9月25日 | 店舗向けに提供する予約システム。9月22日に異常を検知 |
| さくらインターネット | 1,360,563アカウント(可能性) | 2026年8月19日、9月10日 | 会員情報を保存した販売管理システム。当サイトの詳しい分析 |
10万件から100万件
| 組織 | 公表された数 | 公表日 | 公表文の内容 |
|---|---|---|---|
| infoQ(GMOリサーチ&AI) | 最大948,498件(同社が保有する全件) | 2026年10月5日 | アンケートサイトで使用していたソフトウェアの脆弱性。611件でポイントがAmazonギフトコードに交換された。当サイトの詳しい分析 |
| セイコーマートアプリ | 572,022人 | 2026年9月30日(第3報) | アプリのサーバーを経由した不正アクセスで会員情報が閲覧された |
| 旭化成セラピューティクス(Pharma DIGITAL) | 医療従事者 約51万4,000人、従業員 約700人 | 2026年10月6日 | サイトの運営委託先、医薬情報ネット(PIN)の会員データベース。当サイトの詳しい分析 |
| オズモール | 最大447,610名(メールアドレス)、のちに442,779名に精査 | 2026年9月27日 | 9月26日に海外からの大量の不正アクセスを検知 |
| LEAN BODY | 退会者を含む約44万アカウント | 2026年9月15日 | 社内の分析ツールMetabaseの脆弱性。8月11日からアクセス |
| デジタル庁(GSS) | 約24.6万件 | 2026年9月11日 | VPNの脆弱性を利用した侵入。保守運用担当者のアカウントで大量のファイルにアクセス。対象は職員と事業者で、一般の方の情報は含まれない |
| チャーム本店 | 約23万件(おそれ) | 2026年8月13日 | 第3報時点で不正ログインが確認された顧客は239名 |
| CAMPFIRE | 225,846件 | 2026年6月2日(調査結果) | 従業員が個人の開発用サーバーに誤ってアップロードしたGitHubの認証情報から、社内のクラウド環境に侵入された |
| コープやまぐち(LINEミニアプリ) | 217,295件 | 2026年8月28日、9月7日 | 電子マネーカードを持つ143,126件では、カード番号とPIN番号もデータベースに含まれていた。流出は確認されていない |
| TOPPAN(損保ジャパンの委託) | 177,426名 | 2026年9月29日 | ドラッグ&ドロップの誤操作で、損保ジャパンのファイルが他社向けのZIPに混入 |
| 大起水産アプリ(回転ずし) | 退会者を含む最大174,933人 | 2026年10月6日 | アプリのシステムが侵害され、9月15日に確認。氏名、生年月日、性別、住所、電話番号、メールアドレス |
| VOISING | 最大約17万人 | 2026年8月18日 | BIツールの既知の脆弱性の修正が間に合わなかった。その後、約5万件が外部に公開された可能性も判明 |
| アカデミコナビ(加賀ソルネット) | 165,587名(当初の見込みは最大約17万件) | 2026年7月1日 | 大学の斡旋で学生向けにPCを販売するサイト |
| コマツ | 登録ユーザー139,302名 | 2026年6月16日 | 設定不備により、2021年頃から他のユーザーの情報が閲覧可能になっていた |
| カインドオル(KIND) | 136,464名 | 2026年8月28日 | フィッシングで乗っ取られた二段階認証のないスタッフアカウントで、顧客情報が一括エクスポートされた |
| 大阪公立大学 | 少なくとも13万人の在学生・卒業生(システムが保有。流出したかは調査中) | 2026年10月5日(記者会見) | 仮想化基盤へのランサムウェア。約500台のサーバーが停止し、バックアップの多くも暗号化された。当サイトの詳しい分析 |
| ユニマットライフ | 126,947件(人) | 2026年7月 | 取引先にメールで送った注文書フォームのExcelファイルに、顧客リストが残っていた |
| 第一ライフグループ・第一生命 | 従業員・退職者 約12万名 | 2026年10月2日 | 両社が利用する人事システムへの不正アクセスを9月24日に検知。約7万名は退職者で、内勤職員は1967年以降が対象。顧客情報への不正アクセスは確認されていない |
| 大和証券 | 顧客約11万名、合計約22万件 | 2026年10月5日 | 問い合わせ管理サービスを提供する委託先、スカラコミュニケーションズのサーバー。当サイトの詳しい分析 |
| コタ | 延べ109,147件 | 2026年(3月27日に検知) | ランサムウェア。社内PCの動作不良で発覚 |
| シチズン時計 | 約10万人(可能性) | 2026年10月6日 | 大和証券と同じ委託先、スカラコミュニケーションズの問い合わせフォームのデータ。10月2〜3日にアクセス |
件数ではなく被害で順位を付ける
ランキングの10月5日の改訂では12件の評価が動き、9件が上がり3件が下がりました。理由は件数ではなく、データの種類でした。決済時に入力されたカード情報、口座情報、アレルギー情報、運転免許証番号、アドレス帳や送り状、マイナンバーで評価が上がり、誤送付先の削除確認や、閲覧できたのが登録利用者に限られたことで下がりました。これはこのまとめの主張そのものです。自社で判断するときは、問いを分けてください。
| 問い | 懸念が小さい | 懸念が大きい |
|---|---|---|
| 本人が変更できるか | パスワード、メールアドレス、カード番号(カードは再発行できる) | 免許証やパスポートの番号、顔、生年月日、マイナンバー、健康情報 |
| それだけで不正に使えるか | 氏名とメールアドレス | 名義付きの口座情報、決済時に入力されたカード情報、本人確認書類の番号や画像 |
| 取得が確認されたか | アクセス可能だった、または「可能性」 | 外部への持ち出しを確認、またはすでにフィッシングに使われている |
| 今、誰が持っているか | 削除を確認した特定の受領者 | 不明な攻撃者、または公開リンクを知る誰でも |
どのチームが確認するか
| チーム | この60日間を受けて確認すること |
|---|---|
| IT運用・アプリ担当 | すべての顧客向けアプリとAPIで、2つのアカウントによる確認を行う。顧客Aで顧客Bのデータを読めないか。機能ごとのレート制限、有効期限のある最小権限のトークン、キーを速やかに無効化する手段を用意する。分析・BIツール、管理画面、従業員向けシステムをインターネットから外し、MetabaseにCVE-2026-72898の修正を適用する。 |
| 委託先リスク | 顧客、応募者、従業員、予約のデータを預けているプラットフォームを一覧にする。問い合わせフォーム、採用、人事、福利厚生、物流、予約、EC、クラウドなど。それぞれについて、終了した契約の分を含め今何を持っているか、事故をどれだけ早く報告するかを確認し、削除の証跡を得る。 |
| SIEM / SOC | JPCERT/CCのIPアドレスとUser-Agentを、Web、WAF、APIのログで探す。1つの呼び出し元が多数の異なる顧客のデータを読むこと、従業員や管理用アカウントの一括出力、パスワードリスト攻撃の急増を検知する。実際の注文を引用したフィッシングについての顧客からの報告をアラートとして扱う。 |
| EDR | Metabaseなど分析ツールが動くサーバーを把握し、インターネットから何が届いているかを確認する。社内PC、NAS、VPN機器でランサムウェアの検知を維持し、開発端末に残された認証情報やトークンを探す。 |
| メールセキュリティ | 漏えいした企業名を名乗り、実際の予約、注文、配送を引用する誘導メールを想定する。従業員のメールアカウントがスパムの踏み台になっていないかを確認し、管理者とサポート担当にはフィッシング耐性のある認証を求める。 |
| 法務・プライバシー | 委託先で侵害が起きたとき、誰がどれだけ早く本人に通知するかを決める。契約終了時の削除と保存期間を実効性のあるものにする。把握している内容を公表し、見込みの数字はそう明記し、訂正を前提に準備する。不正アクセスによる漏えい等は、人数にかかわらず個人情報保護委員会への報告対象になる。 |
ハンティング:JPCERT/CCの指標と、その背後のパターン
公表された指標。 この60日間で攻撃者のインフラを公表した情報源として確認できたのは、10月8日のJPCERT/CCの注意喚起だけです。JPCERT/CCは、これらのIPアドレスが現在は正規に利用されている可能性もあるとしています。一致は調査の手がかりであり、侵害の証拠ではありません。特定の組織とは結び付けられていません。
| 指標(無害化表記) | 種類 | JPCERT/CCのケース | 悪用の時期 | 補足 |
|---|---|---|---|---|
| 3.112.252[.]14 | IPv4 | B:API経由の不正な操作 | 2026年9月ごろ | 不審な送信元IPアドレス |
| 54.95.112[.]6 | IPv4 | B:API経由の不正な操作 | 2026年9月ごろ | 不審な送信元IPアドレス |
| 69.10.51[.]162 | IPv4 | B:API経由の不正な操作 | 2026年9月ごろ | 不審な送信元IPアドレス |
| 172.86.91[.]7 | IPv4 | B:API経由の不正な操作 | 2026年9月ごろ | 不審な送信元IPアドレス |
| 210.149.87[.]120 | IPv4 | B:API経由の不正な操作 | 2026年9月ごろ | 不審な送信元IPアドレス |
| 213.163.202[.]171 | IPv4 | C:Metabase | 2026年8月上旬〜9月上旬 | 不審な送信元IPアドレス |
| 221.216.140[.]49 | IPv4 | C:Metabase | 2026年8月上旬〜9月上旬 | 不審な送信元IPアドレス |
| 221.216.140[.]129 | IPv4 | C:Metabase | 2026年8月上旬〜9月上旬 | 不審な送信元IPアドレス |
curl/7.88.1 |
User-Agent | B | 例 | 一般的なツールの文字列で、単独では弱い |
python-requests/2.34.2 |
User-Agent | B | 例 | 一般的なツールの文字列で、単独では弱い |
Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0 Safari/537.36 |
User-Agent | B | 例 | 「Chrome/126.0」が短い点に注目。実際のChromeは「Chrome/126.0.0.0」を送る |
python-requests/2.33.1 |
User-Agent | C | 例 | 一般的なツールの文字列で、単独では弱い |
Metabase-GHSA-vwf4/2.0 |
User-Agent | C | 例 | 特徴的 |
以下のクエリはいずれも例示であり、実データでは実行していません。テーブル名とフィールド名は2026年10月8日に各社のドキュメントで確認しました。JPCERT/CCが示した2つの期間を含むよう、2026年8月1日から検索します。ログがさらに古くまで残っていれば、範囲を広げてください。
1. Microsoft Sentinel:WAF、プロキシ、サーバーのテレメトリで公表されたIPアドレスとUser-Agentを探す。 CommonSecurityLog はWAF、ロードバランサー、プロキシからのCEFイベントを保持します(SourceIP、User-Agentは RequestClientApplication、RequestURL)。DeviceNetworkEvents は、自社運用のMetabaseなど、Defender for Endpointを導入したサーバーを対象にします。一般的なツールのUser-Agentは、IPアドレスの一致の重み付けにだけ使います。
// Illustrative; not run against live data. Microsoft Sentinel (Log Analytics workspace).
// Indicators from JPCERT/CC alert JPCERT-AT-2026-0030 (8 Oct 2026). Case B: app and API abuse, addresses used around September.
// Case C: Metabase SQL injection (CVE-2026-72898), addresses used early August to early September.
// JPCERT/CC notes the addresses may now be in legitimate use. A match is a lead to investigate, not proof of compromise.
// CommonSecurityLog: web application firewalls, load balancers and proxies sending CEF. DeviceNetworkEvents: servers with Defender for Endpoint.
let Since = datetime(2026-08-01T00:00:00Z);
let CaseB_IP = dynamic(["3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120"]);
let CaseC_IP = dynamic(["213.163.202.171", "221.216.140.49", "221.216.140.129"]);
// Distinctive User-Agents are searched on their own; common tool strings only add weight to an address match.
let DistinctUA = dynamic(["Metabase-GHSA-vwf4/2.0", "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0 Safari/537.36"]);
let CommonUA = dynamic(["curl/7.88.1", "python-requests/2.34.2", "python-requests/2.33.1"]);
union isfuzzy=true
    (CommonSecurityLog
    | where TimeGenerated >= Since
    | where SourceIP in (CaseB_IP) or SourceIP in (CaseC_IP) or RequestClientApplication in (DistinctUA)
    | project TimeGenerated, Telemetry = strcat(DeviceVendor, " ", DeviceProduct), SourceIP, UserAgent = RequestClientApplication,
        Target = coalesce(RequestURL, DestinationHostName), Action = DeviceAction),
    (DeviceNetworkEvents
    | where TimeGenerated >= Since
    | where ActionType == "InboundConnectionAccepted"
    | where RemoteIP in (CaseB_IP) or RemoteIP in (CaseC_IP)
    | project TimeGenerated, Telemetry = "Defender for Endpoint", SourceIP = RemoteIP, UserAgent = "",
        Target = strcat(DeviceName, ":", tostring(LocalPort)), Action = ActionType)
| extend Case = case(SourceIP in (CaseC_IP) or UserAgent == "Metabase-GHSA-vwf4/2.0", "C (Metabase)",
    SourceIP in (CaseB_IP), "B (app or API)", "User-Agent only")
| extend ToolUA = UserAgent in (CommonUA)
| summarize FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated), Events = count(),
    Targets = make_set(Target, 20), UserAgents = make_set(UserAgent, 5), Actions = make_set(Action, 5), WithToolUA = countif(ToolUA)
    by Case, Telemetry, SourceIP
| order by Case asc, Events desc
| take 200
2. Splunk:WebまたはWAFのログで同じ検索を行う。 CIM形式のフィールド(src、http_user_agent、url、status、dest)を前提とします。インデックスを置き換えてください。
index="REPLACE_WITH_WEB_INDEX" earliest="08/01/2026:00:00:00" latest=now
    (src IN ("3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120", "213.163.202.171", "221.216.140.49", "221.216.140.129")
    OR http_user_agent IN ("Metabase-GHSA-vwf4/2.0", "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0 Safari/537.36"))
| eval case=case(in(src, "213.163.202.171", "221.216.140.49", "221.216.140.129") OR http_user_agent=="Metabase-GHSA-vwf4/2.0", "C (Metabase)",
    in(src, "3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120"), "B (app or API)", true(), "User-Agent only")
| eval tool_ua=if(in(http_user_agent, "curl/7.88.1", "python-requests/2.34.2", "python-requests/2.33.1"), 1, 0)
| stats min(_time) AS first_seen max(_time) AS last_seen count AS events sum(tool_ua) AS with_tool_ua
    values(http_user_agent) AS user_agents values(status) AS statuses dc(url) AS distinct_urls values(dest) AS targets BY case src
| convert ctime(first_seen) ctime(last_seen)
| sort 0 case -events
| head 200
3. Sumo Logic。 期間を2026年8月1日からに設定します。フィールド抽出で、クライアントのアドレスを src_ip、User-Agentを user_agent と名付けている前提です。自社の名前に合わせてください。
// Illustrative; not run against live data. Sumo Logic log search over web, WAF or load-balancer access logs.
_sourceCategory=REPLACE_WITH_WEB_ACCESS_LOGS
| where src_ip in ("3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120", "213.163.202.171", "221.216.140.49", "221.216.140.129")
    or user_agent in ("Metabase-GHSA-vwf4/2.0", "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0 Safari/537.36")
| if(src_ip in ("213.163.202.171", "221.216.140.49", "221.216.140.129") or user_agent = "Metabase-GHSA-vwf4/2.0", "C (Metabase)",
    if(src_ip in ("3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120"), "B (app or API)", "User-Agent only")) as case
| min(_messagetime) as first_seen, max(_messagetime) as last_seen, count as events by case, src_ip, user_agent
| formatDate(toLong(first_seen), "yyyy-MM-dd HH:mm") as first_seen
| formatDate(toLong(last_seen), "yyyy-MM-dd HH:mm") as last_seen
| sort by events
| limit 200
4. CrowdStrike Falcon LogScale(Next-Gen SIEM):公表されたIPアドレスからの受信接続。 Metabaseサーバーなど、Falconセンサーを導入したホストが対象です。期間を2026年8月1日からに設定します。
// Illustrative; not run against live data. Falcon sensor events for accepted inbound IPv4 connections.
#event_simpleName=NetworkReceiveAcceptIP4
| in(field="RemoteAddressIP4", values=["3.112.252.14", "54.95.112.6", "69.10.51.162", "172.86.91.7", "210.149.87.120", "213.163.202.171", "221.216.140.49", "221.216.140.129"])
| case {
    in(field="RemoteAddressIP4", values=["213.163.202.171", "221.216.140.49", "221.216.140.129"]) | Case := "C (Metabase)" ;
    * | Case := "B (app or API)" ;
  }
| groupBy([Case, RemoteAddressIP4, aid, LocalPort], function=[count(as=Connections), min(@timestamp, as=FirstSeen), max(@timestamp, as=LastSeen)])
| sort(Connections, order=desc, limit=200)
5. 自社運用の分析サーバーと、インターネットから届いているか。 Microsoft Defender XDRの高度な追求、DeviceProcessEvents と DeviceNetworkEvents。PublicSources が0でなければ、そのホストはインターネットから直接接続を受けています。0でも非公開とは限りません。リバースプロキシやロードバランサーの背後では、接続はプライベートアドレスから届きます。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Hosts that ran a self-hosted analytics or BI server in the last 30 days,
// and how many public IP addresses connected to them in the last 7 days.
let AnalyticsHosts = DeviceProcessEvents
    | where Timestamp > ago(30d)
    | where ProcessCommandLine has_any ("metabase.jar", "superset", "redash", "grafana-server")
    | summarize Commands = make_set(ProcessCommandLine, 3), LastSeen = max(Timestamp)
        by DeviceId, DeviceName;
let Exposure = DeviceNetworkEvents
    | where Timestamp > ago(7d)
    | where DeviceId in (AnalyticsHosts | project DeviceId)
    | where ActionType == "InboundConnectionAccepted" and RemoteIPType == "Public"
    | summarize PublicSources = dcount(RemoteIP), Ports = make_set(LocalPort, 10) by DeviceId;
AnalyticsHosts
| join kind=leftouter Exposure on DeviceId
| project DeviceName, LastSeen, PublicSources = coalesce(PublicSources, 0), Ports, Commands
| order by PublicSources desc
6. 通常を大きく超えるダウンロードをした1つのアカウント。 Defender XDR、CloudAppEvents。IEEJの事案では、フィッシングで乗っ取られた6アカウントに2,798件のダウンロードの痕跡がありました。カインドオルや楽天ドライブの一括出力も、別のシステムで同じ形をとっています。しきい値は自社の通常の利用状況に合わせて調整してください。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting, CloudAppEvents table.
// Accounts that downloaded more than 200 distinct files from SharePoint or OneDrive in one hour.
CloudAppEvents
| where Timestamp > ago(7d)
| where ActionType == "FileDownloaded"
| summarize Files = dcount(ObjectName) by AccountDisplayName, IPAddress, bin(Timestamp, 1h)
| where Files > 200
| order by Files desc
クエリのダウンロード:IOC KQL · IOC SPL · 分析サーバー露出 KQL · 一括ダウンロード KQL。パターン1については、ローソンの記事に、自社のAPIで1つの呼び出し元が多数の顧客データを読むことを探すKQLとSPLがあります。
結果は3つの限界を踏まえて読みます。一致がなくても、狙われなかった証明にはなりません。攻撃者はアドレスを変え、ログが欠けていたり保存期間を過ぎていたりすることもあります。一般的なツールのUser-Agentだけの一致は、ほとんど意味を持ちません。そして、これらのクエリは委託先のプラットフォームの中を見ることはできません。パターン3に対する対策は、契約と委託先の棚卸しです。
分かっていないこと
- 多くの攻撃者がどう侵入したか。 攻撃92件のうち49件は手口を記載していません。タイムズカー、焼肉きんぐ、ファインズ、さくらインターネット、オズモール、第一興商の委託先などです。
- 一連の攻撃の背後に誰がいるか。 JPCERT/CCが示しているのは共通する手口であり、単一の攻撃者ではありません。情報は限定的かつ断片的だとしています。
- 数字のない公表。 攻撃40件は数字を示していません。ApplyNow、佐川急便、ロート製薬、ヤマト運輸、サミーネットワークス、スマレジEC、PhotoGoodsなどです。
- 「可能性」が確定に変わるか。 多くの公表は漏えいの可能性を示しています。続報で確定、縮小、撤回されることがあります。
- 実人数。 顧客の重複と単位の混在のため、公表情報から個人の数を数えることはできません。
編集メモ
対象。 2026年8月10日〜10月8日に、日本の組織、または海外組織の日本の事業が公表したもの。物流会社への攻撃で欧州の顧客が影響を受けたポケモンセンターの8月19日の公表は除外しました。各公表は、期間内の最初の日付で1回だけ数えています。期間より前に最初の公表があった事案の続報5件には印を付けました。
情報源。 Security NEXTの不正アクセスに関する記事を期間全体、ScanNetSecurityのインシデント記事を9月18日〜10月5日、TT Incidents Logを8月分、マイナビニュース TECH+の9月30日・10月6日・10月7日のまとめ、セキュリティ対策Labのランサムウェア事例まとめを読みました。9月のまとめでは、29件を各組織の公表文までたどっています。10万件以上の38件をはじめ多くの事案は、組織の公表文で確認しました。見出しだけから取った項目は、その報道にリンクしています。組織名が公表されていないものは、報道の表現に従いました。8月は情報源の網羅が十分でないため、月ごとの件数を傾向として読まないでください。
数え方。 数字は公表どおりの単位のまま足しています。カンナムオンニは総数21万9,665人ではなく、日本の利用者約4万8,000人で数えました。ローソンはアプリ予約26件を除く2,155,345件、楽天ブックスネットワークは3つの区分の合計(3万5,773件)、ニッポンレンタカーは2回の侵入の合計(96人)、集英社はブロガーと取引先リストの合計(1万3,615件)、吉野家・はなまるは応募者と従業員の合計(5,784人)です。大阪公立大学の13万人はシステムが保有していた数で、流出したかは調査中です。12か月の一覧の「人で数えた分」には、人、会員、顧客で数えた公表を含めました。CAMPFIREとVOISINGは、日英で単位が明確でないため除いています。人口は、総務省統計局が9月24日に公表した2026年9月1日現在の概算値です。
分類。 各表の原因は公表文の記載によるものです。図2の灰色と表の「記載なし」は、確認した公表文に手口の記載がないことを示します。組織が利用していたが運用していないシステムへの攻撃は、委託先の事案として印を付けました。
この記事は公開情報に基づく独立した編集分析であり、各事案について当サイトが調査したものではありません。公表の発見と照合には、piyolog、ITmedia、ASCII.jp、アクトも参照しました。
更新履歴。
- 2026年10月8日 23:30 JST。 60日間のまとめとして作り直し、9月のまとめを統合しました。12か月の一覧に8件を追加し、セイコーマートの分類を改め、JPCERT/CCの注意喚起、ハンティングのクエリ、新しい図を加えました。
- 2026年10月6日 11:55 JST(訂正)。 ムラウチドットコムの第二報は、侵入の起点をWebシステムの一部の脆弱性と説明していました。手口を未公表として扱っていたため訂正しました。9月のまとめも同様に訂正しています。
- 2026年10月6日 11:45 JST。 日本の人口との比較を追加しました。
- 2026年10月6日 11:15 JST。 ランキングの10月5日の改訂で追加された12件を確認し、infoQと大阪公立大学を加えました。
- 2026年10月2日。 初版を公開。29件を扱った9月のまとめも同日に公開しました。
出典
注意喚起とまとめ
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」JPCERT-AT-2026-0030(2026年10月8日)
- JPCERT/CC「MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起」(2026年8月14日)
- マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月)
- マイナビニュース TECH+ まとめ(2026年9月30日)、10月6日、10月7日
- マイナビニュース TECH+ IDCフロンティアのランサムウェアとIDCFクラウドの障害(2026年10月8日)
- ScanNetSecurity インシデント記事
- TT Incidents Log(2026年8月)
- セキュリティ対策Lab ランサムウェア事例、2026年 国内の大規模な個人情報漏洩の事例まとめ
- yousukezan氏「この1年、日本で公表された大規模な情報流出・漏えい可能性事案 TOP10」(2026年9月29日)
- 総務省統計局 人口推計(2026年9月24日公表)
本文で取り上げた公表と報道(60日間のすべての公表は表にリンクしています)
- ローソン(2026年10月8日)
- サンスポ(共同通信) 第一興商(2026年10月8日)
- MrMax(2026年10月6日)
- シチズン時計(2026年10月6日)
- 旭化成セラピューティクス Pharma DIGITALに関するお知らせ(2026年10月6日)
- nimoca(2026年10月6日、PDF)
- LEAN BODY(2026年9月15日)
- Security NEXT ApplyNow(きちりHD)(2026年9月10日)
- Security NEXT ファンくる(2026年9月9日)
- Security NEXT PhotoGoods(2026年10月1日)
- Security NEXT 楽天ブックスネットワーク(2026年8月24日)
- Security NEXT イエローハット 作業予約システム(2026年8月31日)
- Security NEXT 大起水産アプリ(2026年10月6日)
- Security NEXT 円谷プロダクションの購入抽選(2026年9月15日)
- 吉野家ホールディングス ApplyNowに関するお知らせ(2026年9月30日)
- ASCII.jp 自治体の職員採用試験システム(2026年9月18日)
- キューサイ(2026年9月25日)
- ITmedia レゴランド・ジャパン・ホテル(2026年9月29日)
- ITmedia ベネフィット・ワン(2026年9月30日)
- サミーネットワークス 777CON-PASS 続報(2026年10月2日)
- セイコーマート 第3報(2026年9月30日、PDF)
- piyolog カンナムオンニ(2026年9月24日)
- IEEJ 第一報(2026年9月11日、PDF)・続報(2026年10月2日、PDF)
- アバハウスインターナショナル(2026年10月3日)
- ムーンスター 続報(2026年10月2日)
- らしんばん(2026年10月1日)
- ITmedia イープラス「スマチケ」払戻し情報管理システム(2026年9月29日)
- ITmedia タイムズカーの免許証画像の保存(2026年9月30日)
- 第一生命 退職された皆さまへのお知らせ(2026年10月、PDF)
- Helpfeel「Gyazo」第一報(2026年9月16日)、第二報(2026年9月25日)
- 物語コーポレーション 焼肉きんぐ公式アプリ(2026年10月5日)
- GMOリサーチ&AI infoQ(2026年10月5日)
- 大和証券 外部委託先への不正アクセスに関するお知らせ(2026年10月5日、PDF)
- MBSニュース 大阪公立大学の記者会見(2026年10月5日)
- デジタル庁 GSSに関するお知らせ(2026年9月11日)
- さくらインターネット 調査結果(2026年9月10日)
12か月の一覧の以前の事案
- EPARKリラク&エステ 第一報
- KDDI ISP事業者向けメールシステムに関するお知らせ
- 九州電力送配電(2026年6月8日)
- Eストアー 第2報(2026年8月2日)
- CAMPFIRE 調査結果(2026年6月2日)
- コープやまぐち 第二報
- ユニバーサル ミュージック 調査結果(2026年5月18日)
- イエローハット 2りんかんに関するお知らせ(2026年6月)
- コマツ(2026年6月16日)
- KIND(2026年8月28日)
- ユニマットライフ お知らせ
- コタ お知らせ
クエリの参考資料