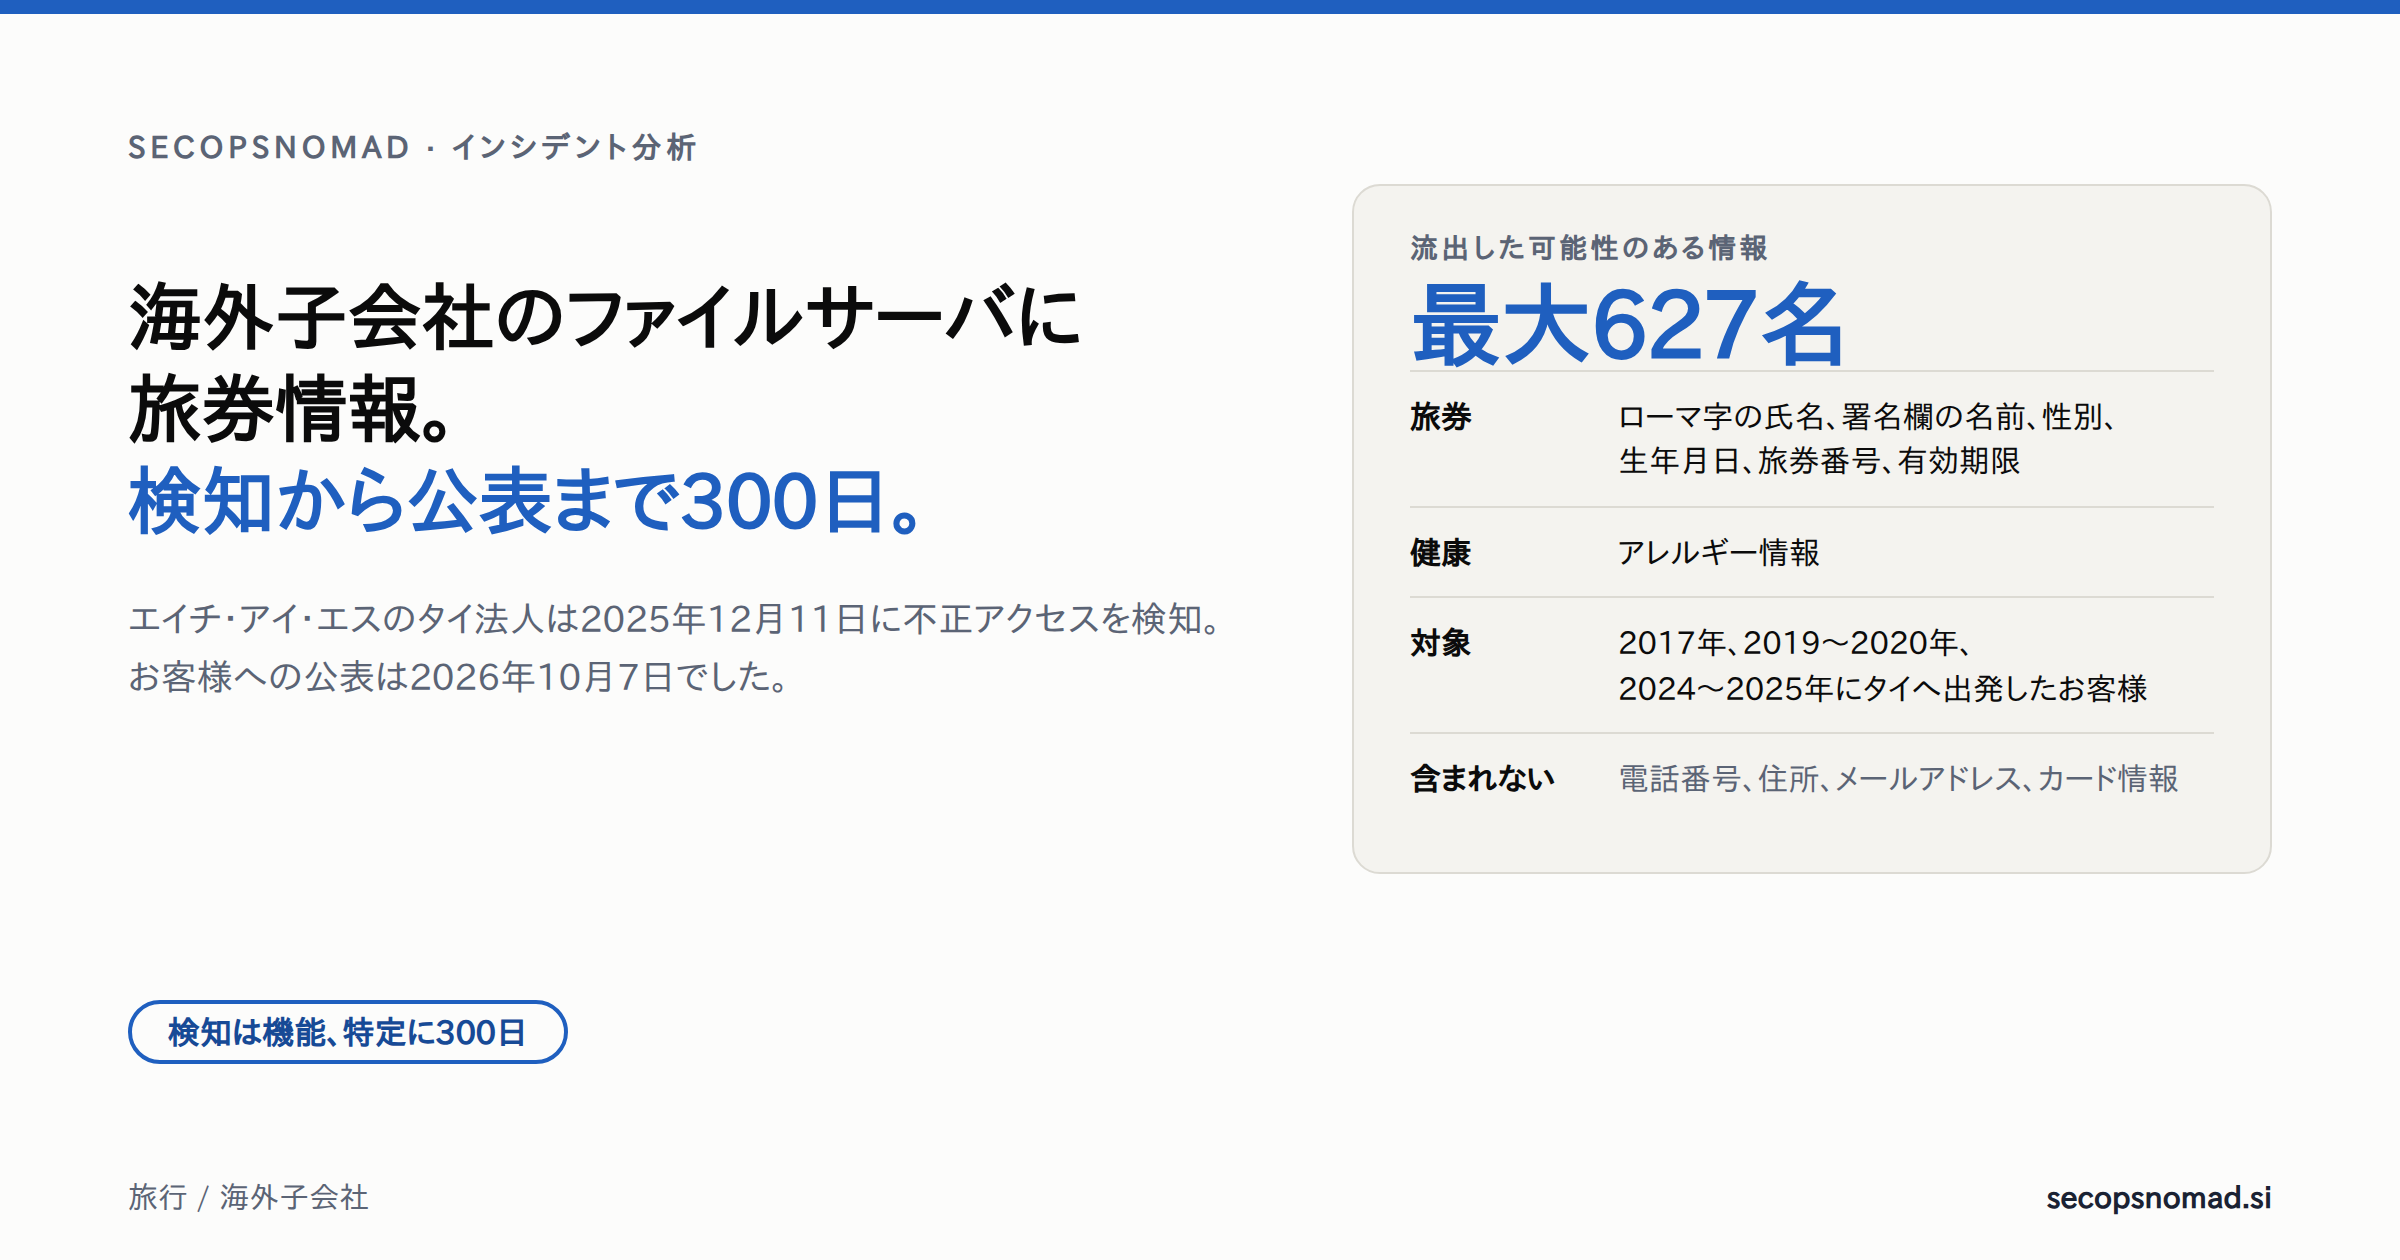
不正アクセス検知ソフトは役目を果たしました。アラートの後に300日かかったのは、サーバに何が入っているか誰も把握していなかったからです。 対象となる人数は多くありませんが、簡単には変えられない情報です。何年も有効な旅券の情報が、海外子会社のファイルサーバに会計記録と混ざって保存され、その一部は2017年の旅行のものでした。
エイチ・アイ・エスが公表した内容
2026年10月7日、旅行会社のエイチ・アイ・エス(H.I.S.)は、タイ現地法人H.I.S. TOURS CO., LTD.のファイルサーバへの不正アクセスについてお知らせを公表しました。エイチ・アイ・エスのお知らせ(PDF)
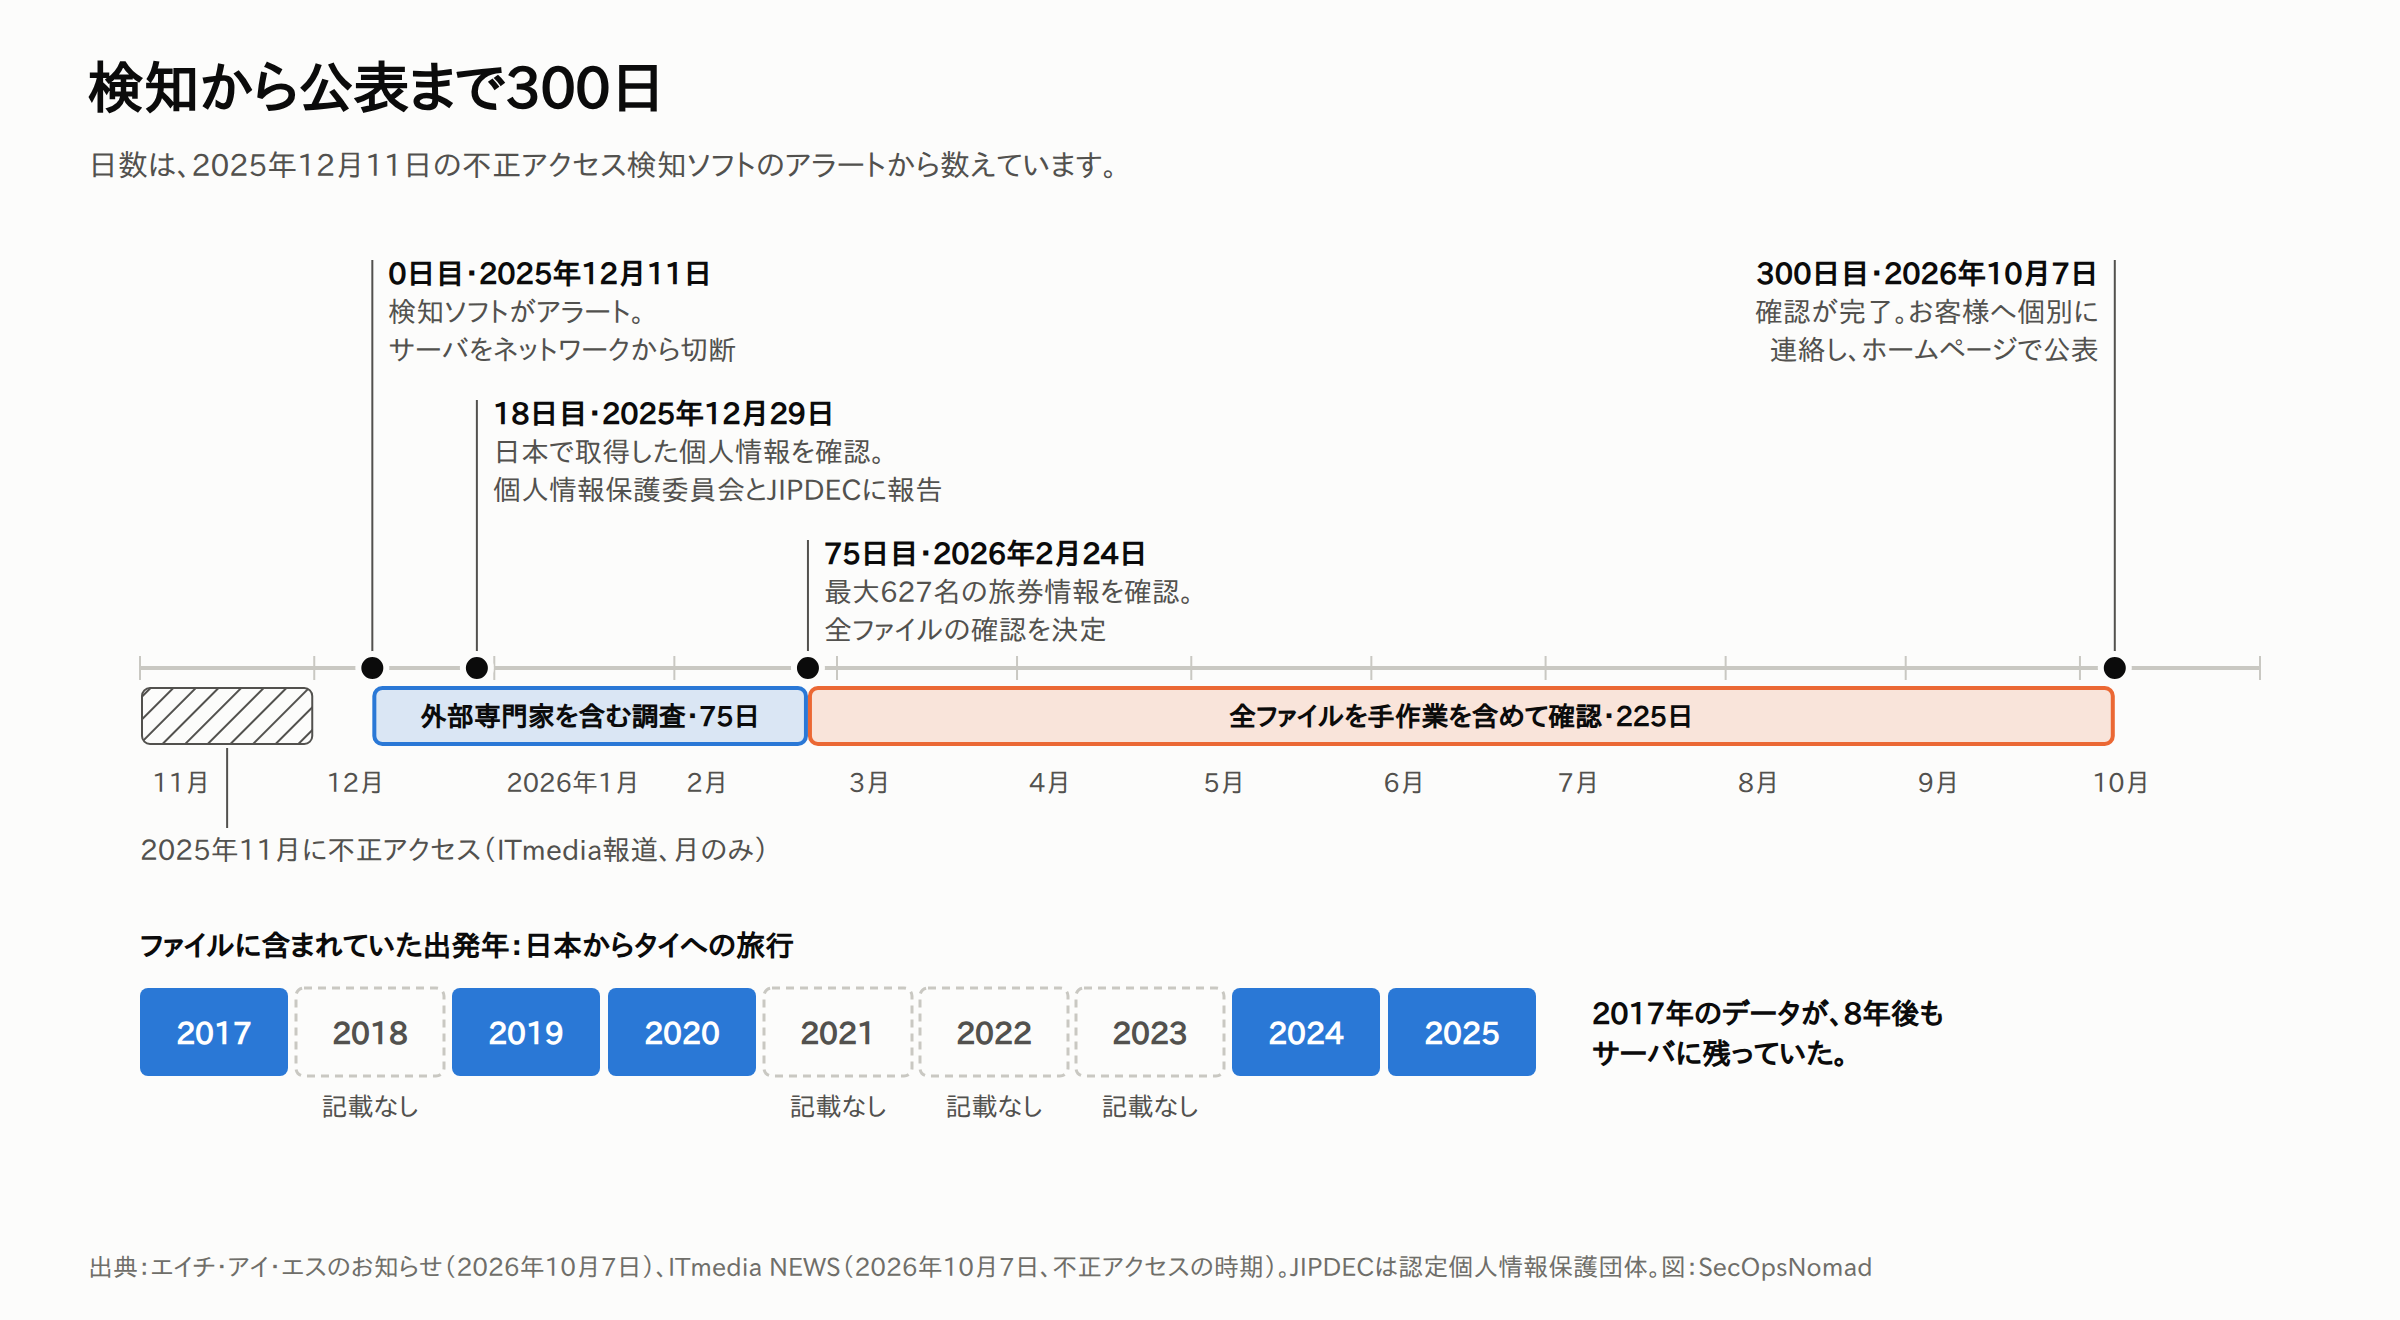
- 2025年12月11日。 ファイルサーバにインストールされた不正アクセス検知ソフトがアラートを出しました。タイ法人はサーバをネットワークから切断し、外部からのアクセスを制限しました。外部の専門家を含む調査で、サーバのデータの一部が不正に引き出された可能性があることが分かりました。
- 2025年12月29日。 サーバに日本で取得した個人情報が含まれていることを確認し、個人情報保護委員会と、認定個人情報保護団体である日本情報経済社会推進協会(JIPDEC)に報告しました。
- 2026年2月24日。 外部専門家の調査で、最大627名の旅券情報が含まれていることが判明しました。同社はサーバ内のすべてのファイルを確認することを決めました。
- 2026年10月7日。 確認が完了しました。連絡先が分かったお客様には順次個別に連絡し、特定が難しい方にはホームページでの公表で知らせています。
ITmediaは、ファイルサーバが2025年11月に不正アクセスを受けたと報じています。アラートのおよそ1か月前です。ITmedia NEWS お知らせ自体には、不正アクセスがいつ始まったかは書かれていません。
| お知らせの記載 | |
|---|---|
| 対象者 | 2017年、2019〜2020年、2024〜2025年にエイチ・アイ・エスを利用して日本からタイへ出発した、最大627名のお客様 |
| 旅券情報 | アルファベットの氏名、署名欄の名前、性別、生年月日、旅券番号、有効期限 |
| その他 | アレルギー情報 |
| 含まれない情報 | 電話番号、住所、メールアドレス、クレジットカード情報 |
| 悪用 | 報告なし。悪用が起きた場合は同社が適切な措置を講じるとしています |
| お客様特設窓口 | 0120-945-146(平日11:00〜18:00)、support-desk@his-world.com |
お知らせには、ランサムウェア、ファイルの暗号化、金銭の要求についての記載はありません。
300日かかった理由
エイチ・アイ・エスは理由を説明しています。サーバには会計上の記録など個人情報と無関係のデータが大量に混在し、ファイル形式や保存状態もさまざまでした。機械的な処理や検索ができず、正確を期すために、手作業を含めて一つひとつのデータを精査・照合する必要があった、というものです。
この説明は、お知らせの中で最も参考になる部分です。珍しい攻撃ではなく、多くの組織にある状態を描いているからです。
- 個人情報の所在が分からない。 どのフォルダに顧客情報があるかを誰も答えられず、事後にファイルを1つずつ見て範囲を組み立て直すしかありませんでした。アラートから627名という数字までの75日と、そこから公表までの225日は、その作業に使われました。
- 構造化されていないコピー。 旅客の情報は、現地手配のための作業ファイル(ルーミングリスト、旅客名簿、食事の手配依頼など)としてタイ法人に届いていた可能性が高いと考えられます。お知らせはファイルの種類に触れていませんが、旅券の項目とアレルギー情報の組み合わせはその用途に合います。こうしたファイルは保存・転送・保管が繰り返され、データベースの棚卸しにはほとんど現れません。
- 旅行後に削除されていない。 2017年の記録が、旅行から8年たった2025年12月にもサーバに残っていました。削除済みのデータは盗まれません。
- 本社からの距離。 エイチ・アイ・エスは、海外でのセキュリティ強化と、本社によるシステムモニタリング体制の厳格化を約束しています。裏を返せば、タイ法人のサーバは本社の監視に十分には入っていなかったと読めます。
攻撃そのものより保管期間が問題の核心になった国内の事案は、この2週間で2件目です。タイムズカーは本人確認書類を7年間保管していました。タイムズカー:7年間保管された本人確認書類
日本の制度も、この時間の流れに関わっています。個人情報保護法では、不正アクセスによる漏えい等は個人情報保護委員会への報告の対象で、本人には事態の状況に応じて速やかに通知する必要があります。連絡が取れない本人には、公表が代替措置として認められており、今回のホームページでの公表がそれにあたります。個人情報保護委員会:漏えい等の対応 本人は日本にいますが、サーバと会社はタイにあります。タイの個人情報保護法(PDPA)は、リスクが生じるおそれが低い場合を除き、管理者が侵害を知ってから72時間以内に当局へ通知することを求めています。タイ個人情報保護委員会 エイチ・アイ・エスのお知らせには、タイでの報告についての記載はありません。
旅券情報とアレルギー情報が重い理由
- 項目が旅券の機械読取領域そのもの。 氏名、性別、生年月日、旅券番号、有効期限に、発行国(日本の旅券ならJPN)を加えると、顔写真ページ下部の2行のコードに入る内容のほぼすべてになります。チェックディジットは誰でも計算できます。偽造したコピーや、オンラインの本人確認に送る「旅券の画像」がそれだけ本物らしくなります。
- 多くの旅券はまだ有効と考えられる。 日本の旅券の有効期間は5年か10年で、番号は新しい旅券が発行されるまで変わりません。2024年や2025年に使われた旅券は2030年代まで有効な場合があり、2017年に使われた10年旅券は2027年まで有効な可能性があります。
- 同じ3項目でICチップが開く。 旅券番号、生年月日、有効期限は、読取機がIC旅券のチップにアクセスするための鍵になります。チップを読むには旅券の実物が必要なので、遠隔での複製にはつながりません。それでも、旅券番号を単なる管理番号として扱うべきではない理由の一つです。
- 漏えいデータ同士をつなぐ鍵。 ローマ字の氏名と生年月日があれば、メールアドレスや電話番号を含む別の漏えいデータと照合できます。このサーバから連絡先が漏れていないのは事実ですが、攻撃者は別のところから入手できることが少なくありません。
- アレルギー情報は健康に関する情報。 個人情報保護法では、病歴は要配慮個人情報です。アレルギー情報がそれにあたるかは内容によって変わり、お知らせは区分を示していません。いずれにしても機微な情報として扱うべきです。フィッシングをする側にとって、「ご旅行の食事のご要望について」は説得力のある口実になります。
- 国内での悪用は以前より難しい。 2020年2月以降に申請された日本の旅券には住所を書く欄がなく、国内の多くの本人確認では旅券だけでは受け付けられません。リスクが大きいのは、旅券番号や旅券の画像を受け付ける海外のサービスやオンラインのプラットフォームです。
攻撃者の視点:この事案で何ができるか
攻撃者は特定されておらず、侵入経路も公表されていません。以下は、一般的な海外拠点のネットワークに対してレッドチームが想定する分析で、MITRE ATT&CKに対応づけています。
| 段階 | この事案で考えられること | ATT&CK |
|---|---|---|
| 侵入 | 公表なし。海外拠点でよくある経路は、未修正のVPNやファイアウォール、インターネットに公開されたリモートデスクトップ、フィッシングや情報窃取型マルウェアで得た正規の認証情報 | T1133 External Remote Services; T1190 Exploit Public-Facing Application; T1078 Valid Accounts |
| データを探す | 共有フォルダを閲覧し、「passport」「rooming list」「manifest」や日本語・タイ語の同義語でファイル名を検索 | T1135 Network Share Discovery; T1083 File and Directory Discovery |
| 集める | ファイルサーバからフォルダをコピーし、圧縮・分割してアーカイブにする | T1039 Data from Network Shared Drive; T1074 Data Staged; T1560.001 Archive via Utility |
| 持ち出す | rcloneや同期クライアントでクラウドストレージにアップロードする、またはリモートアクセスのセッション経由で取り出す | T1567.002 Exfiltration to Cloud Storage; T1041 Exfiltration Over C2 Channel |
| 目立たない | 標準の管理ツールや正規のリモートアクセスソフトを使い、現地の業務時間外に作業する | T1219 Remote Access Tools; T1078 Valid Accounts |
| データを使う | ファイルを売る。偽造書類や海外での本人確認に旅券情報を使う。別の漏えいでメールや電話番号が分かれば「H.I.S.サポート」を装って旅行者に連絡する | T1566 Phishing; T1656 Impersonation |
防御の考え方を決める点が2つあります。共有フォルダからの窃取は、アーカイブ作成やアップロードの段階までは通常のファイルアクセスと見分けにくいため、有効な兆候はサーバ上とネットワークの出口にあります。そして被害の大きさは、サーバに何が入っているかで決まり、それは攻撃のずっと前から防御側が決められることです。
防御側の視点
1. 旅券情報がどこに置かれるかを把握する
- システムではなく流れを追う。 予約システムから手配担当者、海外拠点や現地手配会社、さらにホテル、レストラン、ツアーの委託先まで、1件の予約を追いかけます。表計算ファイル、PDF、スキャン画像、メールの添付、共有フォルダなど、コピーができる場所をすべて記録します。
- ファイルサーバを旅券番号でスキャンする。 Microsoft Purviewには、日本の旅券番号(英字2文字と数字7桁で、「パスポート」や「旅券番号」などの語が近くにあるもの)を検出する組み込みの機密情報の種類があります。Microsoft Learn: Japan passport number タイの拠点にはหนังสือเดินทาง(旅券)などのタイ語のキーワードを加えます。スキャンは表計算ファイル、PDF、画像、アーカイブを対象に含める必要があります。エイチ・アイ・エスが検索できなかったのは、まさにこうした形式です。
- 範囲の特定にかかる時間を試す。 子会社のファイルサーバを1台選び、「誰の個人情報が入っているか、何人分か」を問います。答えに数日以上かかるなら、最初に直すべきリスクはその特定の遅さです。
2. 旅行が終わったら削除する
- 法令で長く保管する必要がない限り、旅客ファイルの保管期間は帰国後まもなく終わるように定め、子会社や委託先にも適用します。
- 会計の記録に個人情報を入れないようにします。請求書や精算の記録に旅券番号が必要になることはまれです。
- 委託先には必要な情報だけを、期限付きのポータルのリンクなど失効する経路で渡します。添付ファイルで送ると、ファイルサーバに残ります。
- 委託先には削除したことを書面で確認してもらい、監査の際に確かめます。
3. 海外のファイルサーバを本社の監視に入れる
- すべての子会社のすべてのサーバにEDRを入れ、 本社と同じポリシーで運用し、アラートが24時間体制で本社のSOCに届くようにします。
- ログの集約。 Windowsのセキュリティログ、VPN、ファイアウォールのログを転送します。個人情報を置く共有フォルダでは、詳細なファイル共有の監査(イベント5145)を有効にします。利用の多いサーバでは件数が非常に多くなるため、対象を絞ります。Microsoft Learn: advanced audit policy
- リモートアクセス。 すべてのVPNとリモートデスクトップのゲートウェイで多要素認証を必須にし、境界の機器を最新に保ち、リモートデスクトップをインターネットに直接公開しません。
- 外向きの通信。 ファイルサーバがインターネットに接続する必要はほとんどありません。確認済みの更新・バックアップ先だけを許可し、個人向けのクラウドストレージやファイル転送サービスは遮断します。
- 子会社をアタックサーフェス管理の対象に含め、 インターネットに面した機器を本社と同じパッチ・露出のレポートで追います。グループ外の取引先については、委託先侵害のプレイブックに同じ手順をまとめています。
4. 自社の従業員や顧客が対象に含まれる可能性があるとき
- 出張。 対象の年にエイチ・アイ・エスでタイへの出張を手配していた場合は、旅行の担当者や旅行会社に、どの従業員が渡航したかを確認し、エイチ・アイ・エスの特設窓口を案内します。
- 個人への助言。 エイチ・アイ・エスへの連絡は、公式のお知らせに載っている電話番号とメールアドレスだけを使います。「補償」「旅券の確認」「過去のご旅行」などを理由に、リンクのクリック、ログイン、支払いを求めるメッセージには注意します。旅券を新しくすれば番号は変わります。切り替えを考える人は、費用の負担についてエイチ・アイ・エスに確認するとよいでしょう。
- 悪用に気づいたら、 エイチ・アイ・エスと警察に連絡し、不審なメッセージは保存しておきます。
5. 対応すべきチーム
| チーム | 確認する範囲 | 次の一手 | 必要な証跡 |
|---|---|---|---|
| IT運用 | 子会社や拠点のファイルサーバ | 台帳を作り、すべてにEDRとログ集約を導入し、外向きの通信を制限する | EDRの導入状況とログの送信先を記したサーバ一覧 |
| EDR | サーバ上のアーカイブ・転送ツール | 下のハンティングクエリをファイルサーバ向けの検知ルールにする | ルールIDとテスト結果 |
| SIEM / SOC | ファイルサーバでの大量の読み取りとアップロード | 機微な共有フォルダで詳細なファイル共有の監査を有効にし、SPLとSumo Logicの検索を定期実行する | イベント量、実行スケジュール、アラートの通知先 |
| 法務 / プライバシー | 海外のグループ会社に渡している個人情報 | 移転を洗い出し、保管期間を定め、個人情報保護法と現地法での報告経路を確認する | 移転の台帳、保管期間の規程 |
| 委託先管理 | 現地手配会社、代理店など海外の委託先 | 下の質問を送る | 書面の回答、削除の確認書 |
| 人事・出張管理 | 旅行会社が保管する従業員の旅券情報 | 旅行会社に保管している情報と場所を問い合わせ、対象の従業員に知らせる | 旅行会社の回答、従業員への案内 |
ハンティング:ファイルサーバが丸ごと持ち出されていないか
侵害の痕跡(IOC)は公表されていません。 エイチ・アイ・エスは、攻撃者のIPアドレス、ドメイン、ファイル名、ツールを公表していません。以下のクエリは、自社のファイルサーバで、共有フォルダからの窃取に共通する段階を探します。アーカイブ・転送ツール、インターネットへの接続、大量の読み取りです。
いずれも例示であり、実データでは実行していません。 テーブル名とフィールド名は、2026年10月7日(日本時間)に各社のドキュメントで確認しました。しきい値は環境に合わせて調整してください。バックアップやデータ移行も一致します。
1. ファイルサーバで起動したアーカイブ・同期・転送ツール。 Microsoft Defender XDRの高度なハンティング。サーバにDefender for Endpointが必要です。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Archive, sync and file-transfer tools started on file servers: the staging and exfiltration steps of a share theft.
// List your file servers, including those at overseas subsidiaries, in FileServers.
let Since = ago(30d);
let FileServers = dynamic(["REPLACE_WITH_FILE_SERVER_1", "REPLACE_WITH_FILE_SERVER_2"]);
let Tools = dynamic(["7z.exe", "7za.exe", "7zg.exe", "rar.exe", "winrar.exe", "makecab.exe", "rclone.exe",
    "megasync.exe", "megacmd.exe", "winscp.exe", "filezilla.exe", "pscp.exe", "restic.exe"]);
DeviceProcessEvents
| where Timestamp > Since
| where DeviceName has_any (FileServers)
| where FileName in~ (Tools) or ProcessVersionInfoOriginalFileName in~ (Tools)
| project Timestamp, DeviceName, AccountDomain, AccountName, FileName, ProcessCommandLine,
    InitiatingProcessFileName, InitiatingProcessCommandLine, SHA256
| order by Timestamp asc
| take 1000
2. インターネットに接続したファイルサーバ。 Microsoft Defender XDRの高度なハンティング。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// File servers rarely need to open connections to the internet. List every public destination they reached.
// Expect update, Defender and backup traffic at first; add reviewed destinations to Expected.
let Since = ago(30d);
let FileServers = dynamic(["REPLACE_WITH_FILE_SERVER_1", "REPLACE_WITH_FILE_SERVER_2"]);
let Expected = dynamic(["REPLACE_WITH_REVIEWED_DOMAIN"]);
DeviceNetworkEvents
| where Timestamp > Since
| where DeviceName has_any (FileServers)
| where ActionType == "ConnectionSuccess" and RemoteIPType == "Public"
| where not(RemoteUrl has_any (Expected))
| summarize Connections = count(), Ports = make_set(RemotePort, 10),
    FirstSeen = min(Timestamp), LastSeen = max(Timestamp)
    by DeviceName, InitiatingProcessFileName, RemoteIP, RemoteUrl
| order by Connections desc
| take 500
3. 1時間に数百のファイルを読んだアカウント。 Splunk。Windowsのセキュリティイベント5145を、Splunk Add-on for Microsoft WindowsでXML形式で収集している前提です。サーバで詳細なファイル共有の監査が必要です。コンピューターアカウントは除外しています。
index="REPLACE_WITH_WINDOWS_INDEX" source="XmlWinEventLog:Security" EventCode=5145 host="REPLACE_WITH_FILE_SERVER" earliest=-30d
| eval mask=tonumber(replace(AccessMask, "0x", ""), 16)
| where mask % 2 == 1 AND NOT like(SubjectUserName, "%$")
| bin _time span=1h
| stats dc(RelativeTargetName) AS distinct_files values(ShareName) AS shares values(IpAddress) AS sources BY _time SubjectUserName
| where distinct_files > 500
| sort 0 - distinct_files
ダウンロード:ツールのKQL · 外向き通信のKQL · 共有フォルダ読み取りのSPL
その他のプラットフォーム。 Sumo Logicでファイアウォールのログから、ファイルサーバがグローバルアドレスに送ったデータ量を見ます。フィールド抽出ルールでsrc_ip、dest_ip、bytes_outが得られる前提です。ソースカテゴリとアドレスを置き換えてください。
_sourceCategory="REPLACE_WITH_FIREWALL_SOURCE_CATEGORY" "REPLACE_WITH_FILE_SERVER_IP"
| where src_ip = "REPLACE_WITH_FILE_SERVER_IP" and !isPrivateIP(dest_ip)
| sum(bytes_out) as bytes_out by src_ip, dest_ip
| bytes_out / 1048576 as mb_out
| sort by mb_out
| limit 50
CrowdStrike Falcon(LogScale / Next-Gen SIEM)で、指定したホスト上の同じツールを探します。エージェントIDを自社のファイルサーバのものに置き換えてください。
#event_simpleName=ProcessRollup2
| in(field="aid", values=["REPLACE_WITH_FILE_SERVER_AID_1", "REPLACE_WITH_FILE_SERVER_AID_2"])
| ImageFileName=/\\(7z|7za|7zg|rar|winrar|makecab|rclone|megasync|megacmd|winscp|filezilla|pscp|restic)\.exe$/i
| groupBy([aid, UserName, ImageFileName, CommandLine], function=count())
結果がなくても、何も持ち出されていない証明にはなりません。EDRや監査のないサーバはデータを残さず、ログは保存期間を過ぎれば消え、攻撃者はアーカイブツールを使わずにリモートセッションでファイルを読むこともできます。DeviceProcessEvents · DeviceNetworkEvents
コピーして使えるテンプレート
[ ]内をすべて置き換えてください。社外に出すものは、法務またはプライバシー担当の確認を受けてください。
個人情報を受け取る海外子会社・委託先への質問
件名:[会社名]―[子会社・委託先名]で保管する個人情報について

[ご担当者様]
海外のファイルサーバに保存された個人情報に関する事案が続いていることを受け、以下について[期日]までに書面でご回答ください。
1. 当社から受け取っている当社の顧客・従業員の個人情報(旅券情報、生年月日、健康や食事に関する情報など)は何で、どの目的に使っていますか。
2. それはどこに保存されていますか。システム、ファイルサーバ、共有フォルダ、メールボックスと、形式(表計算、PDF、スキャン画像、アーカイブ)を教えてください。
3. 保管期間と削除の方法を教えてください。現在保管している最も古い記録の時期も確認してください。
4. 個人情報は、会計その他の業務記録と分けて保管していますか。
5. この情報を保存しているサーバのうち、EDRを導入しているのはどれですか。業務時間外にアラートを受けるのは誰ですか。
6. ファイル共有へのアクセス、リモートアクセス、外向きの通信について、どのログをどれだけの期間保管していますか。
7. 従業員や管理者はどのようにリモート接続していますか。すべての経路で多要素認証を必須にしていますか。
8. VPN、ファイアウォールなどインターネットに面した機器は、最後にいつ修正プログラムを適用し、露出を確認しましたか。
9. 今日ファイルサーバが1台コピーされたとしたら、そこに情報が入っていた人の一覧を作るのにどれだけかかりますか。
10. 不正アクセスの疑いがある場合、何時間以内に、どの確認済みの経路で当社に連絡しますか。
よろしくお願いいたします。
[氏名、役職、部署]
タイへ出張した従業員への案内
件名:エイチ・アイ・エスの旅券情報に関するお知らせと対応のお願い

エイチ・アイ・エスは2026年10月7日、2017年、2019〜2020年、2024〜2025年に同社を利用して日本からタイへ出発した最大627名の旅券情報とアレルギー情報が、タイ法人のファイルサーバから流出した可能性があると公表しました。電話番号、住所、メールアドレス、カード情報は含まれていません。
上記の年に、エイチ・アイ・エスの手配でタイへ渡航した方へ:
・エイチ・アイ・エスは対象のお客様に個別に連絡しています。お客様特設窓口は0120-945-146(平日11:00〜18:00)、support-desk@his-world.com です。連絡はこの窓口だけを使ってください。
・補償、旅券の確認、過去のご旅行などを理由に、リンクのクリック、ログイン、支払いを求めるメッセージに注意してください。
・旅券の切り替えを考えている場合は、費用についてエイチ・アイ・エスに確認するため、先に[出張・人事の担当者]に連絡してください。
・不審な連絡は[セキュリティ担当]に報告してください。
対象となりうる手配を旅行会社に確認中です。[日付]までに改めてお知らせします。
[氏名、部署]
経営層向け5行報告
1. 何が起きたか:エイチ・アイ・エスのタイ法人のファイルサーバが不正アクセスを受け(2025年12月11日に検知)、最大627名の旅券情報とアレルギー情報が流出した可能性がある。お客様への公表は2026年10月7日。
2. 当社にとっての意味:サーバには顧客情報が会計記録と混在し、最長8年分が保管されていたため、範囲の特定に300日かかった。当社の海外子会社・委託先の個人情報の保存場所は[確認済み/未確認]。
3. 当社の状況:海外子会社[数]社のファイルサーバ[数]台、EDR導入率[x%]、本社へのログ集約[あり/一部/なし]、エイチ・アイ・エスで渡航した従業員[確認中]。
4. 実施中の対応:委託先への質問送付[日付]、ファイルサーバの旅券番号スキャン[予定/実施中]、ハンティングクエリ[実行中/定期実行設定済み]。
5. 判断が必要な事項:[例:旅客・顧客ファイルの保管期間の上限、全子会社へのEDRとログ集約の期限、ファイルサーバの外向き通信の遮断]。次回報告:[時刻]。
まだ分かっていないこと
- 攻撃者がどう侵入したか、 誰なのか。お知らせにはどちらの記載もなく、攻撃グループの名前も出ていません。
- 不正アクセスがいつ始まったか。 ITmediaは2025年11月と報じていますが、お知らせにあるのは12月11日のアラートだけです。
- どれだけのデータが持ち出されたか、 そこに旅券情報が含まれていたか。お知らせは「引き出された可能性がある」としています。
- どんなファイルだったか。 旅券の画像やスキャンが保存されていたのか、入力された項目だけなのかは書かれていません。
- 627名のうち何名に個別に連絡できたか、 何名が公表での周知に頼ることになるのか。
- タイの当局に報告したか、 ほかの海外子会社が同じネットワーク、アカウント、管理者を共有しているか。
出典と更新履歴
- エイチ・アイ・エス:子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(PDF)、2026年10月7日
- ITmedia NEWS:HIS子会社からパスポート情報流出か、最大627人分、2026年10月7日
- ロイター(Yahoo!ファイナンス):HISタイ法人に不正アクセス、最大627人分のパスポート情報流出か、2026年10月7日
- 産経新聞:HIS顧客旅券情報流出か、2026年10月7日
- ABEMA TIMES:HIS子会社 パスポート情報 最大627人分漏えいか、2026年10月7日
- 個人情報保護委員会:漏えい等の対応
- タイ個人情報保護委員会(英語・タイ語)
- Microsoft Learn: Japan passport number(英語)、advanced audit policy configuration(英語)
- MITRE ATT&CK: Data from Network Shared Drive, T1039(英語)、Exfiltration to Cloud Storage, T1567.002(英語)
2026年10月7日: 初版を公開しました。エイチ・アイ・エスのお知らせと報道は、10月7日午後(日本時間)に確認しました。同社が原因やデータの詳細を公表した場合は、この分析を更新します。