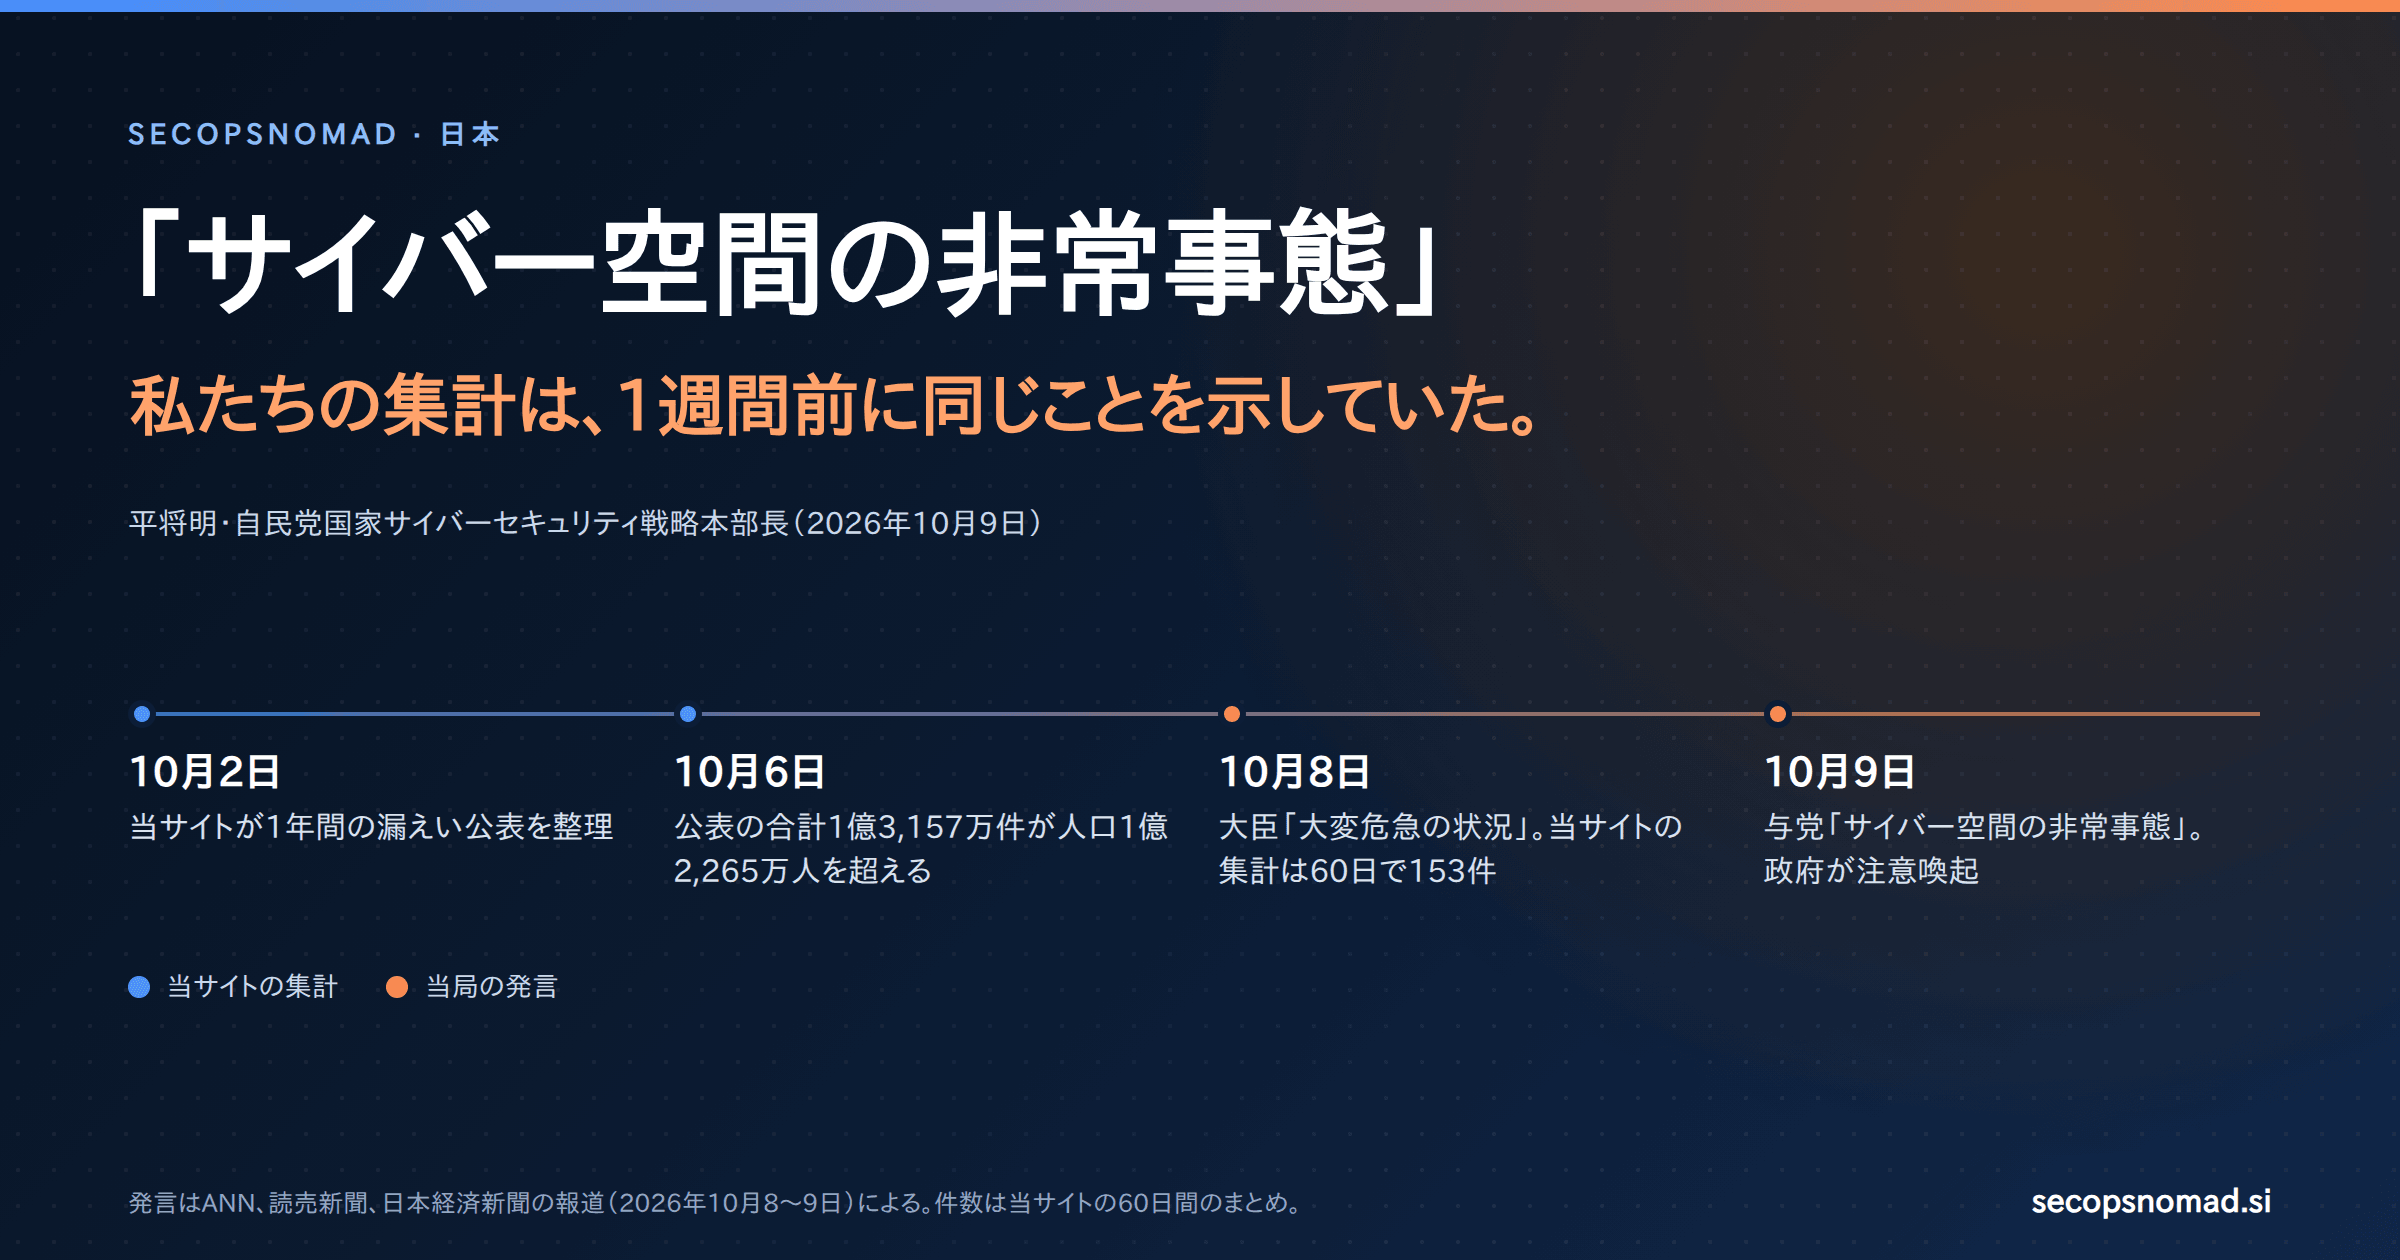
日本政府は緊急事態の権限を発動したわけではありません。ただ、より珍しいことが起きました。大臣と与党のサイバー担当トップが、1日違いで公に、相次ぐ漏えいを「大変危急の状況」「サイバー空間の非常事態」と表現したのです。 私たちが集計を始めたのは10月2日でした。10月6日には、この1年の大規模な漏えい公表の合計が日本の人口を上回っていました。発言はその後、10月8日と9日に続きました。
誰が、いつ、何を言ったか
- 10月6日。 デジタル相とサイバー安全保障担当相を兼ねる古川俊治大臣は記者会見で、国民に3つの対策を呼び掛けました。パスワードの使い回しをやめること、多要素認証を設定すること、メッセージのリンクではなく公式のアプリやサイトから開くことです。ITmedia NEWS
- 10月8日。 国家サイバー統括室が全府省庁を集めて緊急の関係省庁会議を開き、古川大臣は事態を「大変危急の状況」と述べました。各省庁には、被害状況や攻撃手法の情報を統括室に集約すること、漏えいした情報が悪用されないようデータ管理を見直すことが求められました。ANN(KSB) · Impress Watch
- 10月8日。 JPCERT/CCが、相次ぐ不正アクセスに関する注意喚起JPCERT-AT-2026-0030を出し、一部の事案の痕跡情報を公表しました。JPCERT/CC
- 10月9日。 国家サイバー統括室が、大量の個人情報を扱う事業者などに向けた注意喚起を公表しました。対象はウェブシステムの管理、委託先などを通じたサプライチェーン、データ管理の3分野です。経営層に向けては「もはや情報システム部門だけの問題ではありません」とし、いつ攻撃を受けてもおかしくない前提で備えるよう求めています。IPA、総務省、経済産業省、金融庁も同じ日に関連の注意喚起を出しました。INTERNET Watch · ITmedia NEWS
- 10月9日。 元デジタル相で自民党の国家サイバーセキュリティ戦略本部長を務める平将明氏は、同本部の会合の冒頭で「サイバー空間の非常事態と言ってもいい。政府を挙げて取り組む必要がある」と述べました。AIによる攻撃の効率化・自動化を背景に挙げ、これまで対策の中心だった基幹インフラ事業者に限らず、幅広い業種の企業が狙われていると指摘しました。同本部は政府に官民連携の強化を求め、平氏は、個人情報を抜き取られる前に侵入を検知するセンサーの配置などを挙げました。読売新聞(Yahoo!ニュース) · 日本経済新聞
海外の報道を読む際の注意が2点あります。 第一に、平氏が率いる本部は与党の組織で、政府の機関ではありません。英語の報道の一部は、政府の機関の長として紹介しています。第二に、ここでの「非常事態」は状況の表現で、法的な地位ではありません。緊急事態の権限は発動されておらず、現時点の具体策は注意喚起、国家サイバー統括室への情報集約、事業者への要請です。
背景も重要です。9月30日付の政府資料は、能動的サイバー防御の新法が10月1日に施行され、基幹インフラ事業者による国へのインシデント報告が義務化される予定だとしています。国家サイバー統括室(PDF) 一方、この秋の公表には、小売、旅行・交通、大学、サービス事業者など、基幹インフラ以外の組織からのものが多くあります。平氏が指摘したのは、この隙間です。
私たちの集計が先に示していたこと
私たちは発言を予測したわけではありません。公表を数えただけです。その数字が、発言より先に同じことを示していました。
| 日付 | 当サイトが公表したこと | 当局者の発言 |
|---|---|---|
| 10月2日 | この1年の漏えい公表のうち10万件以上の25件を、件数ではなく原因別に整理 | |
| 10月6日 | 過去12か月の大規模公表30件の合計が1億3,157万件となり、日本の人口1億2,265万人を上回る。記事の見出しを「人口1億2,265万人の日本で…」に変更 | 古川大臣が国民に3つの対策を呼び掛け |
| 10月8日 | 8月10日〜10月8日の公表をすべて集計:153件、うち個人情報に影響する攻撃が92件。1年の大規模公表38件の合計は1億4,720万件に | 関係省庁会議で「大変危急の状況」。JPCERT/CCの注意喚起 |
| 10月9日 | 国家サイバー統括室の注意喚起。自民党本部で「サイバー空間の非常事態」 |
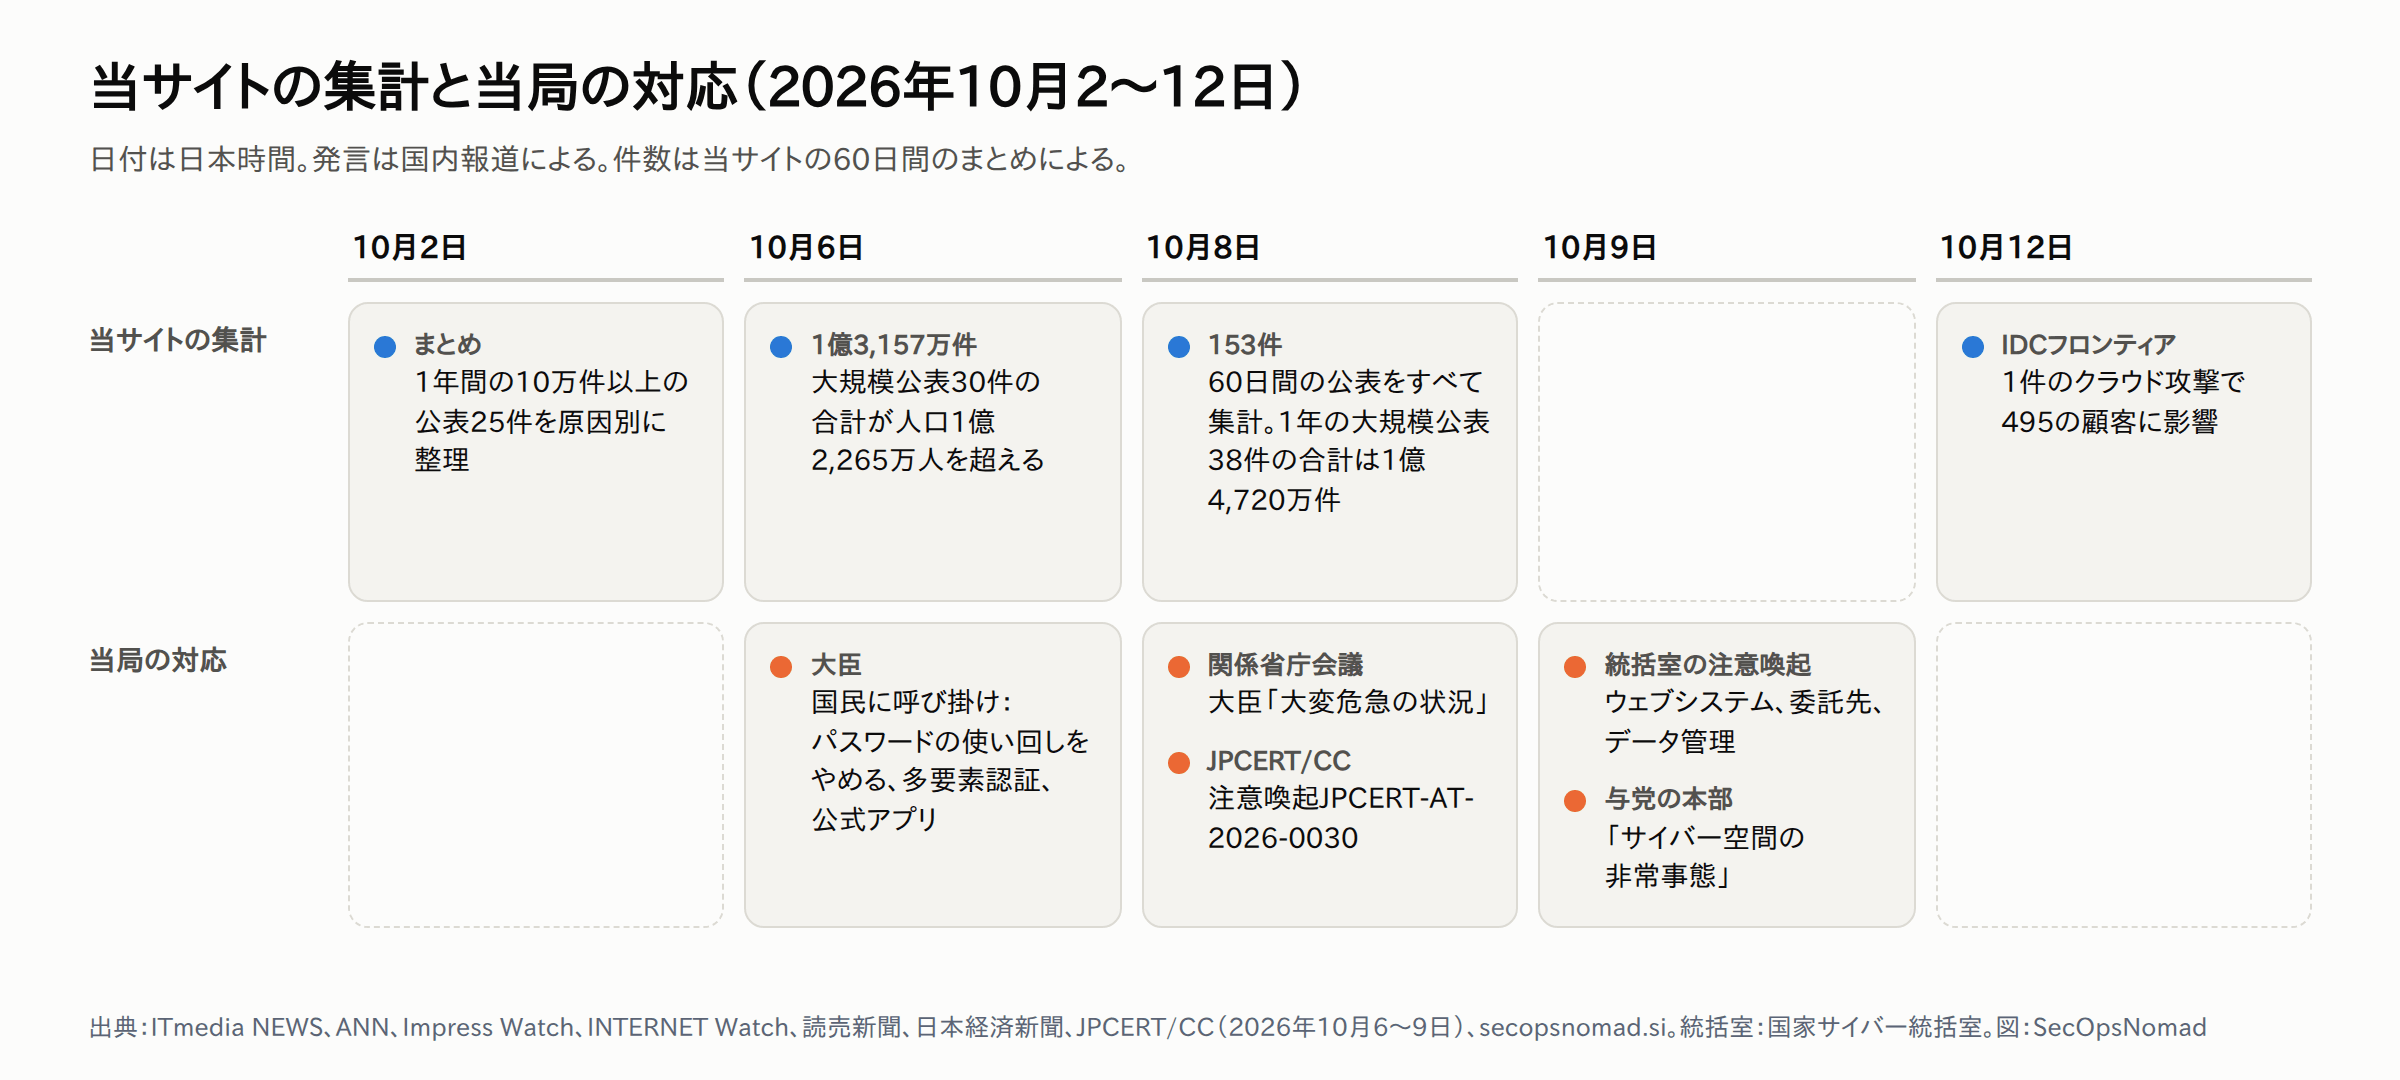
図1:当サイトの集計と当局の対応(2026年10月2〜12日)。この記事のために作成した図です。
原因別の一覧と出典は、60日間のまとめにすべて載せています。そこから見えた3つの点は、当局者がいま語っていることと一致します。
- 漏えいは一部に集中せず、広く起きている。 60日間で個人情報に影響する攻撃が92件あり、小売、旅行、金融、教育、自治体に及びます。平氏が言う、基幹インフラの外への広がりです。
- 委託先とプラットフォームが、1件の侵害を多くの公表に増やす。 1つの委託先やクラウド基盤が複数社の公表の背後にありました。最も目立つのは、495の顧客に影響したIDCフロンティアのランサムウェア被害です。国家サイバー統括室の2つ目の分野、サプライチェーンはまさにここを狙っています。
- 多くの公表は侵入経路を明らかにしていない。 153件中74件が手口を公表していません。公表された中では、大規模な漏えいは顧客向けアプリとAPI、分析ツール、委託先から起きており、統括室の1つ目と3つ目の分野、ウェブシステムとデータ管理に対応します。
AIが背景にあるのか
海外の報道で引用された当局者や専門家は、AIが攻撃を安くしていると見ています。
- Blackpandaの北東アジア担当マネージングディレクター、Masaki Hiraoka氏はフィナンシャル・タイムズに対し、今回の攻撃がAIと明示的に結び付けられていなくても、AIによって時間のかかっていた事前調査を省けるようになっており、「これまで手間に見合わなかった小規模なサービスも、標的として成り立つようになる」と述べました。PCMag(Yahoo)
- 東京のセキュリティ企業S&Jの三輪信雄社長はロイターに対し、AIは「疲れない」とし、日本は「事実上、じゅうたん爆撃を受けている」と述べました。AIツールが、これまで日本企業を守ってきた言葉の壁を下げている可能性も指摘しています。ロイター(Insurance Journal)
- ロイターが報じたTrendAIのデータによると、日本で公になったサイバー事案は、2026年1〜9月の時点で2025年の年間件数を上回りました。9月だけで86件、8月より約18%、7月より約37%多くなっています。
当サイトの分析: パターンは自動化と整合します。中規模の標的が多く、侵入経路がまちまちで、人間の攻撃者なら手間に見合わないサービスまで狙われています。ただし、当サイトが記録した153件の公表に、AIが使われたと記載したものはなく、当局者の発言も具体的な事案を挙げていません。AIは原因ではなく加速要因と見るべきです。攻撃者が通っている入口は、公開されたアプリとAPI、データに触れられる委託先、使い回されたパスワードと、以前と変わりません。
攻撃者の視点:「じゅうたん爆撃」が成り立つ理由
公表から見える規模で作戦を回すなら、レッドチームは次のように動きます。MITRE ATT&CKに対応づけたモデルで、特定の攻撃者を示すものではありません。
| 段階 | 大規模に行うとどうなるか | ATT&CK |
|---|---|---|
| 標的を探す | アドレス帯や検索エンジンを走査し、ログイン画面、管理画面、分析ツール、APIを探す。見る価値のあるものの選別をモデルに任せる | T1595 Active Scanning; T1593 Search Open Websites/Domains |
| 侵入する | 公開アプリや機器の既知の脆弱性を突く。流出したパスワードを使い回す。他の顧客のデータを返すAPIを悪用する | T1190 Exploit Public-Facing Application; T1078 Valid Accounts |
| 委託先を経由する | 委託先のアクセス権を使う。多くの顧客を抱える基盤を攻撃する | T1199 Trusted Relationship |
| データを取る | データベース、ストレージ、エクスポートからまとめて抜き取る | T1530 Data from Cloud Storage; T1119 Automated Collection |
| 換金する | データの売却、恐喝、暗号化 | T1567 Exfiltration Over Web Service; T1486 Data Encrypted for Impact |
| 漏えいを再利用する | 名前とメールアドレスを、被害企業を名乗るフィッシングに使う | T1566 Phishing |
要は採算です。偵察と選別が安くなれば、攻撃者に価値の高い標的は要りません。届く標的が多くあればよいのです。Hiraoka氏の言う「小規模なサービス」は、153件の公表の裾野にあたります。
防御側の視点
1. 政府が挙げた3分野を順に点検する
| 10月9日の注意喚起の分野 | 今週確認すること | 残す証跡 |
|---|---|---|
| ウェブシステム | インターネットに公開したアプリ、API、管理画面、分析ツールをすべて洗い出す。不要なものは止め、残りは修正する。APIが呼び出した本人のデータだけを返すか試す | 担当者付きの資産一覧、修正日、テスト結果 |
| サプライチェーン | 顧客データを預けている、または触れられる委託先を、メール配信、ホスティング、クラウド基盤も含めてすべて挙げる。侵害時の連絡方法を確認する | 委託先一覧、契約条項、連絡先 |
| データ管理 | 持つデータを減らし、持つものは暗号化し、一括の読み出しやエクスポートを監視する | 保存期間の規則、警報の規則、最終テスト日 |
2. 機械の速さの偵察を見つける
- 量だけでなく「広さ」で警報を出す。 1つの送信元が10分間に数百の異なるパスを要求し、その多くが存在しないなら、それは走査です。クエリは下にあります。
- 一括の読み出しで警報を出す。 60日間のまとめには異常な一括ダウンロードを探すクエリが、ローソンの分析には1つの呼び出し元が多数の顧客データを読むのを探すクエリがあります。
- JPCERT/CCの痕跡情報を使う。 60日間のまとめで、10月8日の注意喚起をKQL、SPL、Sumo Logic、LogScaleのクエリにしています。
3. 報告と説明に備える
- 義務を確認する。 個人データの漏えいは個人情報保護委員会へ報告します。基幹インフラ事業者には、新法により国への報告義務も加わる予定です。
- 経営層に説明する。 国家サイバー統括室の「もはや情報システム部門だけの問題ではありません」という言葉は、取締役会資料の書き出しにそのまま使えます(下のテンプレート)。
- 従業員に伝える。 被害企業を名乗るフィッシングへの注意です。クリックした後の対応はフィッシング対応プレイブックにまとめています。
4. 対応すべきチーム
| チーム | 確認する範囲 | 次の一手 | 必要な証跡 |
|---|---|---|---|
| IT運用 | インターネットに公開したシステム | 洗い出し、修正、不要なものの停止 | 資産一覧、修正記録 |
| SIEM / SOC | ウェブ、API、データストアのログ | 偵察と一括読み出しのクエリを定期実行 | クエリの実行計画、警報の通知先 |
| 委託先管理 | データを預けている委託先 | 質問を送り、連絡経路を確認 | 書面の回答 |
| 法務 / プライバシー | 報告義務 | 誰がどこへいつ報告するかを確認 | 判断フロー、連絡先 |
| メールセキュリティ | 被害企業を名乗る誘い文句 | 過去の記事のブランド偽装メールのクエリを実行 | メッセージの一覧、遮断の記録 |
ハンティング:公開サイトに対する機械の速さの偵察
一連の攻撃全体に共通する痕跡情報は公表されていません。 JPCERT/CCの注意喚起は一部の事案を扱っており、その痕跡情報は60日間のまとめに載せています。以下のクエリは、安く自動化された偵察が自社のウェブサーバーに残す振る舞いを探します。
いずれも例示であり、実データでは実行していません。 テーブル名とフィールド名は、2026年10月13日(日本時間)に各社のドキュメントで確認しました。検索エンジン、死活監視、自社の脆弱性診断からのアクセスもノイズになるため、例外として登録してください。
1. 1つの送信元が数百のパスを巡り、その多くが存在しない。 Microsoft Sentinelで、IISのログ(W3CIISLog)が前提です。
// Illustrative; not run against live data. Microsoft Sentinel, W3CIISLog (IIS web servers). Adapt the column names for other web or WAF logs.
// Machine-speed reconnaissance: one source requesting many different paths on a public site within ten minutes, most of which do not exist.
// A person browsing touches a handful of pages. A scanner, AI-assisted or not, walks hundreds.
let Since = ago(7d);
let Sites = dynamic(["REPLACE_WITH_SITE_NAME"]);
let OwnScanners = dynamic(["REPLACE_WITH_YOUR_SCANNER_IP"]);
W3CIISLog
| where TimeGenerated > Since
| where sSiteName in (Sites)
| where not(cIP in (OwnScanners))
| summarize Requests = count(), DistinctPaths = dcount(csUriStem), NotFound = countif(toint(scStatus) == 404),
    ServerErrors = countif(toint(scStatus) >= 500), Agents = make_set(csUserAgent, 5)
    by cIP, bin(TimeGenerated, 10m)
| extend NotFoundRatio = round(todouble(NotFound) / Requests, 2)
| where DistinctPaths > 100 and NotFoundRatio > 0.5
| order by DistinctPaths desc
| take 500
2. 同じ確認をSplunkで。 CIM形式のフィールド(src、uri_path、status)を持つウェブまたはプロキシのログが前提です。
index="REPLACE_WITH_WEB_INDEX" sourcetype="REPLACE_WITH_WEB_SOURCETYPE" earliest=-7d
| bin _time span=10m
| stats count AS requests dc(uri_path) AS distinct_paths count(eval(status=404)) AS not_found count(eval(status>=500)) AS server_errors values(http_user_agent) AS agents BY _time src
| eval not_found_ratio=round(not_found/requests,2)
| where distinct_paths > 100 AND not_found_ratio > 0.5
| sort 0 - distinct_paths
その他のプラットフォーム。 Sumo Logicで、ApacheまたはNginxのcombined形式でログを書くウェブサーバーを対象にします。
_sourceCategory="REPLACE_WITH_WEB_SOURCE_CATEGORY"
| parse regex "^(?<src_ip>\S+) \S+ \S+ \[[^\]]+\] \"\S+ (?<path>\S+) [^\"]*\" (?<status>\d{3})"
| if(status = "404", 1, 0) as missing
| timeslice 10m
| count as requests, count_distinct(path) as distinct_paths, sum(missing) as not_found by _timeslice, src_ip
| where distinct_paths > 100 and not_found / requests > 0.5
| sort by distinct_paths
結果がなくても、誰も見ていないとは限りません。多数のアドレスに分散した偵察は送信元ごとのしきい値を下回ります。小規模なサイトでは、しきい値を下げるか、ネットワーク範囲でまとめてください。W3CIISLogテーブル(英語)
コピーして使えるテンプレート
[ ]内をすべて置き換えてください。社外に出すものは、法務またはプライバシー担当の確認を受けてください。
政府の3分野に沿った自己点検
件名:国家サイバー統括室の注意喚起(2026年10月9日)に沿った自己点検

背景:相次ぐ情報漏えいを受け、サイバー安全保障担当大臣は10月8日に「大変危急の状況」と述べ、国家サイバー統括室は個人情報を扱う組織に3つの分野での対応を求めました。[期日]までに以下を確認してください。

A. ウェブシステム
1. インターネットに公開しているシステムをすべて挙げる:ウェブサイト、アプリ、API、管理画面、分析ツール、リモートアクセス機器。それぞれの担当者は。
2. 不要なものはどれか。停止した日付。
3. 残りの修正状況。悪用が確認された脆弱性で未対応のものは。
4. 個人データを返すAPIごとに、ある顧客が別の顧客のデータを読めないことを試したか。日付と結果。

B. サプライチェーン
5. 当社の顧客データを預けている、または触れられる委託先をすべて。メール配信、ホスティング、クラウド基盤を含む。
6. それぞれの侵害時の通知条項、担当者、最終確認日。

C. データ管理
7. 不要になった個人データと、削除予定日。
8. 一括読み出し、エクスポート、異常なダウンロードの警報はあるか。最後に試したのはいつか。
9. アクセスログの保存期間と保存場所。

担当:[氏名] 期日:[日付] 報告先:[セキュリティ責任者/経営層]
経営層向け5行報告
1. 何が起きたか:国内で2か月に150件を超える漏えい・インシデントの公表が続き、サイバー安全保障担当大臣が「大変危急の状況」(2026年10月8日)、自民党のサイバー本部が「サイバー空間の非常事態」(10月9日)と表現。国家サイバー統括室はウェブシステム、委託先、データ管理での対応を要請。
2. 当社にとっての意味:攻撃は基幹インフラだけでなく中小規模の組織にも及んでいる。政府は、IT部門だけでなく経営の問題だとしている。
3. 当社の状況:公開システムの洗い出し[完了/期日]、顧客データを預ける委託先[数]社、一括読み出しの警報[あり/予定]。
4. 実施中の対応:3分野の自己点検(期日[日付])、偵察と一括読み出しのクエリの定期実行、従業員へのフィッシング注意喚起[日付]。
5. 判断が必要な事項:[例:公開システムの停止・修正の予算、委託先に侵害通知の条件を確認させる]。次回報告:[日付]。
まだ分かっていないこと
- 攻撃同士に関連があるか。 特定のグループは名指しされておらず、侵入経路もまちまちです。
- AIがどこまで関わっているか。 当局者や専門家は疑っていますが、具体的な事案を挙げた公表や公式発言はありません。
- 「非常事態」が何につながるか。 現時点では注意喚起と情報集約です。新たな規制、予算、報告義務が続くかはまだ分かりません。
- 件数をどう比べるか。 TrendAI、JPCERT/CC、当サイトの一覧は、それぞれ異なるものを数えています。当サイトは日本の組織による公表を数えています。
出典と更新履歴
- ITmedia NEWS:古川デジタル相が国民に3つのサイバー対策を呼び掛け、2026年10月6日
- ANN(KSB):相次ぐ不正アクセス 政府が対策会議、2026年10月8日
- Impress Watch:サイバー攻撃多発で緊急の関係省庁会議、2026年10月8日
- JPCERT/CC:JPCERT-AT-2026-0030、2026年10月8日
- INTERNET Watch:国家サイバー統括室の注意喚起、2026年10月9日
- ITmedia NEWS:注意喚起の3分野、2026年10月9日
- 読売新聞(Yahoo!ニュース):自民・国家サイバーセキュリティ戦略本部「サイバー空間は非常事態」、2026年10月9日
- 日本経済新聞:政府が企業に注意喚起、自民党は官民連携の強化を要請、2026年10月9日
- ロイター(Insurance Journal):韓国と日本でハッキング相次ぐ、AIがサイバー犯罪のハードルを下げる(英語)、2026年10月9日
- PCMag(Yahoo):日本がサイバーセキュリティの非常事態を宣言、専門家はAIを指摘(英語)
- 国家サイバー統括室:サイバー対処能力強化法等の施行に関する関係省庁会議(PDF)、2026年9月30日
- Microsoft Learn:W3CIISLogテーブル(英語)
当サイトの関連記事:国内の漏えい公表60日間のまとめ · IDCフロンティアのIDCFクラウドへのランサムウェア · ローソンID · H.I.S.タイ法人
2026年10月13日: 初版を公開しました。発言と報道は10月13日(日本時間)に確認しました。フィナンシャル・タイムズの記事には直接アクセスできなかったため、Hiraoka氏の発言はPCMagの報道に基づいています。